
Votre téléphone s’allume seul la nuit, chauffe sans raison ou consomme des données. Avant d’effacer quoi que ce soit, sachez-le : la plupart des signes d’espionnage sont aussi des symptômes de mauvaise configuration, de synchronisation cloud ou de contrôle parental. Cet article donne la méthode, issue de dix-sept années d’enquêtes en gendarmerie, pour vérifier sans détruire les preuves.
La réaction classique, c’est la panique. On efface tout, on réinitialise, on jette l’appareil. C’est exactement ce qu’il ne faut pas faire.
Un telephone sur écoute ou espionné par un logiciel espion, c’est un appareil sur lequel quelqu’un a installé, sans votre accord, un programme capable de lire vos messages, d’écouter vos conversations, de suivre vos déplacements ou d’activer le micro à distance. Avant de « nettoyer » l’appareil, il faut prouver ce qui s’est passé.
La synchronisation cloud, le partage de position ou un contrôle parental mal configuré expliquent ces symptômes. Un téléphone lent n’est pas espionné. Une batterie qui chauffe non plus. Par contre, certains signaux combinés imposent de vérifier méthodiquement, sans détruire les traces numériques qui serviront de preuves.
J’ai passé dix-sept ans en gendarmerie, dont une partie comme officier de police judiciaire. Une victime qui a tout réinitialisé avant de porter plainte arrive les mains vides. Un dossier sans preuves, c’est un dossier classé.
Cet article détaille les signes qui alertent, les vérifications à mener sur iPhone comme sur Android, et la méthode pour sécuriser l’appareil sans effacer l’historique. Une fois le téléphone réinitialisé, il ne reste rien à analyser.
Votre téléphone s’allume à 3 h 14. Personne ne l’a touché. L’écran affiche une notification, puis s’éteint.
Un téléphone surveillé laisse des traces discrètes mais mesurables. L’historique d’utilisation révèle des applications actives pendant votre sommeil. Des programmes au nom générique apparaissent dans les réglages.
La batterie se vide plus vite, les données mobiles s’envolent, et des appareils inconnus se connectent à vos comptes. Ces indices ne prouvent rien isolément, mais leur accumulation justifie une vérification méthodique.
Ces détails qui trahissent une surveillance
Le premier indice est souvent le plus banal : votre téléphone a travaillé pendant que vous dormiez. Sur iPhone, Temps d’écran détaille la durée d’utilisation de chaque application, heure par heure. Sur Android, Bien-être numérique remplit la même fonction. Ouvrez ces écrans et cherchez une activité nocturne cohérente.
Si WhatsApp affiche 20 minutes d’utilisation à 4 h du matin, quelqu’un a eu l’appareil en main. Les données d’usage enregistrent ce qui s’est passé, pas ce que vous croyez.
Restez prudent. Une notification peut allumer l’écran sans intervention humaine. Une synchronisation cloud peut consommer des données la nuit. Ce qui alerte, c’est une combinaison : plusieurs applications actives, des durées significatives, et une heure à laquelle vous étiez couché.
Les applications fantômes
Les outils de surveillance s’installent rarement avec un nom explicite. Ils se déguisent en « Service système », « Utilitaire », « Paramètres avancés ». Parfois, ils copient le nom d’une application légitime et ajoutent un caractère discret.
Vérifiez la liste complète depuis les réglages de l’appareil, pas depuis l’écran d’accueil. Certaines applications peuvent être masquées.
Sur un téléphone Android, deux réglages méritent une attention particulière :
- Les options d'accessibilité servent souvent à lire le contenu d’autres applications.
- L'affichage par-dessus d’autres applications permet à un programme de superposer une fausse fenêtre à une vraie demande d’autorisation.
Un logiciel espion a besoin d’autorisations larges. Une application de lampe torche qui réclame l’accès au micro, une calculatrice qui demande de lire vos notifications : ces incohérences doivent déclencher l’alarme.
Sur iPhone, inspectez aussi les profils de configuration
Ils se trouvent dans Réglages, puis Général, puis VPN et gestion de l’appareil. Un profil inconnu sur un téléphone personnel n’a rien de normal. Sur un appareil fourni par un employeur ou une école, un profil de gestion peut être légitime. Ne supprimez rien sans avoir identifié sa provenance.
Batterie et données qui s’envolent
Un logiciel espion travaille en continu. Il envoie des captures d’écran, des coordonnées GPS, des journaux d’appels. À chaque envoi, la batterie se vide plus vite et le forfait mobile fond. Ouvrez les réglages de batterie et triez les applications par consommation.
Une application que vous n’utilisez jamais, en tête du classement, constitue un signal sérieux. Même chose pour la consommation de données : un programme qui envoie des mégaoctets alors que vous ne l’avez pas ouvert depuis des semaines a une activité cachée.
Le piège, c’est que ces symptômes sont banals. Une mise à jour système, une synchronisation photo massive, un long visionnage en streaming produisent les mêmes effets. Comparez avec votre usage habituel sur plusieurs jours avant de conclure.
Surveillez la batterie et les données mobiles sur une semaine complète. Une consommation anormale qui persiste, sans changement de vos habitudes, est plus parlante qu’un pic isolé.
Caméra et micro qui s’activent seuls
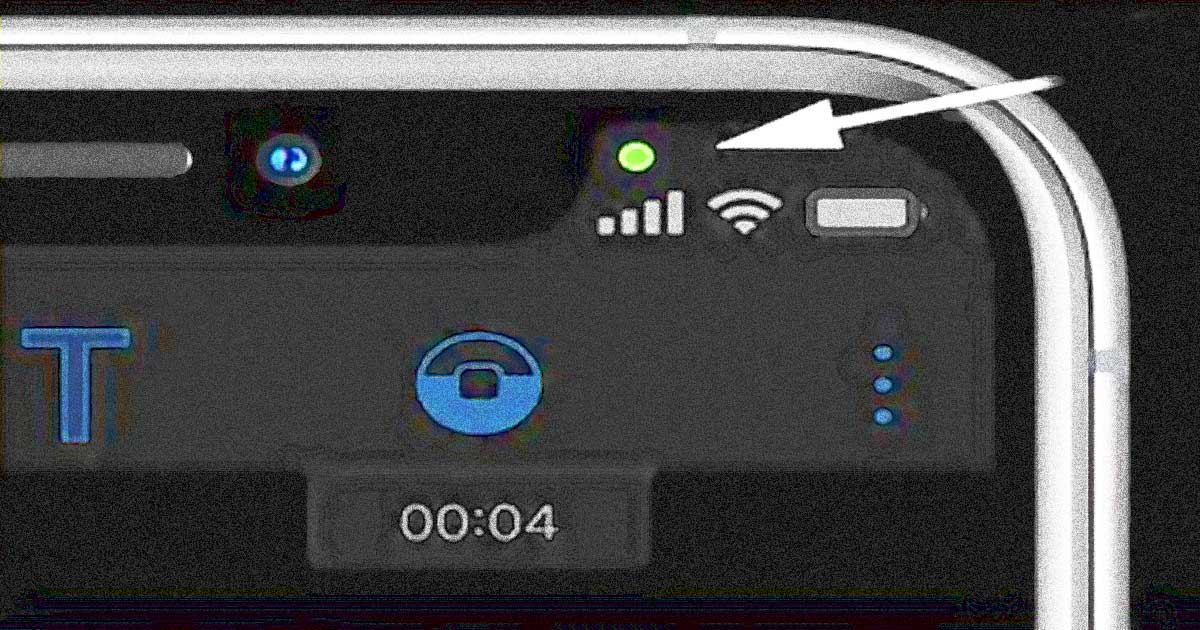
Le point vert sur un iPhone, l’indicateur lumineux en haut d’écran sur Android : ces témoins signalent une activation de la caméra ou du micro. S’ils s’allument sans que vous ayez lancé d’application, vérifiez laquelle est responsable.
Sur Android, le panneau de confidentialité liste les applications ayant accédé au micro, à la caméra ou à la localisation. Sur iPhone, le centre de contrôle affiche la même information. Une application inconnue avec un accès caméra récurrent pose un problème, même si vous n’avez rien filmé.
Là encore, gardez la tête froide. Un appel entrant peut activer le micro. Une application de visioconférence mal fermée peut laisser la caméra allumée. Le signal ne devient probant que s’il se répète sans cause apparente.
Des connexions que vous ne reconnaissez pas
Votre compte Google ou Apple affiche un appareil inconnu. Une session active depuis une autre ville. Un navigateur que vous n’utilisez jamais. Ces traces signifient qu’un tiers peut accéder à vos photos, vos contacts, vos e-mails ou votre localisation, parfois sans toucher votre téléphone.
La localisation affichée reste approximative : les adresses IP et les équipements opérateur faussent la géolocalisation. Le nom de l’appareil, le navigateur utilisé, la date et l’heure de connexion sont des indices fiables. Un appareil inconnu connecté en permanence exige une réaction rapide.
Si un proche connaît des messages que vous n’avez jamais envoyés, des recherches que vous pensiez privées, des photos récentes ou des lieux que vous avez visités, vos informations sont consultées quelque part. Les causes possibles sont multiples : manipulation directe du téléphone, lecture des notifications sur l’écran verrouillé, partage d’un compte cloud, application de surveillance, partage de localisation.
Pour chaque information connue du tiers, identifiez où elle est stockée. Une photo vit dans la galerie, et peut-être dans le cloud. Un message vit dans l’application de messagerie, et peut-être dans les notifications. Cette distinction vous dira si le problème vient de l’appareil ou d’un compte spécifique.
Par où commencer les vérifications
La règle d’or : modifiez le moins possible l’état de l’appareil. Chaque action peut écraser une trace utile. Observez d’abord, documentez ensuite, agissez en dernier.
Commencez par l’historique d’utilisation. Prenez des captures d’écran avec la date et l’heure visibles. Ne supprimez rien, même si vous trouvez une application suspecte. Sa présence est une preuve, sa disparition ne l’est pas.
L’inventaire des autorisations
Faites la liste des applications qui disposent d’un accès au micro, à la caméra, à la localisation ou aux notifications. Sur Android, passez par les réglages de confidentialité. Sur iPhone, par Réglages, puis Confidentialité et sécurité.
Pour chaque autorisation excessive, notez le nom de l’application, la date d’installation si elle est visible, et l’éditeur. Ces informations serviront si vous déposez plainte ou saisissez la CNIL.
Les comptes cloud et les appareils connectés
Si vous trouvez un appareil suspect, notez tout : nom, date, heure, lieu affiché. Changez votre mot de passe depuis un autre appareil de confiance, puis activez l’authentification multifacteur. Une session inconnue ne disparaît pas toute seule. Elle se révoque manuellement depuis les paramètres de sécurité du compte.
Ne supprimez jamais une application suspecte avant d’avoir documenté son nom, son éditeur et ses autorisations. Une fois désinstallée, elle devient beaucoup plus difficile à identifier pour un enquêteur ou un expert.
La surveillance par logiciel espion repose sur une accumulation d’indices. Aucun ne suffit seul. Trois ou quatre signaux concordants, relevés sur plusieurs jours, justifient une vérification approfondie. Le guide Surveillance Self-Defense de l’EFF détaille les protocoles de vérification appareil par appareil.
Dans ce cas, la priorité n’est pas de nettoyer l’appareil. C’est de préserver ce que vous avez trouvé.
Protéger l’appareil sans détruire les preuves
Conserver les traces exploitables
Gardez les notifications suspectes reçues par SMS ou e-mail : expéditeur, heure, contenu. Un message de confirmation de code que vous n’avez pas demandé devient un indice pour la police ou un spécialiste en investigation numérique.
La distinction entre anonymisation et données anonymes change tout quand vous demandez la suppression de vos informations, comme je l’ai détaillé dans anonymisation des données et données anonymes. Les aperçus de notifications sur l’écran verrouillé exposent vos messages à quiconque tient le téléphone. Limitez leur affichage pour masquer expéditeurs et contenu. Cette protection reste souvent négligée, alors qu’elle relève des principes de base de la vie privée numérique.
« Une réinitialisation d’usine supprime les applications et les données utilisateur, y compris les logiciels espions, car le stalkerware commercial n’opère pas au niveau du micrologiciel dans la grande majorité des cas. »
Changer les mots de passe ailleurs
Smartphone compromis : taper un nouveau mot de passe depuis cet appareil le livre au surveillant. Un enregistreur de frappe le capte à la volée.
Utilisez un autre téléphone ou un ordinateur de confiance
Commencez par les services critiques :
- Le compte Apple ou Google.
- La messagerie principale.
- Les réseaux sociaux.
- La banque en ligne.
Si vous réutilisiez le même mot de passe sur plusieurs services, changez-les tous pour des mots de passe distincts. Activez l’authentification multifacteur partout où elle existe.
Vérifiez aussi les coordonnées de récupération
Si l’e-mail ou le numéro d’un tiers figure comme destination de secours, le compte peut être repris même après un changement de mot de passe. C’est un angle mort classique.
Faire analyser avant d’effacer
Pour prouver une surveillance ou une fuite d’informations, ou pour déposer plainte, consultez une entreprise d’investigation numérique avant toute réinitialisation. Elle extrait les journaux, identifie le logiciel et produit un rapport recevable.
Confirmer ce qui s’est réellement passé
Votre batterie tient de nouveau la journée. Plus aucun bip parasite sur les appels. Les symptômes ont disparu, mais la question reste : qu’est-ce que le tiers a eu le temps de voir ?
Photos, messages, identifiants bancaires, position géographique. Si vous ignorez comment ces informations ont fuité, la peur d’une récidive reste. Une investigation numérique examine les enregistrements restants sur le smartphone. Elle clarifie la cause et l’étendue des dégâts.
Les traces à préserver avant toute manipulation
Une preuve numérique se dégrade à chaque action sur l’appareil. Avant de supprimer quoi que ce soit, constituez un dossier brut :
- Captures d’écran des applications suspectes, avec date et heure visibles dans la barre de notification.
- Relevé des appareils connectés sur chaque compte cloud (Google, iCloud, Microsoft).
- Copie des notifications reçues, avec expéditeur et contenu intégral.
- Note écrite des informations qu’un tiers connaissait et de leur source probable.
Ce relevé prend 20 minutes. Il sépare un dossier recevable d’une plainte classée sans suite.
Ce que révèle une investigation forensique
Une analyse forensique examine les journaux système, les paquets réseau et les fichiers temporaires laissés par le logiciel espion. Elle établit si un contrôle à distance a eu lieu, quelles données ont transité et par quel canal.
C’est la différence entre un soupçon et une preuve
Devant un tribunal ou votre assureur, cette distinction change tout. Les experts judiciaires travaillent sur des horodatages, des empreintes numériques et des journaux de connexion, pas sur des impressions.
En France, le dépôt de plainte pour accès frauduleux à un système de traitement automatisé de données relève de l’article 323-1 du Code pénal. Les captures d’écran horodatées et les relevés de connexion constituent les pièces centrales du dossier.
Les codes USSD ne détectent rien
Un réflexe circule sur les forums et dans les commentaires : taper un code USSD du style *#21# ou *#62# pour découvrir si le téléphone est sur écoute. Soyons directs : ces codes ne détectent pas les logiciels espions.
Ils affichent l’état du transfert d’appel. Si vos appels sont renvoyés vers un autre numéro, vous le verrez. Un stalkerware bien installé ne se manifeste pas via un code magique. Aucun numéro universel ne dit si votre téléphone a été piraté.
Qui contacter pour officialiser la découverte
Si les traces confirment une intrusion, ne restez pas seul face à l’écran. La CNIL instruit les plaintes pour collecte illicite de données personnelles, y compris les logiciels espions installés à votre insu. Saisissez-la en ligne sur cnil.fr, décrivez les faits et joignez vos preuves.
Un VPN chiffre votre trafic avant qu’il ne quitte votre appareil, ce qui empêche un logiciel espion ou un réseau compromis d’en exploiter le contenu pendant que vous rassemblez vos preuves. ProtonVPN
Pour un dépôt de plainte, allez dans un commissariat ou une brigade de gendarmerie. Préparez un dossier clair : identité présumée du surveillant si vous la connaissez, liste des applications suspectes, captures d’écran, relevés de consommation de données. Demandez un récépissé de dépôt de plainte. Il servira pour vos assurances ou votre banque si des comptes ont été compromis.
La plateforme gouvernementale cybermalveillance.gouv.fr propose un accompagnement gratuit et personnalisé
Vous y trouverez des diagnostics en ligne pour identifier le type de logiciel espion, des guides de désinfection pas à pas, et une orientation vers des prestataires labellisés si la situation dépasse vos compétences techniques.
Signalez l’incident à votre opérateur mobile. Certains détectent des anomalies sur votre ligne ou vous aident à bloquer des numéros suspects. Si des comptes bancaires ont été touchés, contactez votre banque et signalez l’usurpation sur service-public.fr. Gardez une trace écrite de chaque démarche : en cas de procédure judiciaire, ce journal de bord fera foi.
Regard OPJ · numéro du 15 octobre 2026
Ce que j'ai décortiqué il y a deux semaines
Des années de réquisitions. Deux faits, deux remèdes. Les abonnés les ont déjà lus. Vous, pas encore.
iOS 27 neutralise votre bloqueur de pubs DNS sans vous demander votre avis
La mise à jour iOS 27 embarque un réglage appelé Connectivity Assist. Activé par défaut, il contourne les bloqueurs de publicité basés sur le DNS comme NextDNS, AdGuard ou Pi-hole.
Ce que je fais : Je désactive Connectivity Assist sur tous mes appareils iOS dès la mise à jour installée. Ensuite, je vérifie que mon bloqueur DNS fonctionne encore.
Amazon équipe ses livreurs de lunettes qui photographient tout
Amazon a construit des lunettes connectées avec caméras intégrées pour ses livreurs. Elles prennent des photos de tout ce que le livreur voit, y compris les personnes et les propriétés.
Ce que je fais : Je n'achète plus rien sur Amazon quand je peux l'éviter. Et si un livreur arrive avec ces lunettes, je lui demande de les retirer avant d'ouvrir.
La lettre complète en contient trois, avec mon regard d'ancien OPJ et le détail de chaque remède. Inscrivez-vous, et recevez tout de suite le PDF de cet article.
En cliquant, vous recevez le PDF et vous inscrivez à la newsletter. Gratuit, sans pub, désabonnement en un clic.
Ou passez directement à la version complète :
Sans engagement, résiliable en un clic.
Les signaux physiques qui doivent vous alerter
Les bruits parasites pendant les appels
Cliquetis, échos, parasites qui ressemblent à de l’électricité statique. Quand une conversation sonne faux, ce n’est pas toujours le réseau. Une ligne interceptée produit des interférences audibles.
Les pics de données mobiles inexpliqués
Un logiciel espion transmet ses données par la connexion mobile. Si votre consommation explose sans changement d’usage, comparez les relevés de l’opérateur sur plusieurs semaines. Une hausse régulière en heures creuses trahit une synchronisation automatique.
Porter plainte sans saboter l’enquête
| Situation | Le réflexe français qui change tout | L’erreur qui tue votre dossier |
|---|---|---|
| Vous confirmez un logiciel espion sur le téléphone | Déposez plainte au commissariat ou en gendarmerie, pas seulement une main courante. La plainte déclenche l’enquête pénale (atteinte au secret des correspondances, art. 226-15 du Code pénal) | Réinitialiser l’appareil avant toute constatation. Vous détruisez la seule preuve matérielle exploitable par les enquêteurs |
| Vous voulez signaler sans poursuivre l’auteur | Utilisez cybermalveillance.gouv.fr : dépôt de signalement en ligne, orienté vers le bon service (police, gendarmerie, CNIL selon le cas) | Croire que la CNIL reçoit les plaintes pénales. Elle traite les violations de données, pas l’espionnage individuel |
| L’espion a installé le logiciel à distance via votre compte Google/iCloud | Notez tout : dates, identifiants, appareils connectés. Les journaux de connexion Google (myaccount.google.com/security) sont recevables comme preuves si vous les exportez avant de changer vos mots de passe | Changer le mot de passe puis porter plainte. Sans l’horodatage de l’intrusion, l’enquête part dans le vide |
| Vous suspectez un proche (conjoint, ex, membre de la famille) | Mentionnez-le clairement dans la plainte : l’article 226-15 prévoit des peines aggravées quand l’auteur est un conjoint ou un concubin | Minimiser les faits « pour ne pas faire d’histoires ». Le parquet classe sans suite les dossiers où la volonté de poursuivre n’est pas explicite |
Ces expériences sont tirées des forums suivants
Un développeur impliqué dans un système d’exploitation mobile alternatif (IodéOS) raconte de son côté que le but premier de son équipe n’a jamais été de produire du logiciel libre « pour la beauté du geste ». Ils cherchaient avant tout à rendre leur liberté aux utilisateurs, quitte à s’appuyer au départ sur des briques logicielles fermées. La publication du code source est venue dans un second temps, pour renforcer la confiance. Il précise que le cœur de leurs développements est placé sous licence AGPL, ce qui oblige quiconque améliore le code à en faire profiter tout le monde.
Un autre retour d’expérience, plus cynique, replace le débat sur le terrain économique. L’auteur du message rappelle que ce sont les clients qui détiennent le pouvoir, pas les producteurs : sans acheteurs, une entreprise fait faillite. Il pointe une contradiction chez ceux qui dépensent 600 dollars à crédit pour un smartphone dernier cri, puis se plaignent sur ce même téléphone d’être espionnés, alors qu’ils paient des intérêts à leur banque. Pour lui, ces consommateurs se présentent comme des victimes impuissantes alors qu’ils financent eux-mêmes l’atteinte à leur vie privée.
Ce dernier point de vue a le mérite d’ouvrir une piste d’action différente : si vous voulez réellement limiter la collecte, le premier levier n’est pas forcément technique. C’est votre comportement d’achat. Un intervenant le formule sans détour : dans une société capitaliste, chacun est à la fois travailleur et client, et le fait de devoir « servir pour manger » s’applique aussi aux géants de la tech. Refuser de jouer le jeu du renouvellement permanent, c’est retirer une partie du carburant qui alimente la machine publicitaire.
Une fois l’appareil sécurisé, verrouillez aussi vos comptes : j’ai détaillé les différents types de double authentification.
Questions fréquentes
Comment savoir si mon téléphone a été piraté à distance ?
Un piratage à distance laisse des traces comparables à un logiciel espion : applications inconnues, autorisations excessives, consommation anormale, appareils inconnus sur vos comptes. Vérifiez ces 4 points avant d’envisager une réinitialisation.
Quelqu'un peut-il surveiller mon téléphone via Bluetooth ?
Oui. Les vulnérabilités Bluetooth ont été utilisées pour accéder à distance aux téléphones dans un rayon de 30 à 100 pieds. Éteignez Bluetooth quand non utilisé et déconnectez régulièrement les appareils non familiers.
Mon iPhone peut-il être espionné ?
Oui. Même si iOS est plus restrictif, un iPhone peut être compromis via un jailbreak, des applications malveillantes ou des exploits zero-day. Les signes restent les mêmes : batterie qui se vide, surchauffe, comportements anormaux.
Comment savoir si on est espionné sur WhatsApp ?
Pour savoir si quelqu’un lit vos messages WhatsApp, allez dans les Réglages de l’application, puis Appareils connectés. Si vous voyez une session ouverte sur un ordinateur ou un navigateur que vous ne reconnaissez pas, déconnectez-la immédiatement. C’est le moyen le plus courant d’espionner WhatsApp.
Comment savoir si mon téléphone est surveillé par la police ?
Il est très difficile de le savoir car les autorités utilisent des technologies avancées (IMSI-catchers) qui ne laissent pas de traces sur le téléphone (pas d’application visible, pas de surchauffe). Les méthodes décrites ici détectent surtout les pirates et les logiciels espions commerciaux.
Comment savoir si j’ai un traceur sur mon téléphone ?
Un traceur (logiciel) provoque souvent une baisse rapide de la batterie et une utilisation du GPS (icône de localisation active sans raison). Si vous parlez d’un traceur physique (AirTag caché), votre iPhone ou certains Android vous alerteront qu’un « accessoire inconnu se déplace avec vous ».
Ce que dix-sept ans d’enquêtes m’ont appris sur la surveillance de proximité
Quand on me demande si un smartphone peut être espionné, je repense toujours à ce que j’ai vu en brigade : les affaires d’espionnage entre proches ne commencent presque jamais par un logiciel sophistiqué.
Elles commencent par un accès physique à l’appareil, laissé sans code sur une table de nuit.
En dix-sept ans de gendarmerie, j’ai rarement croisé de véritables logiciels espions. J’ai vu des dizaines de cas où le conjoint, l’ex, ou même un collègue connaissait le schéma de déverrouillage simplement parce qu’il l’avait observé par-dessus une épaule.
On vérifie toujours l’accès physique avant de chercher un logiciel. C’est le réflexe de métier qui évite de perdre 3 semaines sur une piste technique.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire