
Vous changez le DNS de votre box ou de votre téléphone pour 1.1.1.1. Que modifie ce réglage ? Vous retirez une partie de la visibilité à votre FAI pour la confier à Cloudflare. Ce choix soulève des questions de vitesse, de vie privée et de dépendance à un acteur qui pèse déjà lourd dans l’infrastructure internet.
Vous tapez une adresse dans votre navigateur. Derrière, un serveur traduit ce nom lisible en adresse IP. Par défaut, c’est votre fournisseur d’accès qui fait ce boulot. Le remplacer par un service indépendant comme 1.1.1.1 modifie des choses concrètes, pas toujours celles qu’on imagine.
Ce que ça change au quotidien
L’analogie la plus parlante reste celle de l’annuaire téléphonique : votre FAI joue les opératrices, mais vous pouvez très bien consulter un autre annuaire sans changer de ligne. Ce qui change, c’est uniquement la manière dont votre appareil transforme un nom en numéro. Le reste de la communication emprunte exactement le même chemin. Comprendre cela évite bien des malentendus sur ce qu’un résolveur DNS peut ou ne peut pas faire pour vous.
La vitesse
Cloudflare utilise l’Anycast : votre requête part vers le centre de données le plus proche. Plus de 330 villes sont couvertes. Leur résolveur est souvent plus rapide que celui des FAI. Sur le papier, c’est vendeur.
En pratique
Une fois la page chargée, vous ne verrez rien.
Les mesures de Codeur.com ou des bancs d’essai de résolveurs publics en 2026 le confirment : Google Public DNS et Cloudflare se disputent la première place avec des écarts en fractions de seconde. Pour un usage quotidien, la différence est nulle.
La vitesse devient tangible quand le résolveur de votre FAI est saturé, mal configuré ou éloigné. Basculer sur 1.1.1.1 peut alors transformer une navigation poussive en navigation fluide. C’est l’exception, pas la règle.
Ce que votre FAI ne voit plus
Avec le résolveur de votre opérateur, il voit toutes vos requêtes DNS. Il peut reconstituer une partie de votre historique. En passant sur 1.1.1.1, vous coupez ce canal. Cloudflare promet de supprimer les journaux sous 24 heures et de ne pas croiser vos données avec ses autres services.
Cet engagement de confidentialité est l’un de ses arguments majeurs. Les comparatifs de résolveurs publics lui accordent une note élevée sur ce critère. Le service s’engage à ne pas conserver d’historique exploitable commercialement, contrairement à certains FAI qui revendent des données de navigation agrégées à des annonceurs.
Un engagement de confidentialité reste une déclaration d’intention. Seuls des audits indépendants le vérifient. Cloudflare dit en mener, mais les résultats complets ne sont pas toujours publics.
Votre FAI voit toujours les adresses IP avec lesquelles vous communiquez. Le trafic lui-même. Le DNS n’est qu’un maillon. Pas une armure.
Débloquer certains sites, parfois
Certains opérateurs bloquent des contenus au niveau DNS. Changer de résolveur peut suffire à retrouver l’accès. C’est l’usage le plus fréquent en France. Si le blocage se fait au niveau IP ou par inspection du trafic, ça ne changera rien.
Un blocage DNS est simple à mettre en œuvre pour un FAI : il suffit de ne pas répondre, ou de répondre une adresse erronée, pour les domaines concernés. D’où leur fréquence. Ils sont aussi simples à contourner, parce qu’ils ne touchent qu’à la résolution, pas au contenu.
Les blocages par IP ou par inspection profonde de paquets (DPI) coûtent plus cher à déployer et visent des cas plus ciblés. Face à eux, changer de résolveur est inutile : il faut un tunnel chiffré complet.
Questions fréquentes
Est-ce que 1.1.1.1 suffit pour être anonyme en ligne ?
Non. Un résolveur DNS ne chiffre pas votre trafic et ne masque pas votre adresse IP. Pour naviguer anonymement, il faut un VPN ou Tor. Le DNS public améliore la confidentialité sur un point précis, pas sur l’ensemble de la connexion.
Les angles morts techniques
Avant de tout basculer, regardez ce que le service ne fait pas. C’est là que les mauvaises surprises arrivent.
Le terme « angle mort » n’est pas anodin. Comme en voiture, ce sont les zones que vous ne voyez pas qui provoquent les accidents. En matière de DNS, les angles morts sont multiples : le trafic non chiffré, les métadonnées qui fuient, les configurations incomplètes.
Un résolveur public ne couvre qu’un seul de ces angles. Tous les autres restent exposés, et croire le contraire est plus dangereux que de ne rien changer du tout.
Réseaux ouverts, prudence
Sur un WiFi public, un résolveur DNS public ne vous protège pas des interceptions locales. Un pirate sur le même réseau peut analyser votre trafic si les sites visités n’utilisent pas HTTPS. Même avec HTTPS, il voit les adresses IP de destination. La seule parade sérieuse dans ce contexte reste un VPN.
Les attaques sur les réseaux ouverts ne demandent pas de compétences avancées. Des outils comme Wireshark ou des scripts prêts à l’emploi interceptent les requêtes DNS non chiffrées en quelques minutes. Les experts en sécurité recommandent donc un VPN sur les WiFi publics, quelle que soit la qualité du résolveur. Le DNS chiffré (DoH ou DoT) améliore la situation, mais il ne couvre pas l’ensemble du trafic.
Des box capricieuses
Des utilisateurs rapportent que leur box bloque ou dégrade les résolveurs tiers. Résultat : des pages qui ne chargent pas, des avertissements abscons, un retour forcé aux réglages d’origine. Un service rapide ne sert à rien s’il ne fonctionne pas sur votre ligne.
Le phénomène est fréquent. Certains FAI, dans le cadre de leurs partenariats avec des équipementiers comme évoqué plus bas, verrouillent les réglages DNS de leurs box. L’utilisateur qui tente de modifier les serveurs se heurte à des champs grisés ou à des réinitialisations après redémarrage.
La seule option viable : configurer le DNS sur chaque appareil, ou installer son propre routeur derrière la box du FAI. Une démarche qui dépasse le simple dépannage.
Aucun filtrage par défaut
1.1.1.1 standard ne bloque ni pubs, ni trackers, ni sites malveillants. Cloudflare propose des variantes : 1.1.1.2 (malwares) et 1.1.1.3 (malwares et contenus adultes). Des options à configurer manuellement. Souvent ignorées.
Les comparatifs de résolveurs publics montrent que Quad9, par exemple, bloque les domaines malveillants par défaut, sans configuration.
C’est une différence philosophique : Cloudflare mise sur la neutralité du résolveur de base, qui laisse à l’utilisateur le soin d’activer les filtres. Quad9 considère que la sécurité doit être la valeur par défaut. Aucune approche n’est supérieure, tout dépend de ce que vous attendez d’un résolveur.
| Service | Adresse | Ce qu’il bloque |
|---|---|---|
| 1.1.1.1 | 1.1.1.1 | Rien (résolution simple) |
| 1.1.1.2 | 1.1.1.2 | Malwares et sites dangereux |
| 1.1.1.3 | 1.1.1.3 | Malwares et contenus adultes |
Ces variantes restent gratuites. Elles demandent juste une configuration différente sur votre routeur ou votre appareil.
Cloudflare, ce géant qui pose question
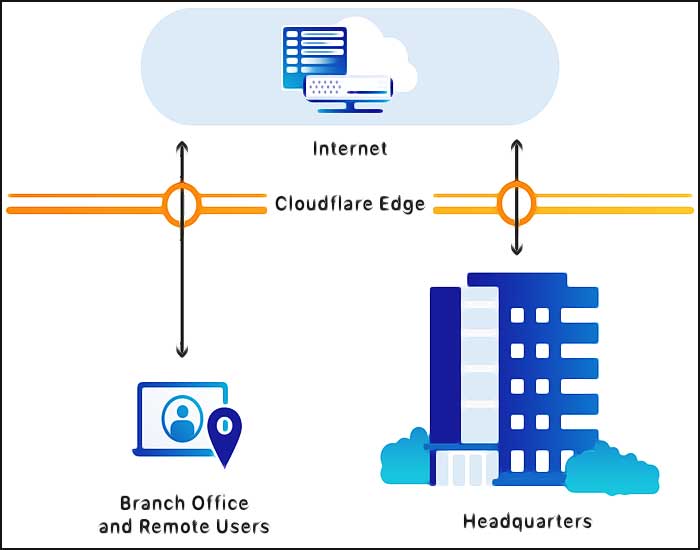
Cloudflare est devenu un acteur de l’infrastructure internet. Une part des sites mondiaux passe par ses serveurs : DNS, CDN, protection contre les attaques. Cette position soulève des questions.
Cloudflare revendique une présence dans plus de 330 villes et une part du trafic web mondial qui se compte en dizaines de pourcents. Des sites majeurs, des services de streaming, des plateformes e-commerce et des infrastructures gouvernementales reposent sur ses serveurs. Cette concentration n’a pas d’équivalent dans l’histoire d’internet.
Elle s’est construite en moins d’une décennie. Source : freevpnmentor.com
Quand Cloudflare tombe en panne, des pans du web deviennent inaccessibles. Ce n’est pas une hypothèse : les incidents de ce type ont déjà fait la une. En confiant votre résolution DNS à Cloudflare, vous ajoutez une brique à cette dépendance.
Les pannes de novembre 2025 et de début 2026 ont marqué les esprits. Le 18 novembre 2025, un fichier de configuration défectueux pour la gestion du trafic « bot » a provoqué une panne majeure, qui touche des millions de sites. Quelques mois plus tard, une nouvelle défaillance a soulevé la même question embarrassante : les correctifs appliqués après le premier incident n’ont pas suffi à empêcher le second. Pour l’utilisateur final, ces événements rappellent qu’un service centralisé, aussi robuste soit-il, reste vulnérable à des défaillances en cascade.
Il y a aussi la question des données. L’incident Cloudbleed a montré que des informations sensibles pouvaient fuir depuis les serveurs de l’entreprise. Une panne ou une faille chez un acteur aussi centralisé a des conséquences démultipliées.
Quelle est la différence entre 1.1.1.1 et le DNS de Google ?
Les deux sont des résolveurs DNS publics gratuits et rapides. Cloudflare met en avant une politique de confidentialité plus stricte (journaux effacés sous 24 heures) et des centres de données plus nombreux. Google propose également des variantes de filtrage et une intégration poussée avec ses services.
Bien choisir son résolveur DNS public
Le choix dépend de vos priorités. Voici les critères qui comptent.
- La vitesse réelle mesurée depuis votre connexion, pas les promesses marketing.
- La politique de conservation des journaux, et sa transparence.
- La présence de variantes filtrantes pour bloquer certains contenus.
- La compatibilité avec votre box et vos appareils.
- La réputation de l’opérateur en matière de sécurité et de fiabilité.
Les guides de comparaison publiés en 2026, comme celui du site IRONIE ou les comparatifs anglophones, convergent : il n’existe pas de résolveur parfait. Google Public DNS excelle en vitesse et en simplicité, mais sa collecte de données est opaque. Quad9 bloque les malwares par défaut, mais ses performances varient selon les régions.
NextDNS offre une personnalisation inégalée, mais son modèle freemium peut surprendre. Le bon choix dépend de ce que vous acceptez de sacrifier.
Si vous cherchez une alternative à Cloudflare, plusieurs résolveurs publics existent : Quad9 (qui bloque les domaines malveillants par défaut), OpenDNS de Cisco, ou les DNS de votre FAI. Chacun a ses forces et ses zones d’ombre.
Mon avis : 1.1.1.1 est un bon résolveur, rapide et respectueux de la vie privée sur le papier. Mais n’en attendez pas plus. Ce n’est pas un VPN, pas un pare-feu, pas une solution d’anonymat. C’est un maillon de la chaîne, utile mais limité.
Est-ce que 1.1.1.1 permet de contourner la censure ?
Parfois, quand la censure repose uniquement sur le blocage DNS. Mais si un État ou un opérateur bloque les adresses IP ou inspecte le trafic, changer de résolveur ne suffit pas. Il faut alors des outils plus lourds comme un VPN ou Tor.
En complément : Un VPN comme solution pour bloquer les publicités de Google et protéger sa vie privée
Les partenariats avec les FAI, un choix déguisé
Cloudflare a signé des partenariats avec des fournisseurs d’accès et des équipementiers pour pousser son résolveur dans les box et les routeurs. L’objectif affiché : sécuriser la navigation des foyers sans intervention technique.
Ces accords s’inscrivent dans une stratégie de Cloudflare pour étendre sa présence au-delà des sites web et des services professionnels. En intégrant 1.1.1.1 dans les équipements grand public, l’entreprise capte une part du marché des résolveurs sans passer par le choix de l’utilisateur. Les FAI associatifs et les collectivités territoriales, dans les zones rurales ou mal desservies, sont parfois parties prenantes de ces déploiements, avec l’argument d’une meilleure sécurité pour les habitants.
Cette stratégie pose une question : votre FAI choisit-il pour vous ? Si votre opérateur active 1.1.1.1 par défaut sur votre box, vos requêtes DNS passent par Cloudflare sans que vous ayez eu votre mot à dire. C’est un choix technique déguisé en évidence.
La transparence n’est pas toujours au rendez-vous. Un particulier qui n’a jamais entendu parler de DNS public ne saura pas que sa navigation est résolue par un tiers. Il ne saura pas non plus comment revenir en arrière.
Faut-il configurer 1.1.1.1 sur son routeur ou sur chaque appareil ?
La configuration sur le routeur couvre tous les appareils du réseau en une seule fois. La configuration par appareil est plus souple, mais demande de répéter l’opération sur chaque téléphone, tablette ou ordinateur. Pour un usage familial, le routeur est plus simple.
Est-ce que passer sur 1.1.1.1 suffit à échapper au tracking de mon FAI français ?
Non. Votre FAI voit toujours votre adresse IP et les volumes échangés. Il perd juste la lecture des noms de domaine (si vous activez le DoT/DoH, sinon il les voit encore). Pour la CNIL, le FAI reste un sous-traitant de vos données de connexion, 1.1.1.1 ne vous en affranchit pas.
Ces expériences sont tirées des forums suivants
Un hébergeur raconte un cas étonnant : son propre serveur Apache, placé derrière Cloudflare, s’est mis à voir tous ses fichiers bloqués au téléchargement par Chrome, y compris un simple fichier .bat de test ou une archive open source connue et réputée propre. Il a vérifié le domaine sur plusieurs listes noires, scanné le serveur, soumis le fichier à une analyse antivirus : rien. Le site était déclaré sûr, mais le navigateur refusait quand même les téléchargements. Ce genre de situation montre qu’un filtrage par réputation peut frapper sans avertissement, même quand l’infrastructure derrière est saine.
Un autre retour nuance le débat : un contributeur affirme ne pas être « fan » de Cloudflare et ne pas vouloir utiliser ses services, tout en reconnaissant que les services de Cloudflare apportent un bénéfice de sécurité objectif. Pour lui, la vraie question n’est pas de savoir si ça protège (ça protège, dans une certaine mesure), mais si le rapport coût/bénéfice est favorable. C’est une position plus mesurée que le simple rejet : on peut reconnaître l’efficacité technique sans adhérer au modèle.
La présence massive de Cloudflare se lit aussi dans une annonce de recrutement datant de ses débuts : l’entreprise y revendiquait déjà des dizaines de milliers de sites clients, des gouvernements étrangers, et plus de 200 millions de personnes traversant son réseau chaque mois, 9 mois seulement après son lancement public. Cette échelle donne une idée de la concentration : quand un acteur unique voit passer une telle part du trafic mondial, les décisions de blocage ou de filtrage ne sont plus anecdotiques, elles deviennent structurelles.
Vous aimerez aussi : Eviter et identifier les logiciels malveillants
Les alternatives crédibles en 2026
Cloudflare n’a pas le monopole des résolveurs DNS publics. Voici les options qui tiennent la route.
- Quad9 : résout vos requêtes et bloque les domaines connus pour héberger des malwares, gratuitement, avec une politique de confidentialité stricte.
- OpenDNS : le service de Cisco, avec des options de filtrage parental et de statistiques de navigation.
- NextDNS : un résolveur personnalisable, avec blocage de publicités et de trackers, sur abonnement pour les usages avancés.
- AdGuard DNS : orienté blocage des publicités et des pisteurs, simple à configurer.
Regard OPJ · numéro du 15 octobre 2026
Ce que j'ai décortiqué il y a deux semaines
Des années de réquisitions. Deux faits, deux remèdes. Les abonnés les ont déjà lus. Vous, pas encore.
iOS 27 neutralise votre bloqueur de pubs DNS sans vous demander votre avis
La mise à jour iOS 27 embarque un réglage appelé Connectivity Assist. Activé par défaut, il contourne les bloqueurs de publicité basés sur le DNS comme NextDNS, AdGuard ou Pi-hole.
Ce que je fais : Je désactive Connectivity Assist sur tous mes appareils iOS dès la mise à jour installée. Ensuite, je vérifie que mon bloqueur DNS fonctionne encore.
Amazon équipe ses livreurs de lunettes qui photographient tout
Amazon a construit des lunettes connectées avec caméras intégrées pour ses livreurs. Elles prennent des photos de tout ce que le livreur voit, y compris les personnes et les propriétés.
Ce que je fais : Je n'achète plus rien sur Amazon quand je peux l'éviter. Et si un livreur arrive avec ces lunettes, je lui demande de les retirer avant d'ouvrir.
La lettre complète en contient trois, avec mon regard d'ancien OPJ et le détail de chaque remède. Inscrivez-vous, et recevez tout de suite le PDF de cet article.
En cliquant, vous recevez le PDF et vous inscrivez à la newsletter. Gratuit, sans pub, désabonnement en un clic.
Ou passez directement à la version complète :
Sans engagement, résiliable en un clic.
Le paysage des résolveurs publics s’est enrichi en 2025 avec DNS4EU, un service lancé dans le cadre d’une initiative européenne. Son positionnement est unique : une option « politique publique » avec des garanties de souveraineté et de non-exploitation commerciale des données. Pour les utilisateurs soucieux de la juridiction sous laquelle tombent leurs requêtes DNS, c’est une alternative à suivre, même si sa notoriété reste confidentielle face aux géants américains.
Chacun de ces services a ses partisans et ses détracteurs. L’essentiel : comprendre ce que vous attendez d’un résolveur. Simple traducteur d’adresses, filtre de sécurité, ou outil de confort.
Si vous voulez aller plus loin dans la protection de votre navigation, un VPN comme ProtonVPN
Chiffre l’ensemble de votre trafic, pas seulement la résolution DNS. C’est un complément logique si la confidentialité est votre priorité.
Changer de résolveur DNS ne se fait pas à la légère. C’est un petit réglage technique, mais il déplace une partie de votre vie numérique d’un acteur à un autre. Renseignez-vous, testez sur un appareil, mesurez la différence.
Si vous ne voyez aucun gain, restez sur votre configuration. Le mieux est parfois l’ennemi du suffisant.
Le réflexe OPJ, à qui profite la confiance qu’on vous demande ?
Quand j’étais en brigade territoriale, une réquisition au FAI ne prenait pas plus de 24 heures. Vous donniez l’adresse IP, l’heure de connexion, et l’opérateur vous renvoyait le nom, l’adresse, l’identité complète de l’abonné.
Ce que les gens ne mesuraient pas, c’est que ce n’était pas une exception. C’était la procédure normale, banale, presque administrative. Le FAI ne résistait pas, il obéissait. Et il conservait tout, au cas où.
Sur une réquisition, je regardais d’abord qui a la main sur le point de passage unique. C’est là que tout se concentre, et c’est là qu’on frappe.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
C'est quoi la différence entre changer le DNS et installer l'appli ? Je débarque un peu là...