Vous pensez que votre VPN suffit à protéger votre vie privée? La plupart des utilisateurs s’arrêtent à l’icône verte et à l’adresse IP masquée, sans se douter que leur connexion fuit par des dizaines de petits trous invisibles. Entre l’IPv6 qui contourne le tunnel, les bascules Wi-Fi silencieuses et un kill switch qui ne protège pas tout, la protection réelle est bien plus fragile qu’on veut bien le croire.
Vous lancez votre VPN, l’icône passe au vert, et vous vous croyez protégé. Sauf que votre machine a attribué une adresse IPv6 en parallèle de l’IPv4. Une partie de votre trafic sort du tunnel sans que le kill switch ne bronche. C’est exactement ce que décrit l’analyse de Clubic sur les limites du masquage d’adresse IP.
La panne silencieuse, pire que l’absence de connexion
| NordVPN | ProtonVPN | |
|---|---|---|
| Idéal pour | Streaming et débit | Vie privée et open source |
| Open source | Non | Oui |
| Offre gratuite | Essai 30 jours | Oui |
Le pire dans cette configuration, c’est le silence. Aucun message d’erreur, aucune alerte. Votre navigateur continue d’afficher les pages, votre messagerie fonctionne. Et pendant ce temps-là, le FAI voit tout.
Cette panne silencieuse n’est pas un cas isolé. Elle illustre un principe plus large : les systèmes qui échouent sans bruit sont plus dangereux que ceux qui tombent bon. Un équipement réseau en panne silencieuse, une redondance qui ne bascule pas, un tunnel qui fuit sans alerte, tous partagent le même défaut : la stabilité apparente masque une dégradation réelle.
La redondance ne sert à rien si les mécanismes de bascule ne fonctionnent pas. C’est valable pour les infrastructures d’entreprise comme pour votre connexion VPN.
Pourquoi les tutoriels n’en parlent pas ? Parce que diagnostiquer une fuite IPv6 ne vend pas d’abonnement. Recommander « désactivez l’IPv6 au niveau de l’adaptateur réseau » est gratuit, donc invisible.
Le test qui ne ment pas
Avant toute chose, vérifiez l’état réel de votre connexion. Un site qui affiche votre IP publique ne suffit pas. Il faut croiser les informations.
- Ouvrez un site de test de fuite DNS qui compare l’adresse affichée par votre navigateur et celle résolue par votre système.
- Lancez le test avec le VPN activé, puis désactivé, puis activé sur un autre serveur.
- Comparez les trois résultats.
- S’ils ne changent pas, votre trafic ne passe pas par le tunnel.
Cette vérification prend 3 minutes. Elle est plus fiable que l’icône verte de l’application.
L’analogie avec les pannes invisibles d’un site web est frappante : un site peut être inaccessible pour une partie des utilisateurs sans que le propriétaire ne le sache, simplement parce que ses outils de monitoring ne testent pas les bons chemins. De la même façon, votre VPN peut fuiter sans que l’application ne l’affiche. Ce sont celles qu’on ignore parce que « tout fonctionne ». Pourtant, la stabilité apparente masque souvent une dégradation silencieuse du système.
Le Wi-Fi qui tue la connexion VPN sans prévenir
Votre téléphone bascule d’un réseau cellulaire à un réseau Wi-Fi enregistré. Votre ordinateur passe du Wi-Fi du salon à celui du bureau. À chaque bascule, la connexion VPN se renégocie. Et parfois, elle se coupe. Kaspersky le confirme : l’alternance entre cellulaire et Wi-Fi est une cause classique d’interruption.
Le plus frustrant, c’est que la plupart des applications VPN affichent encore « connecté » pendant quelques secondes après la rupture. Ce laps de temps suffit pour qu’une requête DNS parte en clair.
Dix-sept ans à traiter des faits, pas des impressions. Je me méfie d’un outil qui dit « tout va bien » sans preuve. Un VPN qui ne journalise pas la bascule réseau ne vous protège pas pendant les transitions. Or c’est exactement là que les fuites se produisent.
Le problème ne vient pas seulement du VPN. Une mauvaise configuration du Wi-Fi lui-même peut empêcher l’établissement de la connexion. Si votre VPN utilise le Wi-Fi pour rerouter le trafic et qu’un paramètre réseau est incorrect, vous aurez du mal à établir une session stable.
Les forums techniques regorgent de cas où le VPN coupe le Wi-Fi, et la solution la plus fréquente consiste simplement à changer de protocole dans les réglages, par exemple repasser d’IPSec à WireGuard. Ce n’est pas un bug du fournisseur, c’est une incompatibilité locale.
La parade simple
Désactivez la reconnexion automatique aux réseaux Wi-Fi ouverts. Sur votre téléphone, coupez l’assistant Wi-Fi qui se connecte aux points d’accès publics. Sur votre ordinateur, supprimez les réseaux enregistrés que vous n’utilisez plus.
Moins votre appareil change de réseau sans votre intervention, moins le VPN a de raisons de décrocher.
Les problèmes de VPN liés aux bascules réseau sont documentés par la plupart des fournisseurs sérieux. Le fait de basculer constamment entre un réseau cellulaire et une connexion Wi-Fi peut entraîner des interruptions de tunnel. Ce n’est pas un défaut de conception, c’est une contrainte physique : chaque changement de réseau force une renégociation complète de la session chiffrée. Si le nouveau réseau bloque le port utilisé, la renégociation échoue, parfois sans message d’erreur.
Le protocole qui refuse de passer
Quand la connexion tombe, la cause est souvent banale : un pare-feu trop strict, un antivirus qui bloque le port, ou un serveur saturé. Avant de conclure à une fuite, testez un autre protocole (WireGuard, OpenVPN) et un autre serveur.
Si le problème persiste sur tous les serveurs, le souci vient de votre machine ou de votre réseau, pas du fournisseur.
Ss="separateur-dgedl">
Votre réseau bloque certains portS
. Votre appareil n’aime pas tel protocole. Résultat : l’application VPN tourne, mais aucun octet ne circule. "noopener" target="_blank">NordVPN le formule sobrement : certains protocoles sont incompatibles avec certains réseaux ou appareils, et le remède tient en une bascule.
OpenVPN sur le port 1194 est souvent filtré dans les réseaux d’entreprise. WireGuard, plus récent, passe mieux mais n’est pas toujours disponible sur les anciens routeurs. Si votre connexion échoue systématiquement sur un réseau précis, le coupable est rarement le VPN lui-même. Source : mysteriumvpn.com
Changer de protocole prend 10 secondes. Réinstaller l’application ou accuser le fournisseur en prend vingt. La première option est la bonne.
Les retours d’utilisateurs sur les forums spécialisés confirment cette mécanique. Un utilisateur de Private Internet Access rapportait que son VPN désactivait systématiquement le Wi-Fi, et que le simple fait de revenir au protocole WireGuard depuis IPSec avait réglé le problème immédiatement. Aucune réinstallation, aucune modification du routeur. Juste un paramètre dans l’application. C’est la première chose à vérifier avant de conclure à une panne matérielle ou à un défaut du service.
Ai-je besoin d’un VPN sur mon iPhone ?
Oui, il est essentiel d’installer un VPN sur votre iPhone pour améliorer votre confidentialité en ligne. Il protège vos données contre les pirates informatiques, dissimule vos activités en ligne et garantit une connexion sécurisée lorsque vous voyagez à l’étranger.
Les e-mails qui se verrouillent à cause d’un serveur étranger
Vous vous connectez à un serveur VPN situé dans un autre pays. Votre boîte mail refuse de s’ouvrir. Ce n’est pas un bug. VPNOverview explique que certains services de messagerie n’autorisent que des adresses IP liées au pays ou au FAI habituel de l’utilisateur.
La conséquence est contre-intuitive : plus votre VPN est efficace pour masquer votre localisation, plus certains services deviennent méfiants. C’est le prix de l’anonymat. Un serveur en Suisse pour lire ses mails français, c’est un signal d’alerte pour l’anti-fraude du fournisseur.
La solution n’est pas de désactiver le VPN. C’est de choisir un serveur dans le même pays que d’habitude, ou d’utiliser un client mail configuré pour accepter les connexions étrangères.
Le blocage des e-mails ne vient pas toujours du VPN. Dans les environnements Exchange Server, des messages peuvent rester bloqués dans les files d’attente pendant plusieurs minutes à cause d’une mauvaise configuration locale, sans aucun rapport avec un tunnel chiffré.
Les causes probables d’un échec d’envoi sont multiples : mauvais enregistrements MX, propagation DNS incomplète, boîtes aux lettres mal configurées, ou filtres côté serveur. Avant d’accuser le VPN, vérifiez que votre client mail fonctionne correctement sans tunnel activé. Si le problème persiste dans les deux configurations, le VPN n’y est pour rien.
Ce que ça change au quotidien
Ne jugez pas un service VPN sur un échec isolé. Les Numériques le disent clairement : un problème sur un serveur ou une plateforme ne suffit pas à condamner l’ensemble du service. Testez un autre serveur, un autre protocole, un autre réseau avant de résilier.
- Cette règle vaut pour tous les outils.
- Un échec ponctuel est une information.
- Une série d’échecs identiques est un diagnostic.
Quand un destinataire externe ne reçoit pas vos e-mails depuis Microsoft 365, l’agent de transfert peut être en cause, pas votre connexion. Les environnements de messagerie modernes superposent plusieurs couches de filtrage et de sécurité. Un VPN ajoute une couche supplémentaire, mais il ne remplace pas les diagnostics de base : vérifier les enregistrements DNS, tester l’envoi sans VPN, examiner les files d’attente. La méthode est la même que pour un site web qui tombe : on isole les variables une par une avant de conclure.
Comment savoir si mon VPN fonctionne correctement ?
Vérifiez le fonctionnement de votre VPN en confirmant que votre adresse IP a changé (via des outils de recherche d’adresses IP), en vous assurant que l’icône VPN indique une connexion active ou en utilisant des sites web de test de fuite de VPN. Si vous voyez l’emplacement du serveur VPN au lieu de votre emplacement réel, cela signifie que le système fonctionne correctement.
La question que personne ne pose
Un VPN qui fonctionne ne se devine pas, il se vérifie. Trois contrôles suffisent pour savoir si le tunnel tient vraiment : l’adresse IP publique affichée, la résolution DNS et l’absence de fuite WebRTC.
- Adresse IP : comparez votre IP avant et après connexion.
- Si elle ne change pas, le tunnel est mort.
- DNS : un site de test DNS doit afficher le résolveur du fournisseur, pas celui de votre FAI.
- WebRTC : désactivez-le ou vérifiez qu’aucune IP locale ne fuit via le navigateur.
Votre VPN fonctionne. Vraiment. Le tunnel est actif, l’IP masquée, les DNS chiffrés. Et pourtant, vous n’êtes pas anonyme. Parce que le VPN protège la connexion, pas le comportement.
Si vous vous connectez à un compte Google avec le VPN activé, le compte vous identifie. Si vous utilisez le même navigateur avec les mêmes extensions qu’avant, l’empreinte numérique vous identifie. Le VPN n’est qu’une couche dans une pile qui en compte dix.
C’est pour ça que les guides qui promettent l’invisibilité avec un abonnement à 3 € mentent. Le VPN est une infrastructure. L’anonymat est une discipline.
Cette question, personne ne la pose parce qu’elle est inconfortable. On préfère croire qu’un outil suffit. Mais la réalité est têtue : un VPN ne protège que le transport des données, pas leur contenu ni leur destination. C’est comme installer une porte blindée sur une maison dont les fenêtres restent ouvertes.
L’anonymat exige une cohérence d’ensemble, navigateur, comptes, habitudes, extensions. Ceux qui vendent l’invisibilité avec un simple abonnement omettent soigneusement cette nuance. Et c’est exactement pour ça qu’il faut la poser.
Le choix du serveur, angle mort des débutants
La plupart des utilisateurs cliquent sur « connexion rapide » et laissent l’application choisir. C’est pratique. C’est aussi la meilleure façon d’atterrir sur un serveur surchargé ou banni par Netflix.
Quand un service de streaming bloque votre VPN, il n’a pas détecté votre logiciel. Il a banni l’adresse IP du serveur que vous utilisez. Changer de serveur règle le problème dans la majorité des cas. Rester sur le même serveur et accuser le VPN, c’est s’énerver contre le mauvais coupable.
Choisir un serveur proche géographiquement améliore aussi la latence. Un serveur à Tokyo pour consulter un site français, c’est un tunnel long de 10000 kilomètres pour rien. La vitesse en pâtit, et vous concluez que le VPN est lent.
Le bon réflexe : serveur proche pour la vitesse, serveur étranger uniquement quand le besoin l’exige.
Cette logique s’applique à tous les services qui filtrent par géolocalisation. Un serveur étranger est un signal d’alerte pour les anti-fraudes, pas une garantie d’anonymat. Les services de messagerie, les plateformes de streaming et les sites bancaires utilisent tous des listes noires d’adresses IP connues pour être des nœuds VPN. Choisir un serveur dans le même pays réduit la friction sans sacrifier la protection du tunnel. C’est un compromis pragmatique que les débutants ignorent, et que les fournisseurs n’expliquent pas assez.
La check-list avant d’accuser le VPN
- Vérifiez la fuite IPv6 et DNS sur un site de test.
- Changez de protocole dans les réglages de l’application.
- Basculez vers un autre serveur, idéalement dans le même pays.
- Désactivez la reconnexion automatique au Wi-Fi.
- Testez sur un autre réseau (partage de connexion mobile, par exemple).
Si après ces 5 étapes rien ne change, là seulement vous pouvez incriminer le service. Avant ça, le problème est probablement entre la chaise et le clavier.
Cette check-list suit le même principe que le diagnostic d’une panne réseau en entreprise : on isole les variables dans un ordre précis, de la plus probable à la plus coûteuse. Un équipement non mis à jour, une documentation absente, une redondance qui ne bascule pas, ce sont les causes silencieuses qu’on découvre après avoir éliminé les évidences. Votre VPN mérite la même rigueur. Pas de hâtive, pas d’abonnement résilié sur un coup de tête.
Netflix bloque mon VPN, que faire ?
Netflix a banni l’adresse IP du serveur que vous utilisez, pas votre compte. Changez de serveur dans l’application, idéalement vers un serveur dédié au streaming si votre fournisseur en propose. Si le blocage persiste sur tous les serveurs, le fournisseur est en cause.
D’où viennent ces témoignages
Un VPN crée un tunnel chiffré, mais il ne neutralise pas ce que votre machine envoie avant même que la connexion soit établie. Pensez à la question du volume sonore : monter le son dans le logiciel, dans l’OS ou sur l’amplificateur ne donne pas le même résultat. Certains réglages amplifient un signal déjà dégradé, d’autres agissent sur la source. C’est pareil pour un VPN : il protège le trajet, pas le point de départ.
Quand un internaute demande où augmenter le volume pour obtenir la meilleure qualité, la réponse n’est jamais « peu importe ». Chaque étage a sa fonction. Le logiciel joue sur le fichier, l’OS sur le mixage, l’ampli sur la restitution physique. Transposé à la vie privée, ça donne : le navigateur collecte, l’OS transmet, le FAI voit. Le VPN n’intervient qu’à un seul étage.
Un détail technique méconnu : une explosion nucléaire aérienne ne rend pas les objets radioactifs par magie. C’est la contamination par des particules qui pose problème, pas l’onde elle-même. Pour un VPN, c’est la même logique : ce ne sont pas les octets qui vous trahissent, ce sont les métadonnées qui les accompagnent (horodatage, volume, régularité des connexions).
Autre cas limite : les journaux intimes irradiés dont on parlait dans cette discussion. Ils n’étaient pas devenus radioactifs par activation neutronique, mais parce que des particules s’y étaient déposées. Votre historique de navigation, vos cookies, vos sessions ouvertes : tout ça se dépose sur votre machine. Le VPN ne nettoie pas ce qui reste en local. Vous croyez être protégé, mais le fichier est déjà contaminé avant le tunnel.
Le kill switch, fausse sécurité silencieuse
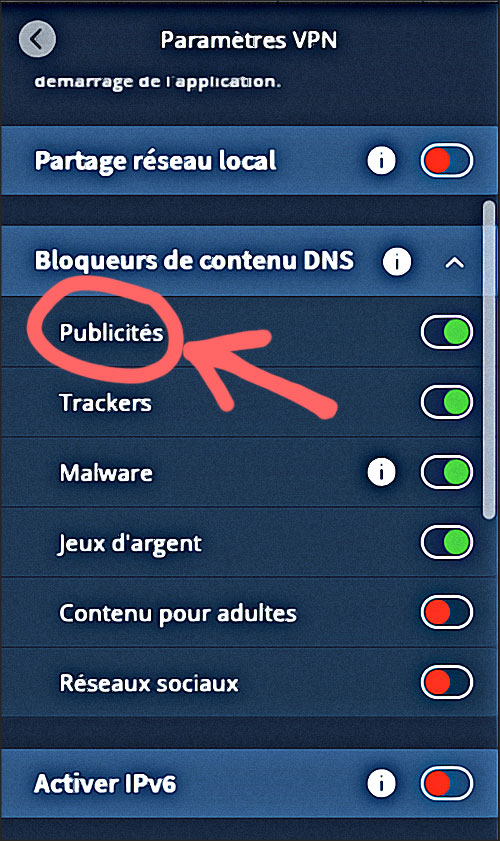
Un kill switch mal configuré peut couper le trafic sans prévenir, ou pire, laisser passer quelques paquets avant de réagir. Vérifiez qu’il est bien activé et qu’il bloque aussi le DNS, pas seulement l’interface réseau.
Test simple : coupez le Wi-Fi pendant une session, puis regardez si votre IP réelle apparaît avant le rétablissement du tunnel.
Le kill switch coupe la connexion internet si le VPN tombe. C’est la promesse. La réalité dépend de l’implémentation.
Certains kill switch laissent passer le trafic DNS pendant quelques millisecondes. D’autres ne couvrent pas l’IPv6. D’autres encore se désactivent après une mise à jour de l’application sans prévenir.
Ne faites pas confiance à un interrupteur que vous n’avez pas testé. Coupez volontairement le VPN pendant une session et observez ce qui se passe. Si votre navigateur affiche encore des pages, le kill switch ne fait pas son travail.
Cette méfiance n’est pas de la paranoïa. C’est une règle de base : on ne vérifie jamais assez un mécanisme de sécurité sur lequel on mise tout.
La panne silencieuse est le pire scénario pour un kill switch. Comme pour un équipement réseau qui tombe sans alerte, vous ne. Un kill switch qui ne couvre pas l’IPv6, c’est un extincteur qui ne fonctionne que sur certains types de feu. Vous ne le savez pas tant que vous n’avez pas testé.
Et le test est simple : coupez le VPN manuellement, ouvrez un site, observez. Si la page se charge, le mécanisme a échoué. Cette vérification ne prend pas une minute. Elle vaut mieux que des mois de fausse confiance.
Le kill switch suffit-il à empêcher les fuites ?
Pas toujours. Certains kill switch ne couvrent pas l’IPv6 ou laissent passer quelques requêtes DNS avant de couper. Le seul moyen de savoir est de tester : coupez le VPN manuellement et vérifiez si la connexion tombe réellement.
La vie privée ne se résume pas à un bouton vert. Elle se vérifie, elle se teste, elle se discipline. Un VPN qui fonctionne est un VPN que vous avez contrôlé, pas un VPN que vous avez installé.
Ce que j'ai déjà écrit là-dessus
| 6 choses que les gens chanceux font et que les autres ne font pas |
Ce que la gendarmerie m’a appris sur la fausse sécurité
Quand j’étais OPJ, une réquisition auprès d’un fournisseur d’accès me donnait un nom et une adresse en moins de 24 heures. Le suspect était persuadé d’être invisible parce qu’il avait effacé son historique.
Cette certitude, je l’ai vue des dizaines de fois. Les gens confondent « je ne vois plus la trace » avec « la trace n’existe plus ».
La sécurité n’est jamais un outil qu’on achète, c’est une chaîne de maillons qu’on vérifie un par un.
À lire aussi : VPN Albanie, l'astuce qui fait disparaître les pubs YouTube
Pour aller plus loin
Les cas de fuites documentés par les laboratoires de sécurité ne datent pas d’hier. Hotspot Shield, ZenMate et PureVPN ont chacun fait l’objet de publications pointant des failles précises, souvent corrigées après coup.
Ces précédents rappellent une règle simple : un VPN n’est pas sûr parce qu’il est payant, mais parce qu’il a été audité et corrigé.
Dans la même veine : Qu'est-ce que WireGuard ? Le nouveau protocole VPN expliqué
Questions fréquentes
Un VPN gratuit peut-il vraiment protéger ?
Rarement. Les offres gratuites monétisent souvent le trafic ou limitent les protocoles, ce qui augmente le risque de fuite. Un service payant audité reste le minimum.
Que faire si mon VPN fuit ?
Déconnectez-le, changez de serveur et de protocole, puis refaites les tests IP, DNS et WebRTC. Si la fuite persiste, contactez le support ou changez de fournisseur.
Le kill switch suffit-il à me protéger ?
Non. Il limite les dégâts en cas de coupure, mais ne corrige ni une mauvaise configuration DNS ni un protocole compromis.