
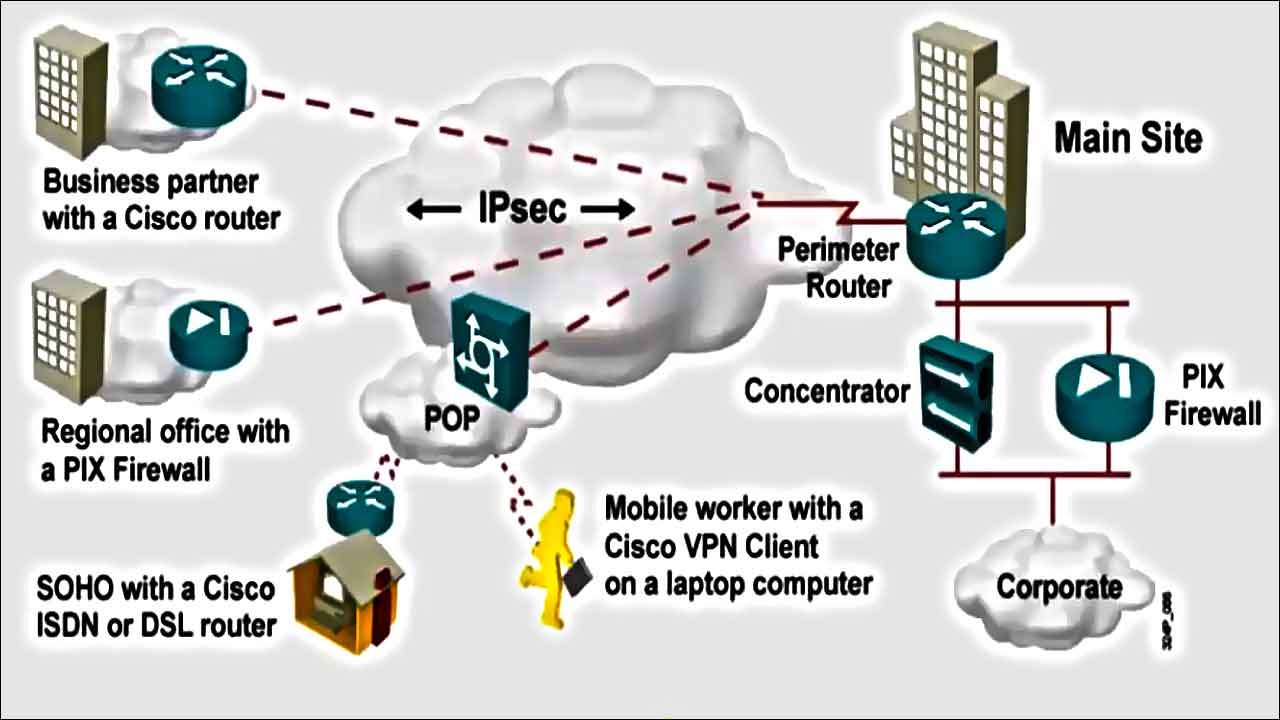
Quand on parle de VPN, on entend souvent parler d’OpenVPN ou de WireGuard. Mais il y a un vétéran incontournable sur le marché. IPsec (Internet Protocol Security) est l’un des piliers des connexions sécurisées d’entreprise. Il ne fait pas que chiffrer vos données, il les authentifie et les protège au niveau de la couche réseau.
Vous vous demandez sûrement pourquoi on utilise encore cette technologie vieille de plusieurs décennies. La réponse est simple. Elle est intégrée nativement dans presque tous les systèmes d’exploitation, elle est standardisée et elle fonctionne. C’est un peu le couteau suisse du réseau, même s’il a tendance à être capricieux avec certains pare-feu.
Les fondations d’IPsec
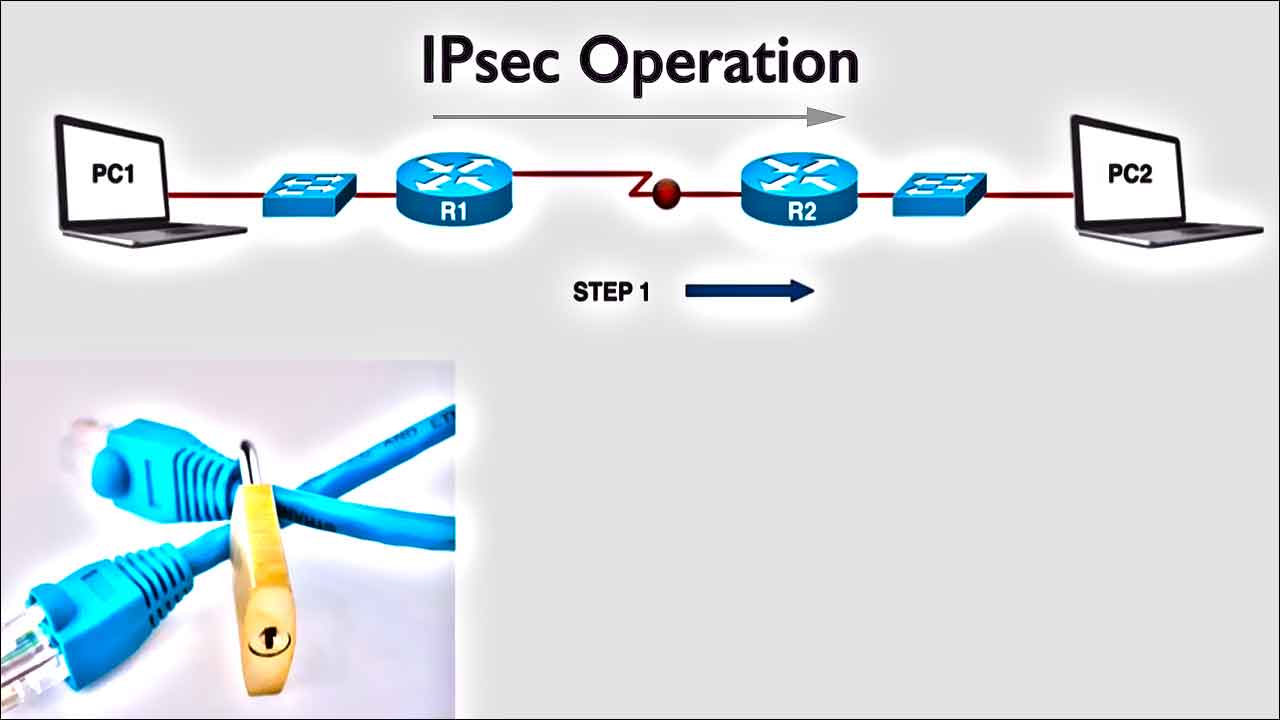
IPsec a été développé par l’IETF (Internet Engineering Task Force) pour sécuriser les transferts de données à la couche 3 du modèle OSI. Concrètement, cela veut dire qu’il agit directement sur les paquets IP, bien avant que vos applications ne les voient. Il permet à votre système de négocier les protocoles de sécurité, les algorithmes et les clés nécessaires pour protéger vos communications.
IPsec fournit plusieurs services essentiels pour protéger vos communications réseau :
- L’authentification de la source des données
- L’intégrité des paquets pour éviter la modification en cours de route
- Le chiffrement pour garantir la confidentialité absolue des échanges
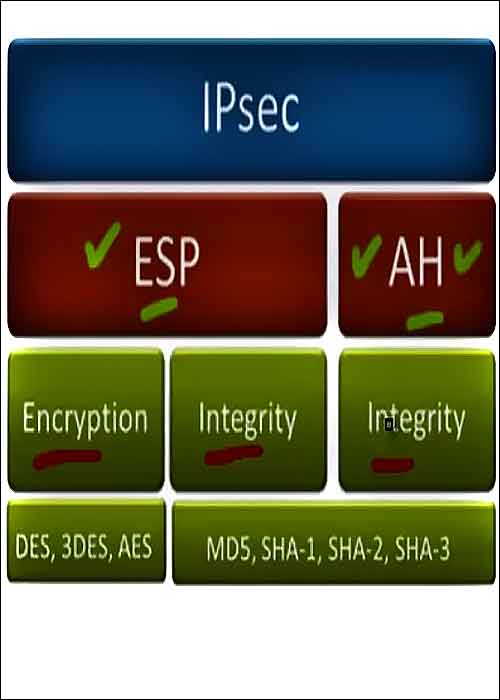
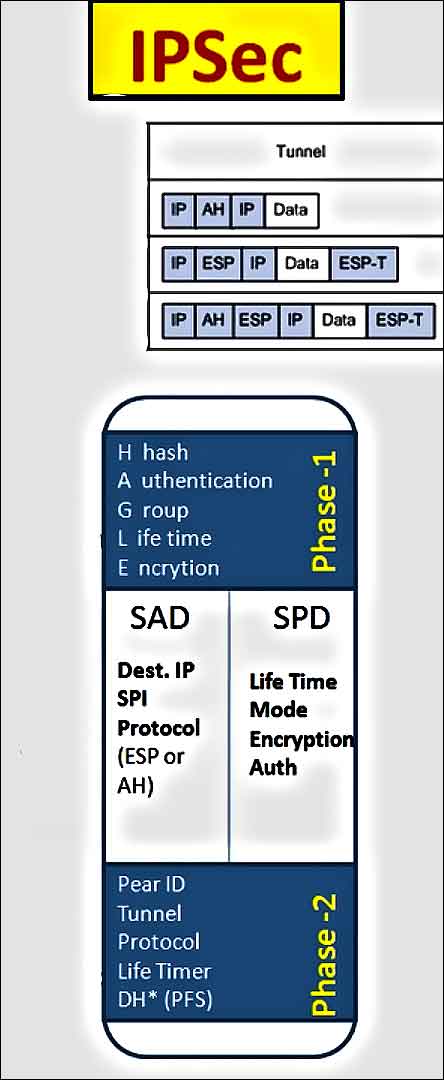
À l’origine, IPsec a défini deux mécanismes distincts pour imposer la sécurité aux paquets. Le protocole ESP s’occupe du chiffrement des données. AH gère la signature numérique pour prouver l’identité de l’expéditeur. Ces deux protocoles travaillent souvent ensemble, mais pas systématiquement.
AH et ESP les protocoles de sécurité du trafic
IPsec utilise principalement AH et ESP pour faire le travail. Voici comment ils se répartissent les tâches de sécurisation de vos paquets IP.
Le protocole AH
AH (Authentication Header) fournit l’authentification de la source et garantit l’intégrité des paquets IP. Par contre, il ne possède aucune fonction de chiffrement. Un en-tête spécifique est ajouté au paquet, contenant un hachage des données et un numéro de séquence. Cela permet de vérifier l’expéditeur, d’assurer l’intégrité et d’éviter les attaques par rejeu.
Un VPN, c'est un tunnel chiffré entre votre appareil et internet : votre fournisseur d'accès ne voit plus ce que vous faites, et votre adresse IP réelle reste masquée.
Concrètement, ça sert à deux choses : protéger votre vie privée, et contourner les blocages géographiques (catalogues étrangers, sites inaccessibles depuis la France). Les 2 services ci-dessous sont ceux que j'utilise et recommande, selon ce que vous cherchez.
| NordVPN | ProtonVPN | |
|---|---|---|
| Idéal pour | Streaming et débit | Vie privée et open source |
| Open source | Non | Oui |
| Offre gratuite | Essai 30 jours | Oui |
- Vous voulez surtout débloquer des catalogues étrangers et garder du débit ? Partez sur NordVPN.
- La transparence du code et une version gratuite sans carte bancaire comptent plus pour vous ? ProtonVPN est le bon choix.
Les deux offrent une garantie satisfait ou remboursé de 30 jours.
Le protocole ESP
ESP (Encapsulated Security Payload) assure la confidentialité des données en plus de l’authentification. Il utilise des algorithmes de chiffrement symétrique pour garantir que personne ne peut lire le contenu de vos paquets. L’algorithme doit être strictement identique sur les deux machines qui communiquent.
Ne faites jamais l’impasse sur l’authentification si vous voulez un vrai niveau de sécurité. Des recherches menées en 2007 ont montré que toute implémentation d’IPsec n’utilisant que l’ESP peut être vulnérable. Le chiffrement sans contrôle d’intégrité, c’est comme fermer votre porte à clé mais laisser la fenêtre grande ouverte.
Modes de fonctionnement transport et tunnel
Chaque protocole de sécurité peut fonctionner de deux manières différentes. Le choix dépend vraiment de ce que vous essayez de protéger sur votre réseau.
Le mode tunnel
Dans ce mode, l’ensemble du paquet d’origine est chiffré et inséré dans un nouveau paquet IP. C’est la méthode utilisée pour les VPN site-à-site. Le nouvel en-tête IP pointe vers l’extrémité du tunnel. À la réception, le routeur décrypte le tout et achemine le paquet original à sa destination finale.
Le mode transport
Ici, seul le contenu (les données) est chiffré, mais pas l’en-tête IP d’origine. La surcharge réseau est moindre, ce qui le rend idéal pour les connexions directes d’hôte à hôte. Le risque, c’est qu’un attaquant peut toujours analyser les en-têtes pour faire de l’analyse de trafic. C’est pour ça qu’on l’évite généralement sur les réseaux publics.
| Critère | Mode Tunnel | Mode Transport |
|---|---|---|
| Chiffrement | Paquet entier + nouvel en-tête | Données uniquement |
| Usage typique | VPN site-à-site | Connexion hôte-à-hôte |
| Sécurité de l’en-tête | Masqué | Visible (analyse de trafic possible) |
Échange et gestion des clés
Vous savez déjà lequel vous correspond ? Accès direct :
Pour que tout ça fonctionne, il faut bien sûr des clés de chiffrement. IPsec supporte deux types de gestion. Vous pouvez le faire à la main (manuel) ou laisser les machines s’en occuper (automatisé via IKE).
La gestion automatisée avec IKE
IKE (Internet Key Exchange) est le protocole par défaut pour négocier les algorithmes et les clés. Il authentifie les deux parties et crée un tunnel sécurisé pour négocier l’association de sécurité. IKEv2, publié en 2005, a apporté le support de la traversée NAT (Network Address Translation), ce qui a réglé pas mal de maux de tête pour les configurations domestiques.
Pourquoi IKEv2 est-il recommandé aujourd’hui ?
Je vous le dis tout net, IKEv2 est le standard moderne. Il gère la reconnexion mobile (quand vous passez du WiFi à la 4G) et traverse les pare-feu beaucoup mieux que son prédécesseur IKEv1. Si vous configurez un VPN aujourd’hui, sautez l’étape IKEv1 et passez directement à la version 2.
La gestion manuelle
Ici, vous configurez vous-même les clés secrètes de chaque côté du VPN. C’est facile pour un petit réseau statique de deux machines. Mais ça ne passe pas à l’échelle. Si une clé fuite, n’importe qui peut se faire passer pour vous et s’infiltrer dans le réseau.
Ne configurez jamais vos clés à la main sur un parc de plus de 5 machines. La gestion manuelle des clés est un cauchemar logistique. Une seule fuite de clé compromet tout votre réseau VPN. Automatisez toujours avec IKE, vous m’en remercierez le jour où une machine tombe en panne.
Pour aller plus loin sur notre blog ⇒ Éléments de sécurité importants à rechercher dans un VPN
La mise en œuvre d’IPsec dans le monde réel
La bonne nouvelle, c’est que le support d’IPsec est intégré dans la plupart des OS depuis la fin des années 90. Vous avez déjà les briques de base installées sur :
- Les systèmes d’exploitation de bureau (Windows, macOS, Linux)
- Les serveurs et les routeurs d’entreprise
- La majorité des appareils mobiles modernes
Le vrai problème, c’est que des systèmes obsolètes font tourner des versions anciennes d’IPsec.
Un vieil OS non patché qui vous dit que le tunnel est sécurisé vous ment probablement à moitié. Les algorithmes faibles d’il y a 15 ans ne tiennent plus face aux attaques modernes. Gardez vos systèmes à jour et forcez l’utilisation d’algorithmes robustes comme AES.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Ça me rappelle mon prof de BTS réseau qui nous faisait dessiner des schémas IPsec au tableau pendant des heures… J’en ai encore des sueurs froides lol
Mouais, IPsec c’est bien mais faut préciser que le mode tunnel et le mode transport c’est pas la même chose hein. Beaucoup confondent.