
En 2026, reconstituer la journée d’un individu ne demande plus ni mandat judiciaire ni piratage: il suffit d’acheter ses données de localisation en ligne. Ce qui était réservé aux services de renseignement est devenu une industrie, alimentée par des SDK cachés dans les applications les plus banales. Face à cette industrialisation de la surveillance, la riposte réglementaire européenne paraît fragile.
La vie privée n’a jamais été aussi menacée qu’en 2026. L’intelligence artificielle, les kits de développement glissés dans nos applications et les places de marché de données de localisation permettent à des gouvernements comme à des entreprises de reconstituer vos journées. Sans mandat, sans juge, et souvent sans que vous le sachiez.
Une application très populaire auprès des musulmans américains collectait la localisation, les contacts et l’ensemble des données de chaque utilisateur qui la téléchargeait. Derrière elle se cachait une société écran gouvernementale américaine. Le ciblage de groupes démographiques précis est pourtant interdit par le droit américain.
Le Code civil l’affirme depuis 1803 : chacun a droit au respect de sa vie privée. Ce principe se heurte à une machine de collecte qui a changé d’échelle. Aux États-Unis, une proposition de loi portée par Nami Brockwell, le Surveillance Accountability Act, tente de poser des garde-fous là où le droit américain a cédé. Qu’une telle loi soit nécessaire en dit long.
La collecte de données personnelles a changé de nature. Les SDK intégrés aux applications mobiles transforment chaque smartphone en balise, et des courtiers revendent ensuite la localisation de centaines de millions de personnes sur de simples places de marché en ligne. Pendant ce temps, la riposte réglementaire européenne progresse, mais reste déséquilibrée face aux budgets des géants du numérique.
La guerre pour la vie privée s’intensifie
Deux fronts ont changé d’échelle. Le premier, c’est l’intelligence artificielle. La technologie n’est ni bonne ni mauvaise, mais les capitaux investis dans la surveillance dépassent ceux du développement d’outils de protection. L’IA décuple la collecte, la défense reste artisanale.
Le second front est plus discret. Il tient en trois lettres que presque personne ne connaît : SDK. Ces morceaux de code, insérés dans les applications du quotidien, sont devenus le canal de fuite le plus efficace de l’ère numérique.
Les SDK, chevaux de Troie des applications
Le journaliste, auteur de l’enquête Means of Control, a identifié quatre époques de collecte de données. La dernière repose sur ces kits de développement. Le mécanisme est banal.
Un développeur crée une application de boussole. Un courtier en données lui propose 1 000 dollars par mois pour ajouter quelques lignes de code.
Le développeur accepte, souvent sans mesurer ce qu’il intègre. Brockwell estime que ce scénario touche la quasi-totalité des applications d’un téléphone en 2026. Byron Tau a utilisé des demandes d’accès à l’information pour remonter aux entreprises concernées. Son constat : de nombreux gouvernements utilisent ces canaux.
Je mesure le chemin parcouru
Pour obtenir une localisation quand je travaillais en gendarmerie, il fallait des réquisitions, un cadre légal, une chaîne de traçabilité. Aujourd’hui, le même résultat s’achète en ligne sans juge. Le décalage est vertigineux.
L’affaire Kachava et la revente de données
Le cas Kachava, une entreprise de l’Idaho, illustre la mécanique. Vous autorisez une application météo à accéder à votre position. Cette autorisation se propage à une société avec laquelle vous n’avez jamais signé de contrat. Le code de suivi a été retrouvé dans plus de 10 000 applications.
Des profils ont été constitués sur des centaines de millions de personnes. La localisation des appareils est précise à moins de 10 mètres. Ces données sont en vente libre. N’importe qui peut créer un compte sur la place de marché d’Amazon et acheter des données de test sur la position des gens.
Votre téléphone n’est pas un objet personnel. C’est une balise qui émet en continu, et les courtiers en données ont compris avant tout le monde que la localisation est la matière première la plus précieuse du siècle.
| Époque | Mécanisme de collecte | Acteur clé |
|---|---|---|
| Première génération | Cookies de navigation | Régies publicitaires |
| Deuxième génération | Suivi inter-applications | Courtiers en données |
| Troisième génération | SDK intégrés aux applications | Courtiers et sociétés écrans |
| Quatrième génération | IA appliquée aux données brutes | Gouvernements et GAFAM |
Le RGPD, un rempart encore trop solitaire
Face à cette machine, l’Europe a posé des principes. Le RGPD, adopté en 2016, repose sur une idée : vos données vous appartiennent. La CNIL multiplie les mises en demeure et les sanctions. Le Digital Services Act impose des obligations de transparence aux plateformes.
Mais une autorité administrative reste face à des géants dont les budgets juridiques dépassent le PIB de certains États. Le rapport de force est asymétrique. Les textes existent, ils ouvrent des brèches, mais ils ne s’activent pas seuls.
Pour un citoyen français, la riposte commence par des réflexes. Le RGPD donne un droit d’accès direct à vos données. Vous pouvez exiger d’une entreprise qu’elle vous montre ce qu’elle détient sur vous, qu’elle le rectifie ou le supprime.
Encore faut-il savoir à qui les adresser et ne pas se laisser décourager par des réponses dilatoires.
Les associations locales et les ateliers numériques en bibliothèque accompagnent ceux qui ne veulent pas se battre seuls. La Quadrature du Net mène aussi des campagnes de sensibilisation. Une loi qui n’est pas utilisée est une loi morte.
Questions fréquentes
Une cyberattaque peut-elle vraiment viser un particulier ?
Oui, mais rarement de façon ciblée. La plupart des attaques touchent des particuliers par effet collateral, via des fuites de bases de données ou des campagnes massives. Le risque individuel augmente avec la quantité de services en ligne que vous utilisez.
Pourquoi les données personnelles intéressent-elles autant les attaquants ?
Parce qu’elles se revendent facilement et servent à construire des profils d’usurpation. Un jeu de données complet permet d’ouvrir des comptes, de contracter des crédits ou de mener des campagnes d’hameçonnage ciblées.
Les États peuvent-ils obliger une entreprise à livrer vos données ?
Dans plusieurs cadres juridiques, oui, sous conditions et avec des garanties variables selon les pays. La doctrine du tiers désigne précisément ces demandes d’accès formulées à des fournisseurs plutôt qu’à vous directement.
Le RGPD suffit-il à protéger mes données de localisation ?
Non. Le RGPD encadre la collecte et impose un consentement, mais il ne bloque pas la revente de données si le consentement a été obtenu de façon détournée. Le cas Kachava montre que l’autorisation accordée à une application peut se propager à des tiers sans que l’utilisateur en soit informé clairement.
La régulation européenne n’est pas une fin en soi. Les plaintes collectives, les recours devant la CNIL et les campagnes d’associations font vivre le droit. Face à des acteurs qui traitent votre vie privée comme une ressource, la passivité est dangereuse.
La guerre pour la vie privée a changé de nature. Elle n’oppose plus des hackers à des pare-feu, mais des citoyens à des États et à des entreprises qui ont industrialisé la collecte de données. Le 23 avril 2026, un texte législatif américain a cristallisé ce basculement : le HR 8470, aussi appelé Surveillance Accountability Act.
Derrière ce numéro se cache une question. Qui surveille les surveillants ?
Nami Brockwell, présidente du Lello Institute et créatrice de la chaîne NBTV, a rédigé ce projet de loi. Elle est devenue l’une des voix les plus précises sur la surveillance de masse. Pas une théoricienne.
Une documentaliste qui compile des contrats, des bases de données, des applications, des chiffres. Et qui les met bout à bout pour montrer l’ampleur du filet.
Je vais expliquer ce qu’elle a découvert, ce que son texte veut changer, et pourquoi la France n’est pas à l’abri du même engrenage. Dix-sept ans en gendarmerie m’ont appris une chose : le maillon faible, c’est l’humain. La cybersécurité n’est pas un antivirus qu’on achète. C’est une discipline qu’on applique.
La surveillance de masse désigne les techniques qui permettent à des États ou à des entreprises de collecter, croiser et analyser les données de millions de personnes sans consentement éclairé. L’IA a démultiplié la puissance de ces outils. Ce qui prenait des mois d’enquête se fait en quelques requêtes automatisées.
Le RGPD fonctionne-t-il vraiment ?
Il fonctionne partiellement. La Commission irlandaise de protection des données a infligé à Meta une amende de 1,2 milliard d’euros en 2023, la plus haute jamais prononcée sous le RGPD. Mais ces sanctions restent des fractions infimes du chiffre d’affaires des géants concernés. La conformité est souvent cosmétique : les bandeaux cookies ressemblent à du consentement sans en être un. Les autorités de contrôle manquent de moyens pour instruire toutes les plaintes dans des délais raisonnables.
La surveillance de masse à l’ère de l’IA, ce que Nami Brockwell veut changer
Le projet de loi HR 8470 s’attaque à trois failles du droit américain. D’abord, il comble la doctrine du tiers. Ensuite, il interdit les filets de surveillance par lecture automatique des plaques d’immatriculation, par biométrie et par localisation sans mandat. Enfin, il crée un droit d’action privé contre les agents fédéraux qui violent le quatrième amendement.
Dans le discours de Brockwell, les exemples sont précis. Rien de théorique. Des applications, des contrats, des bases de données, des chiffres vérifiables.
J’ai suivi son intervention avec attention, parce que la frontière entre sécurité et surveillance m’a occupé pendant des années. J’y reviens plus bas.
Une loi pour réveiller le quatrième amendement
Le quatrième amendement protège les Américains contre les perquisitions et saisies abusives. Cette protection s’est érodée à mesure que nos vies se sont numérisées. Le HR 8470 tente de la réactiver. Il part d’un constat : si le gouvernement peut acheter vos données sans mandat, le quatrième amendement ne vaut plus rien.
Le droit d’action privé est l’arme la plus radicale du texte. Il permettrait à un citoyen de poursuivre un agent fédéral qui a violé ses droits. Aux États-Unis, c’est une rupture. Les agents bénéficient d’une immunité qualifiée qui rend les poursuites presque impossibles.
Il la soumet au contrôle d’un juge. C’est la différence entre un État de droit et un État qui regarde.
Qu’est-ce que la doctrine du tiers exactement ?
C’est une règle juridique américaine selon laquelle toute donnée confiée à un tiers (banque, opérateur téléphonique, réseau social) perd sa protection constitutionnelle. Le gouvernement peut y accéder sans mandat, car vous êtes réputé avoir renoncé à votre attente raisonnable de vie privée.
La culture hacker comme point de départ
Nami Brockwell situe son engagement dans la culture hacker. Elle raconte son premier passage à un camp technologique il y a 2 ans. On y bricole, on ouvre les boîtiers, on imagine des usages que les fabricants n’avaient pas prévus.
Une scène résume l’esprit du lieu. Un téléphone sonne au milieu d’une forêt. L’appareil est surmonté de bois de cerf. Elle décroche.
Une voix d’enfant demande un fait sur les cervidés. Le livre idoine est posé à côté. Elle donne la réponse, l’enfant remercie et raccroche.
L’endroit attire des gens qui refusent le statu quo. Des personnes capables de transporter un ordinateur des années 1970 et cinq cabines téléphoniques sur un ferry pour rejoindre une île. Brockwell veut mobiliser cette capacité d’action pour la vie privée.
La culture hacker n’est pas une affaire de code malveillant. C’est une posture : refuser qu’un outil serve uniquement à ce que son fabricant a prévu. Ouvrir, comprendre, détourner. Et refuser le réglage par défaut.
L’accès gouvernemental et la doctrine du tiers
Les grandes plateformes technologiques se retrouvent coincées entre deux loyautés. D’un côté, leurs marchés et leurs actionnaires ; de l’autre, les gouvernements qui leur demandent des clés d’accès ou des données. Elles ne veulent pas choisir, et ce refus de choisir devient en soi une position politique.
Cette neutralité affichée a un coût. Quand une entreprise refuse de trancher, ce sont ses utilisateurs qui subissent les conséquences des décisions prises à leur place.
Comment les gouvernements accèdent-ils à vos données ? La réponse tient en une expression : la doctrine du tiers. Toute donnée confiée à un tiers vaut renoncement à votre attente raisonnable de vie privée. Le contrat signé avec l’entreprise ne change rien.
La protection s’éteint dès qu’un tiers détient l’information. Parfois les entreprises remettent les données si le gouvernement le demande poliment.
Parfois de simples assignations à comparaître suffisent. Un juge n’a pas besoin de signer une assignation.
Cette doctrine explique pourquoi vos e-mails, vos relevés bancaires ou votre position GPS ne sont pas protégés comme votre domicile. Le papier est protégé. Le nuage ne l’est pas.
L’article 702 de la FISA
L’article 702 de la FISA permet de collecter une grande quantité de données dans une base interrogeable à tout moment. Ce texte vise les communications étrangères. Le problème : les étrangers parlent souvent à des Américains.
Chaque communication entre une personne à l’étranger et une personne aux États-Unis introduit des données américaines dans la base 702. Le dernier décompte fait état d’environ 350 000 requêtes sans rapport avec la surveillance étrangère ou la sécurité nationale. Des enquêtes pénales de droit commun.
En 2025, le nombre de recherches dans cette base a augmenté de 35 %. Une hausse qui ne correspond à aucune menace nouvelle documentée publiquement.
Quand une base de données conçue pour la surveillance étrangère sert à des enquêtes de droit commun, la frontière entre espionnage et police s’efface. Le HR 8470 veut empêcher cela.
L’achat direct des données
Dernière méthode : l’achat. L’ICE paie Palantir 30 millions de dollars pour construire une plateforme appelée Immigration OS. Plus de 80 millions de dollars de contrats ont été signés avec l’ICE en une seule année. L’un des outils, Elite, puise dans les dossiers de Medicaid pour extraire des cartes indiquant où vivent les cibles.
L’ICE a eu accès aux données personnelles de près de 80 millions de patients de Medicaid. Un programme de santé s’est transformé en système de ciblage.
Ce n’est pas une faille de sécurité. C’est un modèle économique. Le gouvernement ne pirate pas vos données. Il les achète au prix du marché, comme un courtier.
Pourquoi l’achat de données par l’ICE est-il légal aux États-Unis ?
Parce que la doctrine du tiers considère que les données confiées à Medicaid ne bénéficient plus de la protection du quatrième amendement. L’ICE n’a donc pas besoin de mandat pour les acquérir auprès de courtiers ou de plateformes d’analyse comme Palantir.
Ce que cette guerre change pour vous, en France
Vos données personnelles ont une valeur marchande mesurable. Un profil comportemental complet (habitudes d’achat, géolocalisation, contacts, historique de navigation) se revend sur les marchés clandestins pour quelques euros, parfois moins. Ce n’est pas une abstraction : c’est un prix, avec des acheteurs et des vendeurs.
Ce marché alimente une économie parallèle où le vol de données finance d’autres activités criminelles. Une fuite de base de données n’est pas un incident isolé, c’est une matière première revendue en boucle.
Vous pourriez croire que tout cela reste américain. L’ICE, la FISA, Palantir : des réalités lointaines. Ce serait une erreur. Les mêmes mécanismes existent en Europe, sous des formes moins visibles mais aussi efficaces.
Les réflexes qui réduisent la surface d’exposition
La bataille se joue aussi dans les réglages que vous choisissez chaque jour. Ces réflexes réduisent la surface d’exposition :
- Configurer un navigateur comme Firefox ou Brave pour limiter le pistage.
- Utiliser un moteur de recherche comme DuckDuckGo ou Qwant pour éviter de nourrir le profil publicitaire de Google.
- Activer un VPN pour chiffrer votre trafic et masquer votre adresse IP.
- Réserver Tor aux usages sensibles, quand l’anonymat est nécessaire.
Ce ne sont pas des solutions miracles. Mais ces réflexes changent le coût de votre surveillance. Plus vous êtes difficile à tracer, plus la collecte de masse coûte cher à ceux qui la pratiquent.
Constitue une première couche de protection simple à mettre en place. Il ne remplace pas une hygiène numérique complète, mais il retire au FAI la visibilité sur vos destinations de navigation.
La régulation européenne, une brèche à investir
Face à des menaces qui ignorent les frontières, les États ont compris qu’aucun pays ne peut se défendre seul. Les accords de coopération judiciaire et les réseaux d’alerte partagés entre autorités nationales se multiplient, même entre pays qui ne s’entendent pas sur grand-chose d’autre.
Cette coopération reste fragile. Un pays peut refuser d’extrader un suspect, un autre peut bloquer une demande de logs, et l’attaquant le sait. La mutualisation des moyens techniques progresse plus vite que la mutualisation des décisions politiques.
Le HR 8470 de Nami Brockwell, s’il était adopté, ne protégerait que les Américains. Mais il enverrait un signal mondial : la surveillance de masse n’est pas une fatalité technologique. C’est un choix politique. Et un choix peut être défait.
La France est-elle concernée par la surveillance de masse ?
Oui. Les GAFAM opèrent en France et y collectent des données massives. Le RGPD encadre cette collecte, mais son application dépend des plaintes déposées et des contrôles de la CNIL. Sans action des citoyens, les droits restent théoriques.
La nouvelle guerre contre la vie privée ne se gagnera pas avec un seul outil. Elle se gagne par accumulation de réflexes, de recours et de textes qui remettent le pouvoir aux citoyens. Le HR 8470 est un début. Votre navigateur configuré en est un autre.
C’est ingrat. Mais c’est la seule riposte qui tienne.
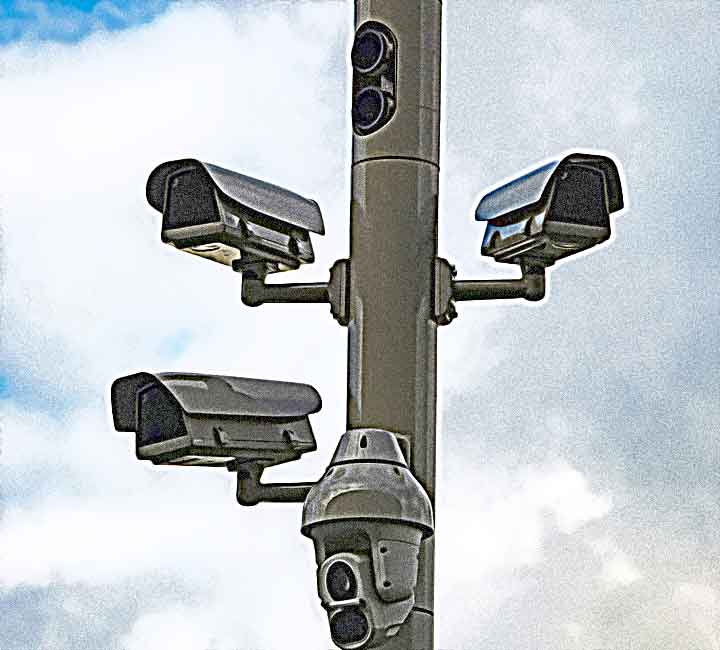
Le réseau de caméras Flock illustre la bascule qui s’opère sous nos yeux. On ne parle plus d’un État qui installe ses propres dispositifs de vidéosurveillance, avec les garde-fous juridiques que cela suppose. On parle d’une entreprise privée qui vend aux forces de l’ordre l’accès à une base de données tentaculaire, alimentée par des caméras dont la plupart des citoyens ignorent jusqu’à l’existence.
Le modèle économique de Flock repose sur un contournement élégant des procédures démocratiques. Un gouvernement ne peut pas déployer un appareil de surveillance de masse sans décret présidentiel ou approbation du Congrès. Mais il peut acheter des données auprès d’une entreprise privée. C’est exactement ce qui se passe.
Flock ne peut pas installer ses caméras sur des infrastructures publiques sans autorisation. Le gouvernement leur donne donc la permission de s’installer sur ses infrastructures et, en échange, obtient l’accès aux données. L’entreprise y gagne un réseau, l’État y gagne une couverture qu’il n’aurait jamais pu justifier publiquement. Personne n’a voté pour cela.
Un maillage qui ne laisse aucune zone blanche
Le fonctionnement du réseau est simple, et c’est ce qui le rend inquiétant. Un service de police qui adhère à cette base partage toutes ses données Flock avec une carte couvrant l’ensemble des États-Unis. En contrepartie, il accède aux données de tous les autres services membres.
Une petite commune de l’Idaho peut interroger les relevés d’une caméra installée à Portland, dans le Maine, à plus de 4 000 kilomètres de là. Le système ne connaît pas de frontières administratives. Il ne connaît que des plaques, des horodatages et des coordonnées GPS.
| Élément du réseau Flock | Ce qu’il enregistre | Ce que cela permet de déduire |
|---|---|---|
| Caméra fixe sur poteau | Plaque, photo du véhicule, lieu, heure | Points de passage réguliers |
| Caméra mobile embarquée | Plaques lues en roulant, position GPS | Couverture des zones sans caméras fixes |
| Base de données partagée | Historique consolidé des passages | Trajets complets, graphe social, habitudes |
| Alertes en temps réel | Correspondance avec une liste de surveillance | Interception ciblée, notification immédiate |
Le problème de fond n’est pas la technologie. Les caméras LAPI existent en France depuis des années, avec un cadre juridique précis. La différence, c’est que Flock transforme ces relevés en un fichier consultable à volonté, sans qu’un magistrat n’ait à se prononcer sur chaque consultation.
Une caméra Flock photographie environ 1 800 véhicules par jour
Sur une année, cela représente plus de 650 000 passages enregistrés pour un seul emplacement.
Ce que votre trajet raconte sans que vous le sachiez
Au quotidien, votre téléphone jetable ne vous protège plus si vous voulez vous rendre à une manifestation. Vous entrez dans une base de données. Les déplacements vers une clinique de planning familial, un stand de tir ou un lieu de culte alimentent cette base. Quelqu’un peut interroger ces informations à tout moment pour suivre vos trajets, votre graphe social et vos centres d’intérêt.
J’ai passé 17 ans en gendarmerie, dont une partie à exploiter des relevés de bornage téléphonique et des historiques de péage. Je sais ce qu’un enquêteur peut déduire d’une liste de passages horodatés. Flock fournit cette matière, à une échelle industrielle et sans le filtre d’une procédure judiciaire.
Ce que Flock vend aux polices locales, ce n’est pas une caméra. C’est l’historique des déplacements de millions d’automobilistes, consultable par simple requête. La société affirme que les données sont effacées après 30 jours, mais chaque service partenaire peut exporter et conserver les siennes indéfiniment.
Le citoyen américain moyen n’a aucun moyen de savoir s’il figure dans cette base. Aucune obligation de notification. Aucun droit d’accès effectif. Le contraste avec le RGPD européen est saisissant, et il explique pourquoi ce type de système prospère outre-Atlantique avant de tenter une percée en Europe.
L’IA transforme la collecte en justice préventive
Autrefois, un plafond limitait ce que l’on pouvait faire avec ces données. Les humains ne peuvent en traiter qu’une quantité finie. Prenez l’IA, fusionnez toutes ces données et construisez le profil le plus complet possible sur chaque personne. Nous disposons maintenant de capacités de justice préventive dont tous les tyrans de l’histoire n’ont fait que rêver.
Le scénario décrit par Brockwell est simple
Identifier qui pourraient être les futurs membres de votre opposition en examinant tout ce qu’ils ont fait et en déduisant ces choses. C’est une arme redoutable, et elle repose sur des briques techniques déjà disponibles.
Flock utilise déjà des algorithmes de reconnaissance pour générer des alertes en temps réel. La société met en avant la détection de véhicules volés ou associés à des personnes recherchées. Mais la même infrastructure, branchée sur des critères plus larges, peut tout aussi bien signaler un véhicule qui stationne régulièrement près d’un lieu de culte, d’un siège syndical ou d’un local associatif.
- Chaque passage est horodaté et géolocalisé, ce qui permet de reconstituer des itinéraires complets.
- Les données sont mutualisées entre des centaines de services de police sans contrôle centralisé.
- Les alertes automatisées peuvent cibler des comportements, pas seulement des identités.
- L’absence de mandat pour la plupart des consultations affaiblit le contrôle judiciaire.
Le plus troublant dans cette histoire, c’est la banalité du dispositif. Les caméras Flock ressemblent à de simples boîtiers solaires accrochés à des poteaux. Elles n’ont rien de menaçant. Et c’est pour cela qu’elles se multiplient sans débat public, dans les lotissements comme dans les zones commerciales.
Les caméras Flock remplacent-elles les caméras publiques traditionnelles ?
Les caméras Flock sont déployées par des entreprises privées avec l’autorisation des collectivités, puis leurs données sont partagées avec la police. Cela crée un réseau parallèle qui échappe en grande partie au cadre juridique de la vidéosurveillance publique.
En France, un tel dispositif se heurterait au RGPD et à la jurisprudence de la CNIL. La collecte systématique de données de localisation sans consentement ni base légale claire serait probablement sanctionnée. Mais les pressions pour « moderniser » la vidéosurveillance existent aussi de ce côté de l’Atlantique, et les technologies développées aux États-Unis finissent souvent par s’exporter.
La question n’est pas de savoir si les caméras intelligentes arriveront en Europe. Elles y sont déjà, sous des formes plus encadrées. La question est de savoir si nous laisserons le modèle Flock s’y installer : une surveillance privée, mutualisée, interrogeable sans contrôle réel, et dont le citoyen ne sait rien.
La vérification d’identité en ligne a cessé d’être une formalité administrative. Elle est devenue un front de la guerre pour la vie privée. En quelques semaines, plusieurs gouvernements ont déployé des obligations qui auraient semblé impensables il y a 10 ans. La France, l’Union européenne, la Suisse et l’Australie ont toutes exigé une pièce d’identité pour utiliser un navigateur web.
Ce n’est pas une coïncidence. Cette synchronisation législative révèle une tendance de fond : l’identification n’est plus un outil de contrôle ponctuel, elle devient la condition d’accès au numérique. Et cette bascule change la nature même de ce que signifie « être en ligne ».
Une normalisation par étapes successives
On s’est fait ça à nous-mêmes. Pas en une seule décision brutale, mais par une série d’empiètements progressifs, chacun trop petit pour déclencher une révolte. D’abord l’adresse e-mail pour accéder à une plateforme.
Puis le numéro de téléphone portable, exigé pour la moindre inscription. On s’est habitués à tous ces identifiants.
La pièce d’identité demandée pour naviguer n’est que l’étape suivante d’une logique déjà en place. Fournir un numéro de téléphone est devenu un réflexe. Il n’a plus l’air d’une concession. C’est ce mécanisme qui rend l’escalade possible.
La vérification d’âge obligatoire s’inscrit dans cette continuité. Elle ne surgit pas de nulle part : elle prolonge une chaîne d’identifiants qu’on a acceptés un par un, sans jamais mesurer leur accumulation.
Les boucliers numériques dans le collimateur
Le champ de bataille a changé de nature. On ne parle plus seulement de données collectées par des SDK ou des courtiers. On parle d’outils qui pourraient vous protéger, et qui sont désormais traités comme des cibles.
Les développeurs qui construisent nos boucliers numériques se font arrêter. L’information circule dans les communautés techniques avec une inquiétude croissante : maintenir un outil de protection devient un risque juridique personnel. La vérification d’âge obligatoire transforme vos propres appareils contre vous.
La bataille semble perdue d’avance si on la regarde uniquement à travers le prisme législatif. Mais l’histoire de la vie privée numérique montre autre chose : les défaites apparentes ont souvent été des points de bascule.
Trois victoires historiques qui ont sauvé la vie privée numérique
Son constat est documenté : les générations précédentes de hackers ont déjà écrit le manuel pour gagner ce genre de combat. On peut le suivre à nouveau.
Phil Zimmermann et le code imprimé
Premier cas : Phil Zimmermann. Le gouvernement américain classait les logiciels de chiffrement comme des munitions et en interdisait l’exportation. Zimmermann a publié le code source de PGP (Pretty Good Privacy) dans un livre. Un livre s’exporte.
Le code est devenu protégé par le Premier Amendement, et le régime de contrôle des exportations a volé en éclats. La leçon tient en une phrase : quand la loi interdit un outil, rendre cet outil impossible à censurer est une stratégie gagnante.
Le Cult of the Dead Cow contre Microsoft
Deuxième cas : le Cult of the Dead Cow, un collectif de hackers. À la fin des années 90, Microsoft ne prenait pas la sécurité au sérieux. Le groupe a distribué 10 000 CD contenant un exploit Windows à la DEF CON, la plus grande conférence de hacking au monde.
Résultat : Microsoft a pris la sécurité au sérieux. Pas par gentillesse, mais parce que la démonstration publique était devenue impossible à ignorer. La pression publique, appliquée au bon endroit, fait plier même les géants.
Matt Blaze et la Clipper Chip
Troisième cas : la Clipper Chip. Dans les années 90, le gouvernement américain voulait imposer une puce de chiffrement avec une porte dérobée intégrée, accessible aux autorités. Matt Blaze, un chercheur, a publié un article scientifique relu par ses pairs qui exposait les failles de cette porte dérobée.
Un seul papier, et la Clipper Chip est morte. La rigueur technique, rendue publique, peut détruire un outil de surveillance avant même son déploiement.
Le schéma qui se répète
Or, c’est exactement ce qui manque aujourd’hui. Les tribunaux refusent de combler les brèches doctrinales par lesquelles la surveillance s’est métastasée. La technologie de surveillance progresse plus vite que la protection juridique de la vie privée. Attendre que les juges agissent, c’est perdre à coup sûr.
Les trois victoires partagent un point commun : elles n’ont pas été remportées dans les prétoires, mais dans l’espace public. Un livre, un CD distribué en masse, un article scientifique. La démonstration publique a fait ce que les arguments juridiques ne pouvaient pas faire.
La nouvelle escalade, trois fronts inédits
Une attaque numérique ne se mesure plus en dégâts matériels mais en services paralysés. Un hôpital qui ne peut plus accéder à ses dossiers patients, une mairie dont les fichiers d’état civil sont chiffrés, une entreprise dont la chaîne de production s’arrête : le résultat est le même qu’un bombardement, sans une seule bombe.
Regard OPJ · numéro du 15 octobre 2026
Ce que j'ai décortiqué il y a deux semaines
Des années de réquisitions. Deux faits, deux remèdes. Les abonnés les ont déjà lus. Vous, pas encore.
iOS 27 neutralise votre bloqueur de pubs DNS sans vous demander votre avis
La mise à jour iOS 27 embarque un réglage appelé Connectivity Assist. Activé par défaut, il contourne les bloqueurs de publicité basés sur le DNS comme NextDNS, AdGuard ou Pi-hole.
Ce que je fais : Je désactive Connectivity Assist sur tous mes appareils iOS dès la mise à jour installée.
Amazon équipe ses livreurs de lunettes qui photographient tout
Amazon a construit des lunettes connectées avec caméras intégrées pour ses livreurs. Elles prennent des photos de tout ce que le livreur voit, y compris les personnes et les propriétés.
Ce que je fais : Je n'achète plus rien sur Amazon quand je peux l'éviter.
La lettre complète en contient trois, avec mon regard d'ancien OPJ et le détail de chaque remède.
Gratuit, sans pub, désabonnement en un clic. La version complète à 5 €/mois.
Un missile laisse une signature, un rançongiciel aussi, mais l’attaquant peut se cacher derrière des relais dans 3 pays différents. Cette impunité relative transforme la cyberattaque en outil de pression permanent, pas seulement en opération ponctuelle.
Nami Brockwell identifie trois fronts sur lesquels la guerre contre la vie privée s’est intensifiée. Le premier, c’est l’intelligence artificielle, qui décuple les capacités d’analyse des données déjà collectées. Le deuxième, ce sont les mandats d’identification et la vérification d’âge, qui transforment vos appareils en outils de contrôle. Le troisième, c’est l’arrestation des développeurs d’outils de protection de la vie privée.
Ce qui frappe dans cette escalade, c’est son caractère simultané. Les trois fronts n’avancent pas l’un après l’autre, ils progressent en parallèle, chacun nourrissant les deux autres. L’IA rend les données de localisation plus exploitables.
Les mandats d’identification rendent ces données plus faciles à relier à des personnes. Et l’arrestation des développeurs rend les outils de défense plus rares, donc plus difficiles à maintenir.
L’IA comme multiplicateur de surveillance
L’intelligence artificielle ne collecte pas de nouvelles données, elle change ce qu’on peut faire avec celles qui existent déjà. Une caméra qui filme une rue ne posait pas de problème tant qu’un humain devait visionner des heures de bande pour y trouver quelque chose. Avec la reconnaissance faciale automatisée, chaque passant devient une entrée dans une base de données interrogeable en quelques secondes.
Le même phénomène s’applique aux relevés de connexion, aux historiques d’achat, aux trajets enregistrés par les applications de navigation. Pris isolément, ces fragments semblent anodins. Croisés par des algorithmes, ils reconstituent un portrait d’une précision que les enquêteurs d’il y a 20 ans auraient jugée impossible sans une filature physique permanente.
L’arrestation des développeurs, une escalade sans précédent
Le troisième front est le plus radical. C’est une logique de guerre : on ne combat pas les soldats, on vise les armuriers.
Cette évolution rappelle les guerres contre la cryptographie
Dans les années 1990, les États-Unis ont tenté d’interdire l’exportation de logiciels de chiffrement, considérés comme des armes de guerre. L’histoire a donné tort à cette approche : le chiffrement est devenu un pilier du commerce électronique et des communications sécurisées. Arrêter des développeurs aujourd’hui, c’est répéter la même erreur avec des conséquences plus vastes.
La logique absurde de la guerre contre les VPN
Pour comprendre où va cette logique, imaginez une loi qui criminaliserait la pose de rideaux sur les fenêtres de votre maison. Après tout, les gens commettent des crimes terribles dans l’intimité de leur foyer : violences domestiques, fabrication de drogues, recel d’objets illégaux, hébergement de fugitifs, arnaques sur un coin de table.
En ligne, la logique s’inverse. Les VPN sont les rideaux numériques. Et pourtant, on assiste à une pression croissante pour les affaiblir, les réglementer, voire les interdire.
D’abord, on légifère pour retirer les verrous des portes qui gênent les forces de l’ordre. Puis on légifère pour interdire les portes elles-mêmes. Et quand ça échoue, on impose que tous les murs des maisons soient construits en verre.
C’est exactement ce qui se joue en ce moment avec les outils de protection de la vie privée. 17 ans de gendarmerie m’ont appris que le maillon faible, c’est toujours l’humain. La cybersécurité, ce n’est pas un antivirus qu’on achète, c’est une discipline qu’on applique.
La question n’est pas de savoir si vous avez quelque chose à cacher. La question est de savoir si vous acceptez de vivre dans une maison sans murs.
Mon fournisseur d’accès internet voit-il mes données chiffrées ?
Techniquement, votre FAI voit que vous vous connectez à un serveur, mais pas le contenu si le trafic est chiffré via HTTPS ou un VPN. Il perçoit les métadonnées : durée, volume, destination. Avec un VPN actif, même cette information est masquée, votre FAI ne voit alors que la connexion au serveur VPN. Sans VPN, il peut tout de même construire un profil de navigation précis à partir des seules métadonnées.
Ce que je retiens de cette analyse
Le constat de Nami Brockwell n’a rien de paranoïaque. Il s’appuie sur des faits, des contrats, des assignations et des bases de données. Le problème n’est pas la technologie, mais l’asymétrie : la surveillance dispose de moyens massifs, la protection de la vie privée reste un artisanat.
La vraie question, c’est de savoir si vous acceptez que chaque déplacement, chaque application, chaque relation soit enregistrée, croisée et conservée. Le projet de loi HR 8470 tente de poser une limite. Il mérite qu’on s’y intéresse, quelle que soit la rive de l’Atlantique.
Les études qui comptent
| NAOMI BROCKWELL ↗ |
| The Beginner’s Guide To Online Privacy ↗ |
Suite logique
| L’UE va-t-elle tuer les téléphones Linux et GrapheneOS ? |
| Fuite de donnees personnelles : 24h sous surveillance numerique |
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire