
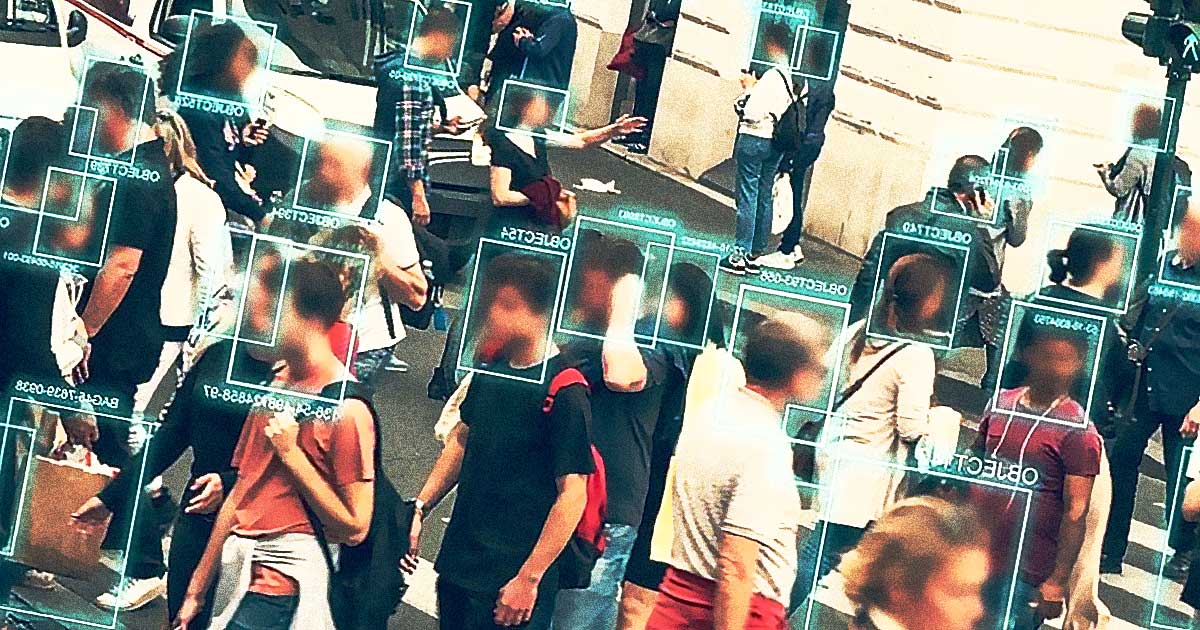
Votre plaque d’immatriculation, votre visage, vos déplacements : tout est capturé, stocké et croisé dans des bases de données que vous n’avez jamais autorisées. Clearview AI, Flock Safety, les administrations : tous constituent des profils biométriques et comportementaux sur des millions de personnes sans consentement. Ce guide donne les questions à poser, les démarches qui marchent et celles qui ne servent à rien pour reprendre le contrôle de ce qui circule sur vous.
Flock Safety scanne 20 milliards de véhicules par mois dans plus de 5 000 collectivités américaines. En novembre 2025, un tribunal de l’État de Washington a jugé que ces données constituent des documents publics, communicables sur demande. Un tribunal de Virginie est parvenu à la même en avril 2025. Concrètement, vous ne pouvez pas interroger directement l’entreprise : les données appartiennent aux agences qui exploitent les caméras.
La surveillance ne demande plus la permission
Entreprises privées et agences gouvernementales enregistrent, croisent, conservent des informations sur des millions de personnes. Ce guide montre comment interroger ces bases, ce que vous pouvez exiger, et ce qui restera inaccessible.
60 milliards de visages aspirés sur Internet. 20 milliards de scans de plaques par mois. Un dossier existe peut-être déjà à votre nom, sans qu’on vous ait demandé votre avis.
Mon passé d’officier de police judiciaire m’a appris une chose : une base de données ne négocie pas. Elle répond quand on pose la bonne question, dans la bonne forme. La plupart des gens ne savent pas quelles questions poser.
Clearview AI, la machine à aspirer les visages
Clearview AI a construit sa base à partir de photos publiques. Réseaux sociaux, sites d’actualité, pages professionnelles. Partout où votre visage est apparu en ligne, il a pu être capturé. L’ICE a versé 9,2 millions de dollars à l’entreprise pour des recherches ciblées.
La demande de retrait n’est honorée que pour les résidents d’États dotés de lois sur la confidentialité biométrique. Il faut téléverser une photo nette de votre visage pour que l’entreprise vous localise dans sa base. Comptez de quelques jours à plusieurs semaines de traitement.
Le retrait ne règle rien
Clearview aspire de nouvelles photos en permanence. Si votre visage réapparaît sur un site, il peut être réajouté à la base. Le retrait du « profilage » ne supprime pas vos données : il empêche l’entraînement de l’IA sur celles-ci.
L’alternative : envoyer un e-mail avec une demande écrite de suppression. Moins confortable que le formulaire, mais cela laisse une trace datée et opposable. En cas de litige, vous avez une preuve.
Une précision qui change tout : vérifier si vous figurez dans cette base exige de fournir votre propre visage. C’est le paradoxe. Pour savoir ce qu’ils détiennent, vous devez leur donner un peu plus de vous.
Flock Safety est une entreprise américaine de vidéosurveillance automatisée
Ses caméras, fixées aux entrées des quartiers ou sur des véhicules de police, capturent les plaques d’immatriculation, la marque, la couleur et le modèle des véhicules. Les données sont stockées dans une base consultable par les forces de l’ordre.
Pour un ancien officier de police judiciaire, le principe n’a rien d’étranger. En France, la lecture automatisée des plaques existe aussi, encadrée par des règles précises. La différence avec Flock Safety tient à l’échelle et à l’opacité : des caméras privées, des algorithmes de rapprochement, des alertes automatiques quand une plaque correspond à une liste de surveillance.
Ces caméras vous concernent, même sans le savoir
Chaque passage devant une caméra Flock enregistre une fiche horodatée avec votre plaque. L’entreprise revendique une couverture massive, et les contrats se signent sans débat public. Une caméra à l’entrée d’un lotissement peut relever des milliers de passages par jour.
Le maillon faible, c’est l’humain. Ici, l’humain consulte la base : un agent, un employé municipal, parfois un sous-traitant. Chaque recherche sur une plaque laisse une trace, et ces traces font partie des documents que l’on peut demander.
Obtenir vos données de plaque
Vous ne pouvez pas saisir Flock Safety directement. L’entreprise répète que les données appartiennent aux agences clientes. La demande doit viser la police, le shérif ou la municipalité qui exploite les caméras de votre secteur.
La méthode tient en 3 étapes :
- Repérer les agences locales qui utilisent Flock Safety via les reportages, les comptes rendus de conseils municipaux ou la base ALPR Watch.
- Adresser à chacune une demande d’accès aux documents publics.
- Réclamer les captures liées à votre plaque, les dates et lieux, les alertes de liste de surveillance, et l’historique des recherches effectuées sur votre numéro.
Mentionnez le fondement juridique de votre État. À Washington, le Public Records Act (RCW 42.56). En Virginie, le Freedom of Information Act (Va.
- Code 2.2-3700)
- En Californie, le California Public Records Act (Gov.
Code 6250). Source : stateofsurveillance.org
Deux décisions de 2025 ont changé le rapport de force. En novembre, un juge de l’État de Washington a estimé que les enregistrements Flock sont des documents publics, pas des secrets commerciaux. La Virginie avait ouvert la voie dès avril. Les agences invoquent encore des exemptions, mais ces précédents se citent dans une demande.
Agissez vite. Les caméras Flock suppriment les données après 30 jours. Une demande tardive ne récupère rien.
La désinscription n’existe pas
Aucune procédure d’opt-out. Si vous conduisez sur la voie publique avec des plaques, vous entrez dans le système. La seule façon de ne pas y figurer serait de renoncer à conduire, ce qui soulève d’autres difficultés juridiques et pratiques.
Certains évoquent des plaques alternatives ou des revêtements réfléchissants
Mauvaise idée : contourner un dispositif de lecture automatisée expose à des sanctions, et l’efficacité de ces produits reste douteuse face aux caméras modernes.
« Les caméras Flock suppriment automatiquement après 30 jours. Passé ce délai, il n’y a plus rien à demander. »
Ce que ces fichiers disent de vos habitudes
Une plaque n’est pas qu’un numéro. À force de passages, les caméras dessinent vos trajets, vos horaires, vos zones de vie. Une alerte sur liste de surveillance peut déclencher une notification en temps réel sans que vous le sachiez.
Le vrai problème, ce n’est pas la caméra
C’est la base de données qui s’accumule sans contrôle extérieur. Savoir ce qu’elle contient devient une forme élémentaire d’hygiène numérique.
Dix-sept ans à travailler avec des fichiers apprennent une chose : un registre sans droit d’accès finit par dériver. Les décisions de Washington et de Virginie rétablissent un principe simple. La plaque est publique, le fichier ne devrait pas être une boîte noire.
- Un nom qui traîne dans un fichier
- Un visage capturé par la caméra d’un voisin.
Vous ne le saurez jamais, sauf si vous savez où chercher.
Le programme DHS TRIP (Traveler Redress Inquiry Program) est le mécanisme officiel américain qui permet à un voyageur de demander la correction d’erreurs d’identité dans les systèmes de contrôle aux frontières. Il ne vous dira pas si vous êtes fiché, mais il peut vous sortir d’un calvaire administratif.
Le principe est simple. Vous remplissez un formulaire avec votre nom complet, toutes ses variantes orthographiques, votre date de naissance, votre sexe, votre citoyenneté et une description des incidents rencontrés. En retour, vous recevez un Redress Control Number, un numéro de contrôle de recours qui aide les systèmes à vous distinguer d’une personne portant un nom similaire.
Selon les données du DHS, 98 % des plaintes déposées via DHS TRIP concernent des personnes qui ne figurent pas sur la liste de surveillance terroriste. La majorité des blocages vient d’une homonymie, pas d’une menace réelle.
Ce que le recours corrige, et ce qu’il ne corrige pas.
DHS TRIP corrige les erreurs d’identité. C’est tout. Il ne vous retire pas d’une liste de surveillance, il n’arrête pas un contrôle secondaire justifié par un motif de sécurité légitime, et il ne vous donne pas accès au fichier qui vous concerne.
J’ai vu ce mécanisme à l'œuvre dans des dossiers d’enquête : un homonyme, une date de naissance qui colle, une plaque qui correspond. Les fichiers administratifs ne sont pas intelligents, ils rapprochent des chaînes de caractères. Quand ça matche, ça bloque.
Le formulaire est accessible en ligne, en anglais. Si vous voyagez régulièrement vers les États-Unis et que vous subissez des contrôles répétés, c’est la première démarche à tenter. Elle est gratuite, elle prend une vingtaine de minutes, et elle documente votre situation.
Les limites du programme
- Il ne couvre que les systèmes du Department of Homeland Security.
- Il ne confirme ni n’infirme votre présence sur une liste de surveillance.
- Il ne s’applique pas aux bases privées, ni aux fichiers des compagnies aériennes.
- Le traitement peut prendre plusieurs semaines, sans obligation de réponse détaillée.
Restez factuel. Le formulaire demande une description des incidents : notez les dates, les aéroports, les numéros de vol, les contrôles subis. Un dossier précis vaut mieux qu’un récit indigné.
Ce que DHS TRIP ne règle pas, c’est la surveillance privée. Votre voisin n’a pas besoin de formulaire pour vous photographier.
La fonctionnalité « Visages familiers » de Ring permet aux utilisateurs de constituer une base de reconnaissance faciale des personnes qui s’approchent de leur porte. Vous n’êtes pas client Ring ? Vous y figurez peut-être quand même. La caméra du voisin vous a capté, étiqueté, stocké.
Ring ne fournit aucun mécanisme permettant aux non-utilisateurs de vérifier si leur visage a été capturé ou étiqueté par la caméra de quelqu’un d’autre. Votre visage peut figurer dans plusieurs bases privées sans que vous en soyez informé.
La fonctionnalité est désactivée dans certaines juridictions, pas partout. Aux États-Unis, elle reste largement disponible. En Europe, la pression réglementaire a conduit à des restrictions, mais le déploiement varie selon les régions et les versions du service.
Réduire son exposition aux caméras privées
Aucune loi ne vous protège complètement ici. Vous pouvez limiter les dégâts :
- Modifier votre apparence de passage (lunettes, chapeau, coiffure différente) pour casser la lecture faciale.
- Si vous utilisez Ring, désactivez « Visages familiers » dans Compte, Paramètres du compte, puis Paramètres de confidentialité.
- Demandez à vos voisins équipés de caméras s’ils utilisent cette fonctionnalité et s’ils ont étiqueté votre visage.
La troisième option est la plus efficace et la moins confortable. Personne n’aime sonner chez le voisin pour demander s’il vous surveille. Mais c’est la seule démarche qui produit une réponse.
Dix-sept ans de gendarmerie m’ont appris une chose : les gens acceptent la surveillance tant qu’elle ne les touche pas directement. Le jour où leur visage apparaît dans une base qu’ils ne contrôlent pas, la question change de nature.
Votre visage. Vos empreintes. Votre ADN parfois. L’État les classe, les croise, les conserve des années.
Les données biométriques gouvernementales ne se limitent pas aux fichiers de police. Elles proviennent de canaux multiples : contrôle aux frontières, demandes de visa, certaines procédures d’embauche dans les secteurs sensibles et, de plus en plus, le renouvellement des titres d’identité. Pour chaque agence susceptible de détenir une trace, la demande d’accès reste une démarche écrite, fondée sur le cadre légal en vigueur.
Contrairement aux entreprises privées, les administrations ne suppriment presque jamais ces données. Elles les conservent au nom d’une autorité légale, souvent pendant des durées longues et rarement communiquées clairement.
Ce que l’État est autorisé à garder
Un ancien OPJ vous le dira sans détour : l’empreinte digitale relevée lors d’une garde à vue ne disparaît pas avec le classement sans suite. Elle reste dans les fichiers d’identification, accessible sur réquisition pour des enquêtes ultérieures. La logique administrative prime sur l’oubli.
Les principaux fichiers concernés regroupent :
- Les empreintes digitales et palmaires, issues des procédures judiciaires et des titres d’identité.
- Les photographies d’identité, parfois croisées avec la reconnaissance faciale.
- Les données de passeport et de visa, y compris vos déplacements aux frontières.
- Les profils génétiques, uniquement dans des cadres judiciaires précis.
Chaque pays applique ses propres règles. En France, la CNIL encadre ces traitements, mais le citoyen ignore souvent quels fichiers le concernent.
Comment vérifier ce qui est détenu
La démarche la plus directe consiste à interroger l’agence concernée par écrit. Aux États-Unis, le Privacy Act permet d’exiger une copie des données détenues par une agence fédérale. En France, le RGPD donne un droit d’accès similaire auprès des administrations, même si certaines opposent des exceptions liées à la sûreté de l’État.
Les démarches utiles incluent une demande d’enquête DHS TRIP pour les listes de surveillance, une demande FOIA à l’USCIS pour un dossier d’immigration, et une demande d’historique d’identité au service compétent pour vérifier les empreintes digitales. Comptez des délais de plusieurs semaines à plusieurs mois.
Les gens croient que leur visage ne regarde qu’eux. En réalité, il est déjà dans des bases qu’ils n’ont jamais autorisées.
Pourquoi vous devriez vérifier maintenant
Une donnée biométrique ne se change pas comme un mot de passe. Une fois compromise ou mal indexée, elle vous suit des décennies. Une erreur d’identification dans un fichier de police peut compliquer un contrôle, une embauche sensible ou un passage en zone contrôlée.
Le réflexe : interroger régulièrement les fichiers qui vous concernent, conserver une trace écrite de chaque demande, et renouveler les requêtes de retrait auprès des acteurs privés comme Clearview. La transparence n’est pas un cadeau de l’administration, elle s’obtient.
Le cas particulier des fichiers d’identification
Les fichiers d’empreintes ne se limitent pas aux condamnés. Une simple interpellation, même sans poursuite, peut laisser une trace durable. Le TAJ (traitement d’antécédents judiciaires) en France centralise les mises en cause, pas seulement les condamnations.
Un droit d’accès indirect existe : vous pouvez saisir la CNIL pour qu’elle vérifie ce qu’un fichier contient à votre sujet, sans accéder directement aux données sensibles. Cette procédure protège l’enquête tout en offrant un contrôle minimal.
J’ai vu trop de dossiers où une personne découvrait son inscription dans un fichier des années après les faits, par hasard, lors d’un contrôle routier. La méconnaissance n’efface pas la donnée.
La cybersécurité ne s’achète pas sous blister
Elle se pratique, dossier après dossier, demande après demande.
Clearview AI, Flock Safety, les fichiers biométriques gouvernementaux, les listes de surveillance : vous figurez déjà dans plusieurs bases, souvent sans le savoir. La vraie question n’est pas « suis-je surveillé ? », mais « puis-je vérifier ce qui circule, et agir dessus ? ».
La réponse est oui, partiellement. Voici les leviers qui marchent, ceux qui coincent, et les 3 erreurs qui font perdre des semaines.
Dix-sept ans de gendarmerie m’ont appris un truc sur les fichiers : ils ne se vident jamais tout seuls. On les corrige, on les conteste, ou on les subit. Commençons par ce qui se corrige.
Le marché noir de vos identifiants
Les caméras et les fichiers gouvernementaux ne sont qu’une face du problème. L’autre, c’est la revente de vos accès. Chaque année, environ 4 000 entreprises subissent des piratages de données clients. Ces fichiers ne disparaissent pas : ils se compilent, se croisent, s’enrichissent, puis se revendent sur le darknet.
Contrairement à une plaque captée au passage, une fuite de coordonnées bancaires ou d’identifiants de messagerie peut déclencher une usurpation d’identité ou un pillage de compte. Et c’est là que l’outil de vérification devient indispensable.
Have I Been Pwned croise votre adresse e-mail avec des centaines de bases compromises. En 30 secondes, vous savez si votre adresse e-mail apparaît dans une fuite connue, laquelle, et ce qu’elle contenait. Le service est gratuit, maintenu depuis des années, et ne demande que l’adresse à vérifier.
Les 3 erreurs qui font perdre du temps
La deuxième : croire qu’un mot de passe complexe suffit. Si le même identifiant traîne sur 6 sites et que l’un d’eux a fuié, la complexité ne vous sauve pas. La réutilisation est le vrai facteur de risque.
La troisième : négliger les comptes secondaires
Les boîtes mail oubliées, les anciens comptes de forums, les profils de jeux en ligne sont souvent les moins protégés et les plus revendus. Un pirate ne s’attaque pas toujours à votre banque, il commence par le maillon faible.
Prenez 10 minutes aujourd’hui. Vérifiez votre adresse e-mail sur Have I Been Pwned, changez le mot de passe des comptes sensibles, activez la double authentification là où c’est possible. C’est le minimum, mais c’est un début.
Have I Been Pwned, la référence
Google propose un service gratuit de surveillance du dark web intégré à son tableau de bord de sécurité. Vous y ajoutez votre adresse Gmail et Google vous alerte si elle apparaît dans une fuite connue. Le périmètre reste limité aux adresses Google, donc inutile pour surveiller une adresse professionnelle ou un alias.
Have I Been Pwned détecte les fuites de données. Début novembre 2026, il recensait 1 049 sites piratés et près de 17,8 milliards d’adresses e-mail exposées. Oui, 17,8 milliards.
Près de 2 milliards ont été intégrées d’un coup en novembre 2025, issues de listes d’identifiants compilées par Synthient. Les trois quarts figuraient déjà ailleurs. L’ampleur reste là.
Les alternatives pour croiser les résultats
Les outils gratuits (Have I Been Pwned, Firefox Monitor, Google) suffisent pour un premier balayage. Les offres professionnelles (Bitdefender Digital Identity Shield, Dashlane, Proton Pass) ajoutent la surveillance continue, les alertes en temps réel et parfois la suppression des données exposées. Comptez quelques euros par mois pour ces fonctions avancées.
Have I Been Pwned n’est pas seul. F-Secure, l’éditeur finlandais, propose son vérificateur adossé à ses bases de menaces. Intelx.io, orienté renseignement, autorise des recherches plus larges sur les données exposées.
Avast et le Hasso Plattner Institut, affilié à l’université de Potsdam, maintiennent des outils gratuits. Croiser plusieurs services sert : chacun signe des accords différents avec les chercheurs en sécurité, et certaines fuites apparaissent chez l’un avant l’autre.
Ce que les fuites contiennent
Une fuite avérée déclenche trois réflexes dans l’ordre. Changez le mot de passe du service concerné et de tout compte qui partage le même. Activez la double authentification si elle n’est pas déjà en place. Surveillez les relevés bancaires et les tentatives de connexion pendant plusieurs semaines.
Les pirates ciblent les bases clients pour les revendre sur le darknet. On y trouve :
- Des identifiants de connexion.
- Des adresses e-mail.
- Des mots de passe, parfois en clair.
- Des numéros de téléphone.
- Et parfois des numéros de carte bancaire.
Ils lancent des campagnes de phishing, se connectent à vos réseaux sociaux pour promouvoir des sites frauduleux, ou achètent à votre insu sur des plateformes d’e-commerce.
Au 19 septembre 2026, on recensait 58 fuites de données touchant le pays depuis mai 2026, soit 56 millions d’enregistrements exposés . Une même personne peut figurer dans plusieurs fichiers, mais l’ampleur reste massive à l’échelle de la population.
Sur le même terrain, j'ai détaillé comment les caméras Flock permettent à la police de surveiller sans mandat.
Ce que les outils ne vérifient pas
Un gestionnaire de mots de passe comme Proton Pass ne surveille pas le dark web à proprement parler. Il stocke vos identifiants, génère des mots de passe forts et signale les doublons entre comptes. La surveillance des fuites reste le rôle d’outils dédiés, pas du coffre-fort.
Regard OPJ · numéro du 15 octobre 2026
Ce que j'ai décortiqué il y a deux semaines
Des années de réquisitions. Deux faits, deux remèdes. Les abonnés les ont déjà lus. Vous, pas encore.
iOS 27 neutralise votre bloqueur de pubs DNS sans vous demander votre avis
La mise à jour iOS 27 embarque un réglage appelé Connectivity Assist. Activé par défaut, il contourne les bloqueurs de publicité basés sur le DNS comme NextDNS, AdGuard ou Pi-hole.
Ce que je fais : Je désactive Connectivity Assist sur tous mes appareils iOS dès la mise à jour installée. Ensuite, je vérifie que mon bloqueur DNS fonctionne encore.
Amazon équipe ses livreurs de lunettes qui photographient tout
Amazon a construit des lunettes connectées avec caméras intégrées pour ses livreurs. Elles prennent des photos de tout ce que le livreur voit, y compris les personnes et les propriétés.
Ce que je fais : Je n'achète plus rien sur Amazon quand je peux l'éviter. Et si un livreur arrive avec ces lunettes, je lui demande de les retirer avant d'ouvrir.
La lettre complète en contient trois, avec mon regard d'ancien OPJ et le détail de chaque remède. Inscrivez-vous, et recevez tout de suite le PDF de cet article.
En cliquant, vous recevez le PDF et vous inscrivez à la newsletter. Gratuit, sans pub, désabonnement en un clic.
Ou passez directement à la version complète :
Sans engagement, résiliable en un clic.
Un vérificateur de fuites travaille sur les bases de données publiques ou semi-publiques. Il ignore les fichiers internes d’une entreprise, les logs de connexion qu’un FAI conserve, les données biométriques qu’un acteur privé stocke sans vous le dire.
Un intervenant sur les forums techniques posait la question : une entreprise qui aide la police à retrouver des victimes de trafic ne devient-elle pas un opérateur de surveillance de masse ? La mission est noble. L’outil reste une base de données biométriques généralisée.
Pour vous, la leçon : vérifier si vous êtes dans les bases ne se limite pas aux fichiers publics. Les bases privées qui alimentent les enquêtes policières restent souvent inaccessibles, même en exerçant vos droits. Si un acteur privé refuse de dire ce qu’il détient sur vous, vous êtes dans une zone grise juridique.
Les recours classiques se heurtent à un mur : une société privée n’a pas la même obligation de transparence qu’une administration.
Le terrain, c’est autre chose
Les outils grand public ne remplacent pas une enquête. Ils signalent une exposition, pas une usurpation en cours. Pour un dossier sérieux (usurpation d’identité, chantage, fraude), la plainte ou la main courante reste la seule voie pour faire constater les faits.
Un retour d’expérience revient souvent dans les discussions techniques : la frontière entre outil d’enquête légitime et base de données de surveillance de masse est plus poreuse qu’on ne le croit. Des entreprises privées développent des outils initialement conçus pour aider les forces de l’ordre à retrouver des victimes, par exemple dans les affaires de traite d’êtres humains. Mais le même moteur qui identifie une victime peut tout aussi bien identifier n’importe qui, sans mandat, sans contrôle, sans que la personne visée en soit informée.
Ce qui frappe dans ces échanges, c’est l’absence de garde-fous. Quand un organisme public veut croiser vos données, il y a en principe un cadre légal (réquisition, commission rogatoire, contrôle du parquet). Quand c’est une entreprise privée qui le fait, le cadre est celui du contrat commercial.
Vous n’êtes ni partie prenante, ni informé, ni protégé par les garanties de la procédure pénale. C’est exactement le type d’angle mort que j’ai vu se creuser pendant mes années d’enquête : ce qui est techniquement possible finit toujours par être utilisé, encadré ou pas.
Le vrai problème, ce sont les bases qui ne fuient pas, qui ne se consultent pas, et dont l’existence même n’est pas rendue publique. Vous ne saurez jamais si votre visage a été croisé avec une photo de vous prise dans la rue, ni par qui, ni pour quel usage.
Dans la continuité : 2 solutions logicielle et hardware pour sauvegarder vos fichiers
Quand vous recevez une réquisition d’ordonnance pénale pour défaut d’assurance, vous comprenez que l’administration ne plaisante pas avec les fichiers. Le document mentionne un numéro Natinf (6163), le procès verbal de la brigade territoriale, l’identité du mis en cause, sa profession, son domicile. Tout est consigné avant que l’intéressé ait pu dire un mot.
La simple mise en circulation d’un véhicule sans couverture d’assurance déclenche une chaîne de traitement automatisée. Le parquet requiert une amende (250 euros dans ce cas) et une suspension de permis (3 mois), parfois avec des contraventions connexes listées sous un autre numéro Natinf. Pas besoin d’un logiciel espion pour être fiché : un contrôle routier suffit.
Et ce document, je l’ai vu passer des centaines de fois. Il porte la signature d’un OPJ ou d’un APJ, pas celle d’un robot. Derrière chaque ligne remplie, un gendarme a relevé l’infraction sur le terrain, souvent quand le conducteur pensait passer inaperçu.
La surveillance de masse ne commence pas avec Clearview AI. Elle commence avec un PV en date du jour, rédigé au bord de la route.
Questions fréquentes
Les outils gratuits suffisent-ils vraiment ?
Pour un premier contrôle, oui. Have I Been Pwned et Google couvrent l’essentiel des fuites connues. Pour une surveillance continue avec alertes, il faut passer à une offre payante.
Comment savoir si mes données personnelles ont fuité ?
Commencez par saisir votre adresse e-mail sur Have I Been Pwned. Le site croise votre identifiant avec les bases compromises connues. En complément, surveillez les notifications officielles : depuis mai 2026, 58 fuites ont été recensées en France, et les organismes doivent prévenir les personnes concernées quand le risque est élevé.
Peut-on demander ses données à Flock Safety directement ?
Non. Flock Safety considère que les enregistrements appartiennent aux agences clientes. La demande doit être adressée à la police ou à la municipalité qui exploite les caméras de votre zone.
Combien de temps Flock Safety conserve-t-il les données ?
Les enregistrements sont supprimés automatiquement après 30 jours par défaut. Certaines agences peuvent configurer une durée plus courte, mais la règle générale reste un mois de conservation.
Les études qui comptent
| Public Records ↗ |
| The Federal Records Act ↗ |
Ce que la gendarmerie m’a appris sur les fichiers
Quand j’étais OPJ, une réquisition bien formulée auprès des impôts, d’EDF ou des listes électorales donnait une adresse en moins de 48 heures.
Les gens croient que leur nom est dans « un » fichier.
La réalité, c’est qu’il est dans des dizaines, et que chacun répond à une demande écrite sans discuter.
Le plus frappant, c’était le décalage entre ce que la personne pensait avoir effacé et ce qui restait consultable.
Une ligne téléphonique résiliée, un déménagement non déclaré, une carte de fidélité oubliée dans un tiroir : tout laisse une trace horodatée.
Sur une réquisition, je ne cherchais jamais « tout » sur quelqu’un. Je cherchais le croisement entre deux fichiers qui n’auraient jamais dû se parler.
Pour aller plus loin, ProtonVPN reste l’option que je recommande pour ce genre de situation.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire