
Imaginez rouler tranquillement et recevoir une alerte sonore dès qu’une caméra automatique lit votre plaque d’immatriculation sans que personne ne vous ait prévenu. C’est exactement ce que permettent des outils bricolés par des hackers au DEF CON, qui transforment un simple ESP32 en détecteur de surveillance invisible. Bien loin des brouilleurs interdits, ces dispositifs observent passivement pour redonner un minimum de transparence dans un monde saturé de capteurs qui nous traquent en silence.
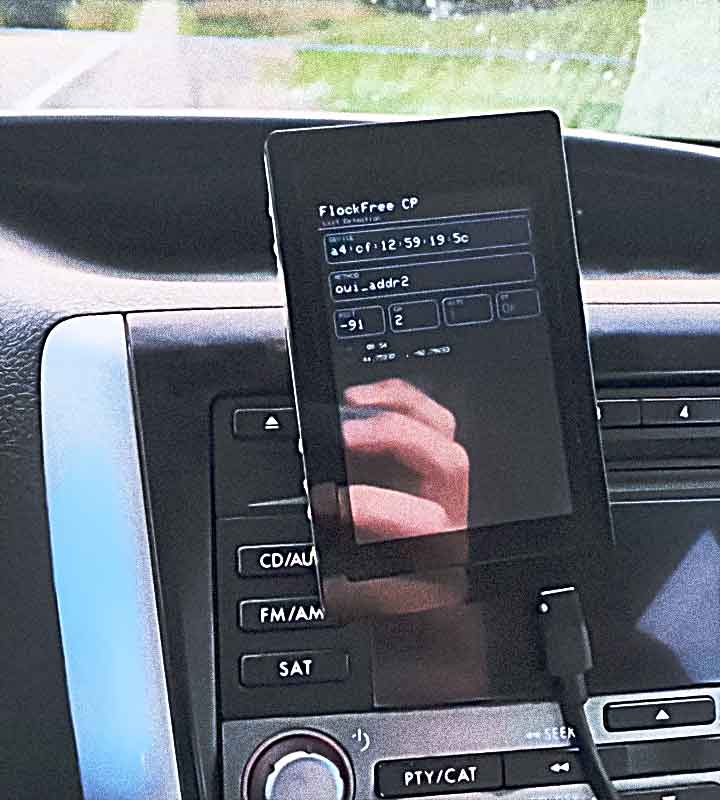
Le détecteur de caméras Flock est un petit appareil bricolé autour d’un ESP32 qui capte passivement les signaux Wi-Fi émis par les caméras ALPR. Dès que vous passez à proximité de l’une d’elles, un buzzer se déclenche. L’outil ne brouille rien, n’interfère avec rien : il observe, tout simplement.
Un détecteur de caméras Flock, l’arme discrète des hackers
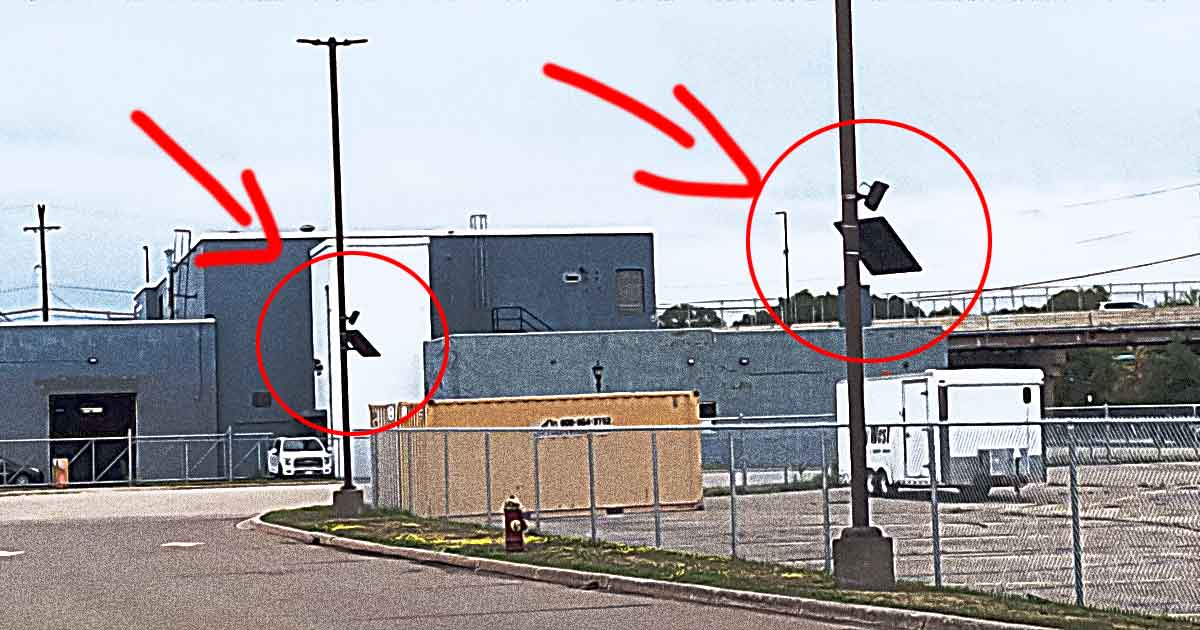
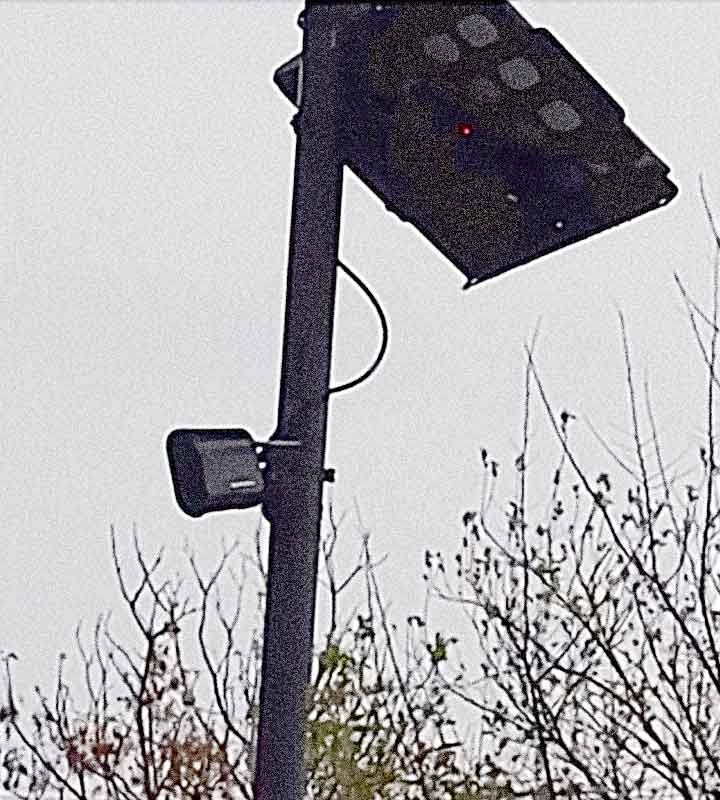
Flock n’est pas une caméra de vidéosurveillance comme les autres. C’est un système de lecture automatique des plaques d’immatriculation (ALPR) déployé massivement aux États-Unis, capable d’enregistrer chaque véhicule qui passe dans son champ, avec la date, l’heure et les coordonnées GPS exactes. La particularité de ces caméras, c’est qu’elles sont souvent discrètes, montées sur des poteaux ou des voitures de patrouille, et qu’elles alimentent des bases de données consultables par des centaines d’agences.
Au DEF CON, la réponse des hackers à cette surveillance de masse tient dans une petite boîte qui tient au creux de la main. Un détecteur qui se contente d’écouter et de biper quand une caméra Flock est à proximité.
Comment fonctionne ce détecteur de caméras Flock
Le principe technique est d’une élégance redoutable. L’appareil utilise un ESP32 en mode promiscuité, un microcontrôleur à quelques euros qui écoute toutes les trames Wi-Fi qui circulent autour de lui. Les caméras Flock émettent des sondes avec un identifiant OUI (les six premiers caractères de l’adresse MAC) qui trahit leur fabricant. Le firmware du détecteur est programmé pour reconnaître ces signatures et déclencher un buzzer dès qu’il en capte une.
Concrètement, vous roulez en voiture, le détecteur dans une poche ou posé sur le tableau de bord. Une caméra Flock entre dans le rayon de détection. Bip.
Vous savez que votre plaque vient d’être lue, horodatée et géolocalisée. Cette information brute change votre perception du trajet : la surveillance n’est plus une abstraction, elle devient un signal sonore.
Le matériel se résume à deux PCB, un ESP32S3 et un buzzer. Le tout est assemblé avec un firmware maison, et le schéma est publié librement. Le créateur, connu sous le pseudonyme de Kernel Panic, vend les cartes à prix réduit sur kernelpanic.tech, mais il encourage surtout le bricolage autonome. Avec les composants de base et le schéma en main, le montage revient à moins de 10 dollars.
Les limites de la randomisation MAC
La détection par OUI a toutefois un talon d’Achille. Depuis quelques années, les fabricants randomisent les adresses MAC pour empêcher le suivi des appareils. Cette randomisation complique l’identification des caméras Flock sur certains modèles récents. Les chercheurs se tournent donc vers des couches plus profondes du protocole Bluetooth, comme certains UUID qui restent détectables passivement.
Cette course du chat et de la souris n’est pas nouvelle. Chaque fois qu’un protocole se referme, les chercheurs trouvent une autre signature à exploiter. Le détecteur Flock n’est pas figé : il évolue au fil des découvertes publiées par la communauté.
La légalité de ces détecteurs en France
La question qui vient immédiatement à l’esprit : peut-on utiliser ce genre d’appareil en France sans finir au tribunal ? La réponse est plus nuancée qu’on pourrait le croire, et elle illustre une frontière juridique essentielle entre observer et agir.
Les brouilleurs de signaux, qui émettent pour noyer le GPS ou la 4G, sont purement et simplement interdits. L’article L. 33-3-1 du Code des postes et des communications électroniques est sans ambiguïté : leur détention même est illégale, même si vous ne les utilisez jamais. L’ARCEP et l’ANFR veillent au grain, et la FCC fait de même outre-Atlantique.
Un détecteur de caméras Flock appartient à une tout autre catégorie. Il n’émet rien. Il se contente d’écouter des signaux qui traversent déjà l’espace public.
Or, la logique juridique européenne, portée par le RGPD, reconnaît un droit à l’information sur les traitements de données vous concernant, y compris la vidéosurveillance. Détecter une caméra ALPR à proximité revient à exercer ce droit de manière proactive.
La CNIL impose déjà une signalétique claire pour les caméras fixes. Un détecteur portable ne fait qu’étendre cette transparence aux caméras mobiles ou dissimulées, celles qui ne portent justement aucun panneau d’information. En l’état du droit, rien n’interdit de posséder ou d’utiliser un tel appareil en France.
Questions fréquentes
Quand l’usage devient problématique
La limite se situe dans l’intention et le contexte. Scanner méthodiquement les abords d’un commissariat ou d’une zone militaire pour cartographier les caméras pourrait être interprété comme une entrave à l’action des forces de l’ordre. Le simple fait de constater la présence d’une caméra reste protégé, mais l’exploitation systématique de cette information à des fins d’évasion ou d’obstruction change la donne.
La frontière est ténue, mais elle est claire : observer est votre droit, entraver ne l’est pas.
Le war driving, une pratique de documentation collective
Le détecteur Flock s’inscrit dans une pratique plus large que les hackers appellent le war driving : parcourir les rues en enregistrant les réseaux Wi-Fi et les balises Bluetooth environnantes pour documenter la densité de la surveillance. Des applications comme Wigle permettent à n’importe qui de contribuer à cette cartographie participative.
Les créateurs du détecteur insistent sur un point : cet outil repose sur le travail de nombreuses personnes qui font de la recherche sur le terrain et partagent leurs données. Chaque OUI identifié, chaque signature Bluetooth découverte vient enrichir une base commune qui profite à tous.
Cette dimension collective est essentielle. Un détecteur isolé ne sert qu’à son propriétaire. Une communauté qui documente méthodiquement les déploiements de caméras ALPR crée un contre-pouvoir informationnel : la surveillance devient visible, cartographiable, contestable.
| Critère | Détecteur Flock | Brouilleur de signaux |
|---|---|---|
| Principe | Écoute passive des trames Wi-Fi | Émission active de perturbations |
| Effet sur les caméras | Aucun, il ne fait que les détecter | Perturbe leur fonctionnement |
| Légalité en France | Détention et usage tolérés | Détention interdite (article L. 33-3-1 CPCE) |
| Coût du montage | Moins de 10 dollars en DIY | Variable, souvent plusieurs centaines d’euros |
| Posture | Transparence et information | Opacité et conflit |
Ce tableau illustre une distinction que trop de gens ignorent. Entre l’outil qui observe et l’outil qui agit, il y a un fossé juridique et philosophique. Le détecteur Flock choisit délibérément le premier camp.
Mon regard d’ancien OPJ sur ces dispositifs
17 ans de gendarmerie m’ont appris une chose : le maillon faible d’un système de surveillance, ce n’est jamais la technologie, c’est l’humain qui l’exploite. Une caméra Flock ne voit rien par elle-même. Elle enregistre des données brutes qui ne deviennent une menace qu’au moment où quelqu’un les consulte.
Ce qui m’intéresse dans ce détecteur, ce n’est pas sa dimension gadget. C’est qu’il rend visible une infrastructure qui prospère précisément parce qu’elle est invisible. La plupart des gens traversent des zones truffées de caméras ALPR sans jamais le savoir. Le simple fait de biper change ce rapport de force : vous savez, donc vous pouvez choisir.
Je ne vais pas vous dire de foncer acheter un ESP32 et un buzzer. Ce serait absurde et hors de propos. Je constate que ces outils posent une question que nous devrions tous nous poser plus souvent : jusqu’où acceptons-nous d’être tracés sans même en être informés ?
Ce qu’il faut retenir du détecteur Flock
Le détecteur de caméras Flock est une réponse artisanale à une surveillance industrielle. Il ne promet pas de rendre invisible, il promet de rendre conscient. Sa force ne réside pas dans une technologie de pointe, mais dans une idée simple : la transparence doit fonctionner dans les deux sens.
- Un ESP32 en mode promiscuité capte les sondes Wi-Fi des caméras Flock.
- Un buzzer signale chaque détection en temps réel.
- Le montage DIY coûte moins de 10 dollars.
- La détection passive est légale en France, contrairement au brouillage.
- Le war driving collectif documente l’ampleur de la surveillance.
Le détecteur Flock n’est qu’une pièce d’un arsenal plus vaste présenté au DEF CON. La suite de cette exploration nous emmène vers des outils encore plus ambitieux, qui s’attaquent aux fausses antennes-relais et aux IMSI-catchers.
Ray Hunter est un logiciel open source qui transforme un simple hotspot mobile en détecteur de fausses antennes-relais. L’outil, distribué par l’Electronic Frontier Foundation, analyse le trafic de contrôle entre votre modem et l’antenne à laquelle il se connecte. Il cherche les incohérences qui trahissent la présence d’un IMSI-catcher, ces valises espionnes que les forces de l’ordre, des criminels ou des services de renseignement utilisent pour intercepter vos appels et vos SMS.
Le principe est simple. N’importe qui peut installer une fausse antenne-relais et forcer tous les téléphones alentour à s’y connecter. Les appareils obéissent. Votre téléphone se connecte automatiquement à l’antenne qui émet le signal le plus fort. Une fausse antenne n’a qu’à crier plus fort que les vraies pour que votre appareil s’y accroche sans que vous en sachiez rien.
Une fois connecté, le stingray interroge votre carte SIM et récupère votre IMSI, l’identifiant unique qui permet de vous localiser à la minute près. Selon la sophistication du matériel, il peut aussi intercepter les appels, lire les SMS ou tracer vos déplacements sur plusieurs semaines. Les forces de l’ordre utilisent ces valises dans le cadre d’enquêtes judiciaires. Des escrocs et des spammeurs s’en servent aussi, sans aucun cadre.
C’est la faille que Ray Hunter exploite : une vraie antenne et une valise espionne n’envoient pas les mêmes signaux. Encore faut-il les distinguer.
Le projet est né d’une frustration. On parle de cette technologie, mais on sait peu de choses sur sa fréquence d’utilisation en France, sur son déploiement et sur son fonctionnement. Les chercheurs derrière Ray Hunter voulaient des données, pas des spéculations. Leur réponse tient dans un appareil à 20 ou 40 dollars, trouvable sur eBay ou Amazon, et dans un logiciel gratuit sur eff.org/rayhunter.
Il s’agit de fabriquer un dispositif de contre-surveillance bon marché, accessible à tous. Pas besoin d’être ingénieur en télécommunications. Vous branchez le hotspot à votre ordinateur en USB ou en Wi-Fi, vous exécutez le programme d’installation, et l’appareil écoute.
L’interface se résume à une ligne verte en haut de l’écran. Si elle vire au rouge, Ray Hunter a repéré quelque chose de suspect. Vous pouvez récupérer les Pcaps, des captures de paquets réseau consultables dans Wireshark, et les transmettre aux développeurs pour analyse. Un verdict humain complète l’alerte automatique.
Ce que Ray Hunter détecte vraiment
L’outil ne constate pas seulement qu’une antenne est là. Il compare son comportement à celui d’une antenne légitime. Plusieurs anomalies le font réagir :
- Une baisse soudaine du chiffrement des communications.
- Un changement de bande de fréquence inhabituel.
- Des requêtes de localisation anormalement fréquentes.
- Une antenne qui force le téléphone à repasser en 2G, un protocole plus facile à intercepter.
Chaque signal, pris isolément, ne prouve rien. C’est leur combinaison qui déclenche l’alerte. D’où la nécessité de transmettre les Pcaps à des personnes capables de les interpréter.
La frontière légale en France
Posséder un détecteur d’IMSI-catcher n’est pas interdit. Vous constatez un fait, comme la présence d’une caméra. La détection passive reste tolérée. Ce qui devient risqué, c’est la publication.
Diffuser les positions des valises utilisées par les autorités peut tomber sous le coup de l’article 413-10 du Code pénal, relatif à la révélation d’informations protégées. Observer, oui. Cartographier et publier, beaucoup moins.
En France, l’interception des communications est encadrée, mais les IMSI-catchers sont utilisés dans le cadre d’enquêtes judiciaires. Un outil comme Ray Hunter ne vous met pas dans l’illégalité par sa possession. Il vous place dans une zone grise dès que vous partagez ce que vous découvrez.
Ray Hunter peut-il identifier précisément qui vous surveille ?
Non. L’outil signale une anomalie technique, pas un responsable. Il faut ensuite analyser les Pcaps et croiser les informations pour émettre des hypothèses.
Le Biscuit Ultra est un appareil de war driving conçu par Hedge. Contrairement aux détecteurs de caméras Flock classiques, il combine plusieurs fonctions dans un boîtier compact : scanner les réseaux Wi-Fi, repérer les appareils Bluetooth, cartographier les caméras Axon et déclencher des alertes de filature. Les visiteurs du DEF CON l’ont qualifié de couteau suisse de la contre-surveillance.
Son fonctionnement repose sur une observation continue de l’environnement radio. L’appareil enregistre tous les signaux qu’il capte autour de lui (points d’accès, balises Bluetooth, caméras connectées). Si un même identifiant réapparaît à plusieurs reprises dans un intervalle défini, le Biscuit Ultra en déduit que vous êtes peut-être suivi. Les données sont stockées sur une carte SD pour une analyse ultérieure, ce qui permet de reconstituer un trajet ou de vérifier une suspicion après coup.
La détection des caméras Axon constitue l’autre versant de l’outil. Ces caméras-piétons, déployées par les forces de l’ordre américaines, émettent des signatures sans fil spécifiques. Le Biscuit Ultra les identifie et les place sur une carte à l’endroit où elles ont été détectées. Vous obtenez une cartographie en temps réel des équipements de surveillance présents dans une zone.
Hedge a prévu plusieurs modes. Le premier sert au war driving classique : vous circulez, l’appareil scanne et cartographie. Le second active la fonction anti-filature : l’appareil compare les identifiants détectés et vous alerte si une répétition anormale apparaît. Un troisième mode se concentre sur les caméras Flock, ces lecteurs automatiques de plaques d’immatriculation qui fleurissent sur les routes américaines.
Deux déclinaisons sont disponibles en ligne. Le Biscuit Ultra embarque l’ensemble des fonctions décrites, tandis que le Biscuit Pro constitue une version plus abordable avec un périmètre de détection resserré. Les deux modèles s’adressent à un public averti, capable de comprendre les implications juridiques de leur usage.
Une détection passive, pas un brouilleur
Le vrai enjeu n’est pas de savoir si la caméra vous voit, mais de savoir pourquoi personne ne vous dit où elle est.
Ce que le Biscuit Ultra détecte réellement
Chaque type de signal possède une signature propre. L’appareil les reconnaît et les classe automatiquement, ce qui évite de trier manuellement des centaines de trames radio. La carte SD sert de journal de bord : vous pouvez rejouer un trajet complet et voir quels équipements ont été croisés, à quelle heure, et dans quel ordre.
La fonction anti-filature en pratique
Vous traversez un parking, puis une rue commerçante, puis une zone résidentielle. À chaque étape, le Biscuit Ultra enregistre les identifiants Bluetooth des appareils environnants. Si le même identifiant réapparaît aux trois endroits, l’appareil considère qu’il y a une probabilité de filature et déclenche une alerte.
Cette logique de répétition dans le temps est celle que j’appliquais lors de mes années en gendarmerie. Une voiture croisée une fois, c’est le hasard. La même voiture croisée 3 fois en 20 minutes, c’est une filature. Le Biscuit Ultra automatise ce raisonnement pour les signaux sans fil, avec une rigueur qu’un humain fatigué finit par perdre.
L’enregistrement sur carte SD n’est pas un gadget. Il transforme une intuition en donnée exploitable. Si vous déposez plainte pour harcèlement ou filature, vous pouvez produire un relevé horodaté des appareils qui vous ont suivi. C’est le type d’élément qu’un officier de police judiciaire sait exploiter dans un procès-verbal de synthèse.
Le Biscuit Ultra est-il légal en France ?
La détention d’un détecteur passif n’est pas interdite, contrairement aux brouilleurs qui sont illégaux. La limite se situe dans l’usage : cartographier des caméras pour les publier pourrait être interprété comme une entrave à l’action des forces de l’ordre.
War driving et cartographie citoyenne
Le war driving consiste à circuler avec un appareil qui enregistre les réseaux sans fil rencontrés. Cette pratique, née dans les années 2000 avec le Wi-Fi, s’étend aux caméras connectées et aux balises Bluetooth.
Le Biscuit Ultra s’inscrit dans cette tradition, avec une finalité différente : il ne s’agit plus de trouver des réseaux ouverts, mais de rendre visible une infrastructure de surveillance qui ne se signale jamais. Source : au.lifehacker.com
Une caméra Flock sur un poteau ne porte aucun logo pour le passant. Un lecteur de plaques installé à l’entrée d’un quartier ressemble à un boîtier technique. Le Biscuit Ultra lève cette ambiguïté en signalant la présence de l’équipement et en la reportant sur une carte. C’est une transparence imposée par le bas, là où les opérateurs se contentent du minimum légal.
Les données collectées lors d’une session de war driving peuvent être partagées avec des communautés de défenseurs de la vie privée. Aux États-Unis, plusieurs projets collaboratifs recensent les caméras ALPR sur des cartes publiques. Le Biscuit Ultra fournit la matière première de ces recensements citoyens.
Quelle différence entre le Biscuit Ultra et le Biscuit Pro ?
Le Biscuit Ultra embarque l’ensemble des fonctions de détection et d’anti-filature. Le Biscuit Pro est une version plus abordable avec un périmètre de détection resserré. Les deux s’utilisent pour le war driving et la cartographie des caméras.
Pourquoi un ancien OPJ regarde ça de près
Cette posture de constat est celle d’un procès-verbal bien tenu. On ne commente pas, on ne déforme pas, on relève. Le Biscuit Ultra relève ce que les caméras et les balises émettent sans le savoir. C’est une honnêteté technique qui force le respect, même quand on a passé des années de l’autre côté du miroir.
Colonel Panic conçoit du matériel pour repérer les technologies de surveillance. Le détecteur de caméras Flock qu’il a baptisé « OUI Spy » fonctionne sur un principe simple : écouter sans émettre. L’appareil capte passivement les signaux Wi-Fi et Bluetooth environnants, puis isole les émissions sans fil propres aux caméras Flock pour permettre leur détection à distance, sans contact avec le matériel.
Ce que permet l’OUI Spy, c’est une cartographie citoyenne de la surveillance. N’importe qui peut l’utiliser pour recenser les caméras Flock, les caméras Axon et d’autres dispositifs de vidéosurveillance automatisée présents sur son trajet. L’objectif de Colonel Panic est limpide : documenter où se trouvent ces équipements pour que chacun puisse les éviter ou les contourner en connaissance de cause.
« Vous pouvez installer WiGLE.net sur votre téléphone ou même simplement commencer à vous renseigner sur le wardriving. »
Le wardriving n’est pas une pratique marginale réservée à quelques initiés. Il suffit d’un téléphone et d’une application gratuite pour documenter l’espace radio qui vous entoure. Colonel Panic a compris que la transparence sur la surveillance passe par des outils accessibles, pas par des solutions réservées aux laboratoires.
Une caméra Flock installée au bord de la route ne prévient personne de sa présence. Elle lit les plaques, horodate les passages, alimente des bases de données. L’OUI Spy renverse ce rapport : il rend visible ce qui est conçu pour rester discret. Reste à savoir ce que chacun fait de cette visibilité.
Le Simulacra, noyer le pistage dans le bruit
À l’opposé de Rayhunter, il y a le Simulacra. Cet appareil ne détecte rien. Il fabrique du faux. Son principe tient en une image : cacher votre téléphone est quasi impossible aujourd’hui, alors il génère une multitude de faux appareils autour de vous.
Les systèmes de surveillance qui tentent de vous suivre se retrouvent submergés de données inutiles. Distinguer le vrai signal du bruit devient impossible. La collecte perd toute valeur opérationnelle.
Regard OPJ · numéro du 15 octobre 2026
Ce que j'ai décortiqué il y a deux semaines
Des années de réquisitions. Deux faits, deux remèdes. Les abonnés les ont déjà lus. Vous, pas encore.
iOS 27 neutralise votre bloqueur de pubs DNS sans vous demander votre avis
La mise à jour iOS 27 embarque un réglage appelé Connectivity Assist. Activé par défaut, il contourne les bloqueurs de publicité basés sur le DNS comme NextDNS, AdGuard ou Pi-hole.
Ce que je fais : Je désactive Connectivity Assist sur tous mes appareils iOS dès la mise à jour installée.
Amazon équipe ses livreurs de lunettes qui photographient tout
Amazon a construit des lunettes connectées avec caméras intégrées pour ses livreurs. Elles prennent des photos de tout ce que le livreur voit, y compris les personnes et les propriétés.
Ce que je fais : Je n'achète plus rien sur Amazon quand je peux l'éviter.
La lettre complète en contient trois, avec mon regard d'ancien OPJ et le détail de chaque remède.
Gratuit, sans pub, désabonnement en un clic. La version complète à 5 €/mois.
L’approche diffère de la détection. Rayhunter révèle la présence des caméras ou des stingrays. Le Simulacra attaque à la source : il rend la collecte de données sur vous inutilisable. Le code est sur GitHub, et l’idée a fait son chemin dans les communautés qui refusent le pistage permanent.
Entre les détecteurs passifs comme l’OUI Spy, les outils de détection active comme Rayhunter et les systèmes de brouillage éthique comme le Simulacra, une boîte à outils cohérente émerge. Tous ces projets sont open source et construits avec du matériel grand public.
Et en France, concrètement
| Situation | Ce que dit le droit français | Ce que ça change pour vous |
|---|---|---|
| Vous détenez un détecteur d’antennes type Rayhunter (usage passif, réception seule) | La détention d’un récepteur passif n’est pas réprimée en soi. L’article 226-15 du Code pénal vise l’interception de correspondances, pas l’écoute de signaux techniques. Un appareil qui ne fait que capter des métadonnées radio ne tombe pas sous le coup de la loi sur les interceptions de sécurité. | Posséder l’outil ne vous expose pas. C’est l’usage qui peut poser problème : scanner les abords d’une zone militaire ou d’un site sensible peut être interprété comme une tentative de repérage. |
| Vous scannez les caméras Flock dans votre quartier pour documenter leur emplacement | La captation de données techniques émises par un dispositif de surveillance ne constitue pas une interception de correspondances privées. Si la caméra filme la voie publique, la CNIL considère que les images relèvent de la vidéoprotection (Loi du 6 janvier 1978 modifiée). Documenter l’emplacement d’une caméra visible n’est pas illégal, mais photographier un dispositif dissimulé peut l’être si cela révèle un moyen de surveillance couvert par le secret de la défense nationale. | Cartographier des caméras visibles : pas de souci. Chercher activement des dispositifs cachés sur des sites protégés : vous entrez dans une zone grise que je déconseille, même en tant que simple curieux. |
| Vous utilisez un Simulacra pour générer du bruit et noyer votre téléphone dans de fausses identités radio | L’émission de signaux radio sans autorisation relève de l’ARCEP et de l’ANFR. En France, brouiller ou perturber des fréquences est une infraction (article L39-1 du Code des postes et des communications électroniques). Même si l’intention est de protéger sa vie privée, l’émission active sur des bandes de fréquences réservées peut valoir une amende, voire des poursuites pénales en cas de perturbation d’un service de secours. | Le Simulacra, c’est le genre d’outil qui passe aux États-Unis mais qui peut vous attirer des ennuis en France. L’ANFR ne rigole pas avec le spectre. À réserver à un usage purement théorique. |
| Vous faites du war driving pour recenser les réseaux et les caméras connectées de votre ville | La collecte passive de trames Wi-Fi est tolérée tant que vous ne vous connectez pas à un réseau tiers. L’accès frauduleux à un système de traitement automatisé de données (STAD) est sanctionné par l’article 323-1 du Code pénal. Si votre outil se contente de géolocaliser des BSSID, vous restez dans la documentation. Si vous tentez la moindre association, ne serait-ce que pour vérifier la marque de la caméra, vous basculez dans l’infraction. | Le war driving à la française, c’est un carnet de notes, pas un pentest. Dès que vous interagissez avec le réseau, vous êtes hors-la-loi. |
| Vous rapportez une fausse antenne (IMSI catcher) découverte avec Rayhunter aux autorités | Signaler un dispositif suspect relève de l’article 40 du Code de procédure pénale : tout citoyen qui a connaissance d’un crime ou d’un délit peut en informer le procureur. Mais en pratique, un particulier qui se présente avec des logs radio et affirme avoir détecté un IMSI catcher sera rarement pris au sérieux. Les forces de l’ordre ont leurs propres moyens techniques et une méfiance naturelle envers les « experts autoproclamés ». | Gardez vos logs, documentez proprement, et passez par un avocat ou une association de défense des libertés numériques. Un signalement brut au commissariat finira au mieux classé, au pire retourné contre vous si vous avez utilisé des outils d’émission. |
Les questions qui reviennent
Le débat dépasse largement les gadgets présentés au DEF CON. Un retour d’expérience revient avec insistance : les outils anti-surveillance ne servent à rien si les données ont déjà été aspirées en amont. Des utilisateurs racontent que les géants de la tech refusent de dire s’ils transmettront aux forces de l’ordre les historiques de localisation autour des cliniques pratiquant l’avortement, ou les historiques d’achats et de recherches en ligne. La réponse, pour beaucoup, est évidente : bien sûr qu’ils le feront.
La conclusion de ce retour de terrain est brutale : la surveillance de masse n’a pas besoin de caméras visibles ni d’antennes espionnes. Elle se nourrit des traces que vous laissez volontairement, chaque jour, dans des bases de données qui échappent totalement à votre contrôle. C’est pour ça que certains hackers présents au DEF CON martèlent que le vrai combat n’est pas technique. Il est juridique, et il se joue avant même que vous allumiez un détecteur.
Où j'ai trouvé ces chiffres
| The coolest anti ↗ |
Ce que j'ai déjà écrit là-dessus
| 12 outils pour contourner la censure |
Ce que l’école de gendarmerie m’a appris sur la contre-surveillance
En 2005, quand j’ai passé mon diplôme d’OPJ, on nous apprenait à repérer les filatures, à déceler une écoute, à vérifier qu’une ligne n’était pas sur écoute avant une opération sensible.
C’était pas de la paranoïa : c’était du protocole.
Chaque enquête un peu sérieuse commençait par une contre-mesure.
À Saint-Pierre-et-Miquelon, entre 2010 et 2013, j’ai découvert ce que ça voulait dire d’être surveillé par défaut.
Une connexion satellite pour tout l’archipel, des logs qui traînent partout, et cette impression permanente que chaque octet qui part est lu par quelqu’un d’autre avant d’arriver.
Un détecteur de fausse antenne, c’est le prolongement civil d’un réflexe qu’on m’a inculqué en école : avant de parler, vérifie que personne d’autre n’écoute.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire