
FortiClient VPN est le logiciel que votre université ou votre employeur vous demande d’installer pour accéder à distance à ses ressources internes. Contrairement aux applications grand public, il ne sert qu’à rejoindre un réseau précis et contrôlé, avec une authentification forte et une visibilité totale pour l’organisation qui le gère. Beaucoup d’étudiants et de salariés se retrouvent pourtant seuls face à cet outil technique, sans notice claire ni explication sur ce qu’il fait de leurs données.
FortiClient VPN, c’est le client développé par Fortinet, un éditeur canadien spécialisé dans la cybersécurité d’entreprise. C’est le logiciel qu’on installe sur un poste de travail pour rejoindre le réseau interne d’une organisation via un tunnel chiffré. Les universités s’en servent pour donner accès à leurs ressources documentaires à distance.
FortiClient VPN n’a rien à voir avec un VPN grand public type NordVPN ou ExpressVPN. C’est un outil professionnel qui se connecte à un serveur précis, configuré par votre employeur ou votre établissement. On ne l’achète pas pour naviguer anonymement.
On l’installe parce qu’une organisation vous le demande. Et c’est là que ça devient compliqué pour un particulier.
Ce qui sépare FortiClient d’un VPN classique
La première confusion à dissiper est de taille. Un VPN grand public vous connecte à un parc de serveurs répartis dans le monde pour masquer votre adresse IP et chiffrer votre trafic. FortiClient, lui, vise un seul point d’entrée : la passerelle VPN de l’organisation qui vous l’a fourni.
Vous n’allez pas « choisir un pays » dans FortiClient. Vous allez entrer une passerelle distante (une adresse type vpn.univ-montp3.fr ou vpn2.case.edu), un port, et un identifiant. Sans ces 3 éléments, le logiciel ne sert à rien.
Cette architecture explique aussi pourquoi la question de la vie privée se pose différemment. Un VPN d’entreprise ne promet pas l’anonymat. Il promet un accès contrôlé.
Le serveur sait qui vous êtes. C’est le principe de l’authentification.
Il faut aussi distinguer deux produits que Fortinet commercialise sous des noms proches. Le client FortiClient complet est une suite de sécurité d’extrémité (Advanced Endpoint Security) qui inclut la télémétrie, la gestion à distance et la synchronisation avec les serveurs EMS de l’entreprise. Le module FortiClient VPN, lui, se limite aux protocoles IPSec et SSL-VPN.
C’est ce module que la plupart des universités distribuent à leurs étudiants. La nuance n’est pas cosmétique : selon la version installée, les données remontées vers la console de gestion ne sont pas les mêmes.
Sur le plan technique, une différence supplémentaire mérite d’être soulignée : FortiClient masque votre adresse IP réelle et vous attribue une adresse IP virtuelle, mais uniquement dans le périmètre du tunnel vers l’organisation. Votre trafic vers le reste d’Internet ne passe pas par la passerelle, sauf si l’administrateur a configuré un routage complet. C’est une distinction fondamentale avec un VPN commercial, où tout le trafic sortant transite par le serveur VPN.
Une logique de confiance inversée
Quand vous utilisez un service VPN commercial, vous faites confiance à l’éditeur pour ne pas journaliser votre activité. Avec FortiClient, la confiance est inversée : l’organisation qui gère le serveur vous authentifie, vous trace, et applique ses propres règles de sécurité. 17 ans de gendarmerie m’ont appris une chose : tout ce qui est journalisé peut être lu.
La question n’est pas « est-ce que ça enregistre ? » mais « qui a les droits de lecture, et sous quel cadre légal ? »
Cette inversion a des conséquences concrètes. Un VPN commercial vous vend une promesse de confidentialité, parfois vérifiée par des audits indépendants. Une organisation qui déploie FortiClient vous demande au contraire d’accepter une surveillance légitime : elle doit savoir quel poste se connecte, avec quelle version du logiciel, depuis quelle adresse IP. C’est une exigence de sécurité raisonnable dans un cadre professionnel ou universitaire, mais elle n’a rien à voir avec l’anonymat.
Le maillon faible reste l’humain
Les déploiements FortiClient reposent presque toujours sur une authentification à 2 facteurs, souvent via Duo Security. C’est le point de friction numéro un. Un utilisateur qui reçoit une notification push sur son téléphone et l’approuve par réflexe, sans vérifier qu’il est bien à l’origine de la tentative, neutralise la protection.
Ce n’est pas une hypothèse théorique
C’est le type d’erreur qu’on retrouve dans la majorité des incidents de sécurité liés aux accès distants. Le chiffrement est solide, l’infrastructure aussi. Mais l’approbation aveugle d’une notification reste la porte d’entrée la plus simple.
Duo Push, en particulier, alerte immédiatement sur le téléphone si quelqu’un tente de se connecter avec vos identifiants. C’est une force, mais aussi une faiblesse : la notification arrive sans contexte suffisant pour beaucoup d’utilisateurs. « Quelqu’un essaie de se connecter » peut ressembler à « vous venez de vous connecter ». La double authentification n’est pas une assurance-vie ; c’est une couche de sécurité qui doit être comprise, bien choisie et complétée par une vigilance constante.
Installer FortiClient VPN sur Windows
L’installation est simple, à condition de partir du bon fichier. La page officielle de téléchargement de Fortinet propose les versions pour Windows, macOS, Android et iOS. Ne passez pas par un site tiers : un installateur VPN récupéré sur une plateforme inconnue est un vecteur d’infection classique.
Sur la page de téléchargement, le bouton « Download for Windows » apparaît après avoir fait défiler la liste des produits disponibles. Fortinet y regroupe aussi FortiConverter, FortiExplorer, FortiPlanner et FortiRecorder. Prenez soin de sélectionner la ligne FortiClient VPN, pas la suite complète FortiClient, sauf si votre organisation vous a explicitement demandé d’installer cette dernière.
Le piège du SmartScreen
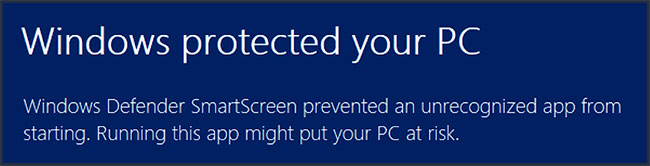
Sur Windows, l’installateur déclenche fréquemment un avertissement de Windows Defender SmartScreen. Le message indique que l’application n’est pas reconnue. C’est normal pour un logiciel d’entreprise distribué hors du Microsoft Store, mais cela impose une vérification : assurez-vous que le fichier provient bien du domaine fortinet.com avant de cliquer sur « Exécuter quand même ».
L’avertissement n’est pas une garantie de danger
C’est un signal qui devrait déclencher un contrôle, pas une panique. La différence entre un utilisateur prudent et une victime tient souvent à ce réflexe de vérification de la source.
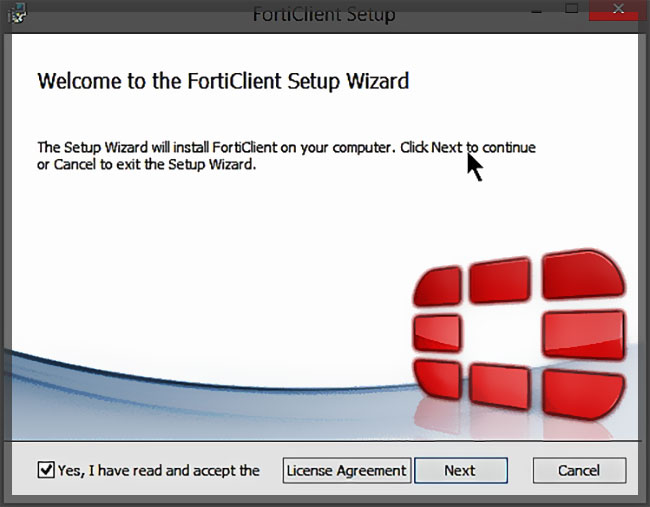
Une fois l’installateur lancé, le processus est direct : on accepte la licence, on choisit le dossier d’installation, on patiente quelques minutes. Le module VPN s’installe comme un service système. Sur les postes récents, aucun redémarrage n’est nécessaire, mais si le tunnel refuse de se monter juste après l’installation, un redémarrage règle souvent le problème.
Les étapes en environnement géré
Un VPN, c'est un tunnel chiffré entre votre appareil et internet : votre fournisseur d'accès ne voit plus ce que vous faites, et votre adresse IP réelle reste masquée.
Concrètement, ça sert à deux choses : protéger votre vie privée, et contourner les blocages géographiques (catalogues étrangers, sites inaccessibles depuis la France). Les 2 services ci-dessous sont ceux que j'utilise et recommande, selon ce que vous cherchez.
| NordVPN | ProtonVPN | |
|---|---|---|
| Idéal pour | Streaming et débit | Vie privée et open source |
| Open source | Non | Oui |
| Offre gratuite | Essai 30 jours | Oui |
- Vous voulez surtout débloquer des catalogues étrangers et garder du débit ? Partez sur NordVPN.
- La transparence du code et une version gratuite sans carte bancaire comptent plus pour vous ? ProtonVPN est le bon choix.
Les deux offrent une garantie satisfait ou remboursé de 30 jours.
Si votre organisation gère votre poste via Microsoft Endpoint Manager, l’installation passe par le Software Center. Le client VPN y apparaît comme une application disponible, parfois préconfigurée. Dans ce cas, vous n’avez rien à paramétrer : la passerelle, le port et les certificats sont déjà en place.
- Ouvrez le menu Démarrer, puis Software Center.
- Repérez l’application FortiClient dans l’onglet Applications.
- Cliquez sur Installer et patientez. Le client se configure automatiquement.
Dans un environnement géré, la configuration initiale est poussée par l’administrateur. Cela élimine les erreurs de saisie, mais cela signifie aussi que vous n’avez aucun contrôle sur les paramètres du tunnel. Si un changement de passerelle survient, il se fera sans intervention de votre part, parfois au prochain redémarrage du poste.
Configurer une connexion SSL VPN
En environnement non géré, la configuration tient à quelques champs. La passerelle distante, le port (443 ou 10443), et le certificat client réglé sur « Aucun » si l’authentification passe par un identifiant et un second facteur. Source : 0nol.com
| Paramètre | Valeur courante |
|---|---|
| Type de VPN | SSL-VPN |
| Nom de connexion | Nom libre, ex. « VPN Université » |
| Passerelle distante | Adresse fournie par l’organisation |
| Port | 443 ou 10443 |
| Certificat client | Aucun (si authentification par identifiants) |
| Authentification | Invite à la connexion |
Le port dépend du serveur. Le 443 passe la plupart des pare-feu sortants, même sur des réseaux publics restrictifs. Le 10443 sépare le trafic VPN du trafic web sur la même adresse IP.
Sur macOS, il faut activer l’extension système dans les préférences Sécurité et confidentialité. Sans cette autorisation, le tunnel ne monte pas. C’est une contrainte d’Apple, pas un défaut de Fortinet. Sur les versions récentes, l’extension apparaît dans Réglages Système > Confidentialité et sécurité > Extensions, catégorie Réseau.
→ Sur le même sujet : Télécharger des torrents protégé sans passer par un VPN
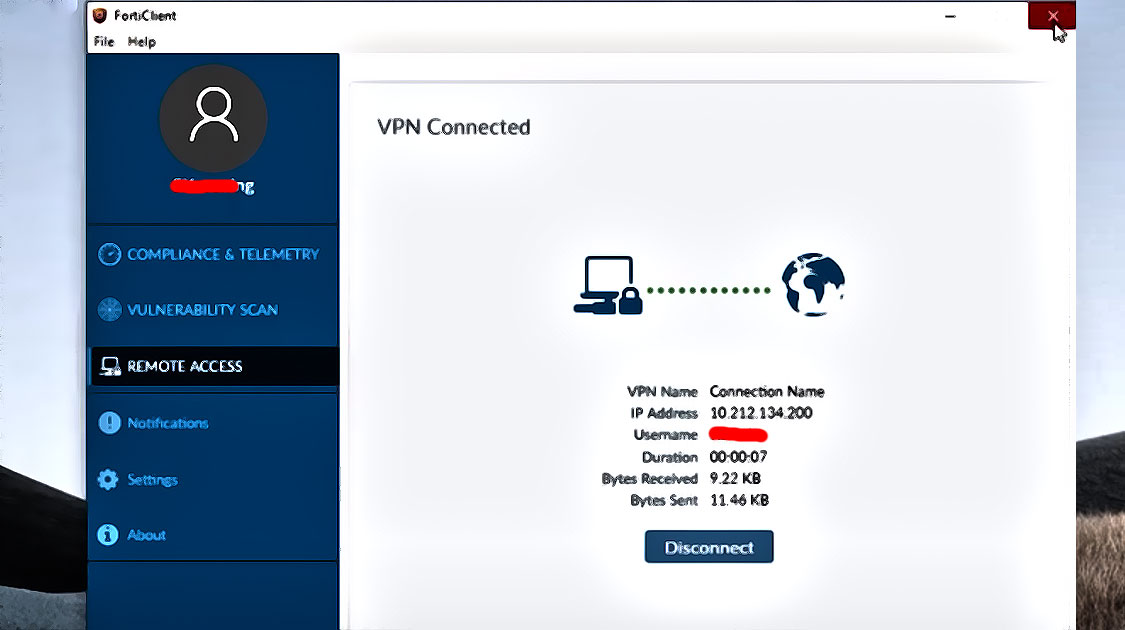
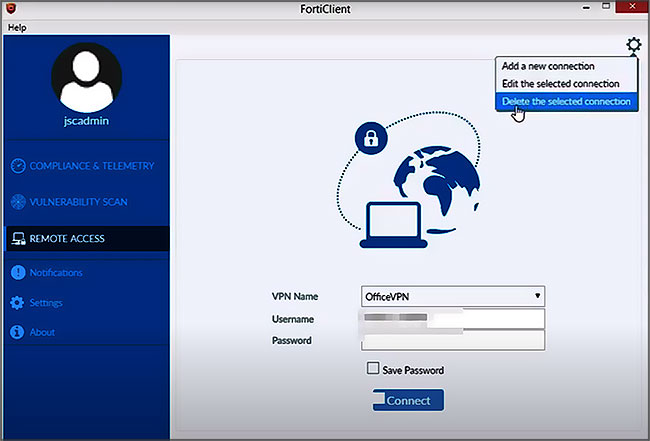
Une fois la connexion enregistrée, FortiClient garde le profil dans sa liste. Au prochain lancement, un clic sur « Connecter » suffit. Les identifiants ne sont pas conservés par défaut : vous les saisissez à chaque session.
L’authentification Duo, le vrai point de vigilance
Selon la configuration, vous recevez une notification push, un appel, ou vous utilisez un code généré par l’application mobile. Le logiciel accepte une astuce : saisir le mot de passe suivi d’une virgule et d’une commande pour forcer une méthode.
Par exemple, password123,push envoie une notification push, password123,phone déclenche un appel, et password123,sms demande un code par SMS. Si plusieurs appareils sont inscrits, un chiffre les départage : password123,phone1 vise le premier appareil.
Cette syntaxe sert quand la méthode par défaut échoue : téléphone en mode avion, notification non reçue par Duo Mobile. Elle contourne un appareil défaillant sans contacter le support. Mais le serveur Duo de l’organisation doit accepter ces commandes ; certaines institutions les désactivent.
Approuver une notification Duo sans avoir soi-même lancé la connexion est la méthode d’intrusion la plus sous-estimée. Toujours vérifier l’origine avant d’accepter.
Pourquoi c’est plus important que le chiffrement
Le tunnel SSL est robuste. La fragilité se situe à l’approbation. Un attaquant qui possède votre mot de passe n’a besoin que d’une validation involontaire pour entrer.
La double authentification bloque ce scénario. La précipitation le fait échouer.
Les fausses pages de connexion forment un autre vecteur. Un courriel d’hameçonnage imitant le portail VPN de votre université récupère votre mot de passe et le code Duo si vous les saisissez sur la page frauduleuse. La règle : privilégier une méthode résistante à l’hameçonnage sur les accès sensibles, et ne jamais approuver une notification que vous n’avez pas déclenchée.
FortiClient et les particuliers, un mariage forcé
Certains particuliers installent FortiClient parce que leur université ou leur employeur l’exige. D’autres le confondent avec un VPN de confidentialité. FortiClient ne protège pas votre vie privée sur Internet.
Vous savez déjà lequel vous correspond ? Accès direct :
Il ne masque pas votre activité au serveur auquel vous vous connectez. Il n’a pas de kill switch grand public. Il ne contourne pas les restrictions géographiques de streaming. Pour cela, il existe des services dédiés, plus simples à configurer.
Le terme « mariage forcé » n’est pas trop fort. L’utilisateur n’a pas choisi l’outil, n’en retire aucun bénéfice personnel, et subit les contraintes d’un tiers. Dans le cadre universitaire ou professionnel, ce mariage a une justification : l’accès à des ressources autrement inaccessibles.
Ce que FortiClient sait de vous
Le client remonte de la télémétrie vers la console de gestion : version du logiciel, adresse IP et MAC, statut de conformité, profil attribué. Indispensable pour un administrateur réseau. Une collecte qu’un particulier n’a aucune raison d’accepter sans contrepartie.
Dans un cadre professionnel, cette télémétrie est légitime : elle vérifie qu’un poste respecte les règles de sécurité avant de le laisser entrer sur le réseau. Dans un cadre personnel, elle ne vous apporte rien, sinon un inventaire de votre matériel sur une console qui ne vous appartient pas.
Un administrateur peut pousser des configurations, vérifier l’état des antivirus, ou révoquer un accès à distance. Le module VPN seul est moins intrusif, mais il remonte les informations de base nécessaires au tunnel.
Les alternatives pour un usage personnel
Si votre besoin est de naviguer anonymement, de sécuriser une connexion Wi-Fi publique ou d’accéder à des contenus géo-bloqués, un VPN grand public convient mieux. La différence tient en une phrase : FortiClient vous connecte à un réseau que vous connaissez, un VPN commercial vous protège sur des réseaux que vous ne connaissez pas.
- Un VPN grand public chiffre tout votre trafic vers ses propres serveurs.
- Il propose des applications pensées pour un usage quotidien.
- Il inclut généralement un kill switch et une politique de non-journalisation.
- Il ne nécessite aucune configuration de passerelle ni de port.
Pour la plupart des lecteurs de ce blog, un service comme NordVPN répond mieux au besoin de confidentialité personnelle que FortiClient. Ce n’est pas une question de qualité technique, c’est une question d’usage prévu.
Il existe des solutions intermédiaires. Certains routeurs grand public, comme les gammes Omada de TP-Link, permettent de monter un serveur SSL VPN personnel. C’est une option pour accéder à son réseau domestique à distance sans service commercial. Mais cela demande des compétences d’administration réseau que la plupart des particuliers n’ont pas envie d’acquérir.
Spécificités françaises qui font transpirer
| Situation rencontrée | Ce qui se passe vraiment | Le réflexe à avoir |
|---|---|---|
| Clavier AZERTY sous Windows configuré en QWERTY | Le mot de passe saisi dans FortiClient ne correspond pas à ce que vous croyez taper (les caractères spéciaux sont les premiers piégés). L’échec d’authentification est immédiat, et on accuse le serveur. | Vérifiez la locale Windows avant de blâmer la passerelle. Un Alt+Maj intempestif suffit à ruiner une tentative de connexion. |
| MTU trop élevé sur une box d’opérateur français | Certaines connexions passent, d’autres échouent (pages lourdes, transferts de fichiers). L’impression est celle d’un VPN instable, alors que c’est la fragmentation des paquets qui coince. | Baissez le MTU à 1400 ou moins dans les réglages réseau. C’est le correctif que personne ne documente côté français. |
| DNS internes non résolus derrière la passerelle FortiGate | Le tunnel est établi, mais les noms de machines internes restent muets. Les DNS de l’opérateur français prennent le dessus sur ceux de l’entreprise. | Forcez les DNS internes dans les paramètres de la connexion SSL VPN. Sans ça, vous naviguez à l’aveugle dans le SI. |
Ces expériences sont tirées des forums suivants
Sur macOS, l’installation ne se passe pas toujours comme prévu. Un utilisateur sous Sierra (10.12.6) a vu le programme d’installation de FortiClient VPN s’interrompre sur un « Failed to connect to the update server » après expiration du délai. Le fichier provenait pourtant du site officiel. La question posée ensuite est simple : existe-t-il une version hors ligne, un installeur complet qui ne dépende pas d’un serveur de mise à jour ? Ce cas montre que même le premier contact avec l’outil peut coincer, avant même d’avoir configuré quoi que ce soit.
Autre retour Mac intéressant : un utilisateur se demande s’il peut se passer du logiciel et utiliser les outils réseau natifs de macOS pour se connecter au VPN. Sa motivation n’est pas technique au sens strict, c’est une question de ressources : FortiClient installe un démon qui tourne en permanence, alors qu’il n’a besoin du VPN qu’une fois par mois. Il ne veut pas qu’un processus occupe de la RAM en continu. Le constat est sans appel : sans FortiClient, il n’arrive pas à établir la connexion avec les réglages natifs du système.
Sur Android, un commentaire pointe une situation plus préoccupante. Une fonctionnalité de contournement de la politique de verrouillage VPN (le NAT-T keepalive offload) a été supprimée, et la justification avancée s’appuie sur les volumes d’installation : FortiClient VPN et SmartVPN cumulent environ 4,1 millions d’installations sur Google Play, à comparer aux plus de 3 milliards d’appareils Android actifs. Le raisonnement « seulement 4 millions d’utilisateurs, donc on supprime » est jugé dangereux, comparable aux pratiques de Microsoft dans les années 2000 qui limitaient l’installation de Linux sur PC.
Enfin, une solution pragmatique revient chez les utilisateurs Linux qui doivent composer avec un environnement d’entreprise fermé. L’un d’eux explique qu’il a résolu le problème en créant une machine virtuelle Windows 10, dans laquelle il installe tout ce que son employeur impose (FortiClient, Zoom, etc.) et qui ne peut pas être installé proprement sous Linux. Aucun souci signalé depuis. C’est une approche d’isolation qui a le mérite de préserver le système hôte tout en restant compatible avec les exigences de l’entreprise.
Questions fréquentes sur FortiClient VPN
FortiClient VPN est-il gratuit pour un particulier ?
Le client FortiClient VPN est téléchargeable gratuitement sur le site de Fortinet. Mais il ne fonctionne que si vous disposez d’une passerelle VPN configurée par une organisation. Sans cela, le logiciel est inutilisable, et Fortinet destine ses versions complètes aux entreprises via des licences payantes.
Peut-on utiliser FortiClient pour accéder à Netflix depuis l’étranger ?
Non. FortiClient se connecte à un serveur précis fourni par une organisation, pas à un parc de serveurs répartis dans plusieurs pays. Il ne permet ni de choisir un pays, ni de contourner les restrictions géographiques des plateformes de streaming.
FortiClient VPN journalise-t-il mon activité ?
Le client remonte des informations de télémétrie à la console de gestion : version, adresse IP, statut de conformité. Dans un cadre professionnel, l’organisation qui gère le serveur peut consulter ces données. FortiClient n’offre pas de garantie de non-journalisation comme certains VPN grand public.
Si vous devez choisir entre FortiClient et un VPN grand public, posez-vous une seule question : qui gère le serveur auquel je me connecte ? La réponse détermine tout le reste.
Les sources derrière cet article
| Case Western Reserve University: One of the nation's best ↗ |
| How to set up a VPN with Forticlient ↗ |
Dans la même veine
| Comment installer un VPN sur un NAS Synology |
| PapaDuStream, adresse officielle 2026 et comment trouver la bonne URL |
| Installer Vstream sur Kodi sans risque en 2026 |
Quand la gendarmerie m’a appris à me méfier des accès « pratiques »
En 17 ans d’uniforme, j’ai vu passer assez de procédures pour comprendre une chose : la sécurité d’un accès ne se juge pas à sa simplicité d’installation, mais à ce qu’il laisse derrière lui. Un outil qu’on déploie sans comprendre ce qu’il collecte, c’est une porte qu’on ouvre soi-même.
À Saint-Pierre-et-Miquelon, la connexion satellite me rappelait chaque jour que la latence et l’isolement changent la façon dont on aborde le réseau. On ne clique pas pareil quand chaque octet compte.
Un VPN d’entreprise n’est pas un gadget : c’est un prolongement du réseau de quelqu’un d’autre, avec ses règles et ses angles morts.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire