
Au début de l’année dernière, le FBI a signifié à Microsoft un mandat de perquisition lui demandant de fournir les clés de restauration permettant de déverrouiller des données chiffrées stockées sur trois ordinateurs portables. La multinationale a confirmé à Forbes qu’elle fournissait effectivement les clés de récupération BitLocker si elle recevait une ordonnance judiciaire valide.
Si la récupération des clés offre un certain confort administratif, elle comporte également un risque d’accès non autorisé. L’éditeur estime que ce sont les clients qui sont les mieux placés pour décider comment gérer leurs clés. Une position qui mérite qu’on s’y attarde.
→ Dans la même thématique : Les serveurs obfusqués de ProtonVPN : Tout ce que vous devez savoir
Cette affaire soulève une question fondamentale :
- qui contrôle réellement vos données ? Microsoft
- en tant que fournisseur de la solution de chiffrement BitLocker
- joue un rôle central dans la gestion des clés de récupération.
L’entreprise a toujours affirmé que la sécurité des données de ses clients était une priorité absolue. Pourtant, la réalité des pratiques contredit souvent ces déclarations publiques.
Les révélations de l’affaire Snowden ont montré que Microsoft collaborait étroitement avec les agences de renseignement américaines, bien avant que le grand public ne prenne conscience de l’ampleur de la surveillance numérique. Cette collaboration historique jette une ombre persistante sur les déclarations de l’entreprise concernant la protection de la vie privée de ses utilisateurs.
Mise à jour août 2026 : cette affaire n’a pas été un simple fait divers. Elle a révélé une pratique systémique qui continue de structurer les rapports entre les géants de la tech et les agences de renseignement. Le débat sur la souveraineté numérique n’a jamais été aussi actuel.
Chiffrées : Pourquoi vous devriez vous soucier de vos clés BitLocker
Vous vous demandez peut-être pourquoi vous devriez vous inquiéter du fait que Microsoft ait accès à vos clés de récupération BitLocker si cela fait suite à une ordonnance judiciaire valide et que vous n’avez rien à cacher.
Eh bien, le fait que la firme de Redmond puisse accéder à votre clé de chiffrement affaiblit en réalité le chiffrement. Microsoft a besoin d’y accéder pour fonctionner, et cela change tout.
Le problème est double. D’une part, la centralisation des clés sur les serveurs de Microsoft crée un point de défaillance unique.
Si un pirate informatique parvenait à compromettre les serveurs de l’entreprise, il aurait accès à des millions de clés de récupération BitLocker, et donc à des millions de disques durs chiffrés. D’autre part, cette centralisation facilite grandement le travail des autorités, qui n’ont plus qu’à adresser une demande à Microsoft pour obtenir l’accès à vos données.
→ À découvrir également : Cryptomator, le chiffrement open source pour vos fichiers cloud
La documentation officielle de Microsoft indique d’ailleurs que si vous perdez votre clé de récupération, vous perdez définitivement l’accès à vos données chiffrées. Cette perte peut survenir si vous ne parvenez plus à accéder à votre compte Microsoft depuis un autre appareil, un scénario stressant mais bien réel.
L’ironie, c’est que cette protection censée vous sécuriser peut devenir votre pire cauchemar si vous ne gérez pas correctement vos clés.
- Le stockage de vos codes BitLocker sur les serveurs de Microsoft offre moins de sécurité.
- Cela implique un accès aux données sans restriction pour l’entreprise et les autorités.
- Les forces de l’ordre pourraient avoir accès à l’intégralité de votre disque dur.
Voilà le vrai problème. On vous vend BitLocker comme une protection inviolable, mais la clé de votre coffre-fort est copiée quelque part dans un cloud que le gouvernement peut ouvrir sur simple papier timbré. C’est comme verrouiller sa porte mais laisser le double de la clé au commissariat.
L’historique de Microsoft en matière d’accès aux données
Ce n’est pas la première fois que Microsoft a accès à des données privées chiffrées à grande échelle. L’entreprise a collaboré étroitement avec les services de renseignement américains pour permettre l’interception des communications des utilisateurs.
L’affaire Edward Snowden avait déjà révélé l’existence d’un programme de surveillance mondial. Selon les documents classifiés, la NSA affirmait avoir un accès direct, via le programme Prism, aux systèmes de nombreuses grandes entreprises Internet, notamment Microsoft, Skype, Apple, Google, Facebook et Yahoo.
L’ampleur de ce programme de surveillance est difficile à mesurer précisément. Les documents publiés par Snowden indiquaient que la NSA collectait des métadonnées téléphoniques de millions d’Américains, mais aussi des contenus de communications électroniques à l’échelle mondiale.
Cette collecte massive de données a été rendue possible grâce à la coopération volontaire des géants de la technologie, qui ont fourni aux agences de renseignement un accès direct à leurs infrastructures. Les réactions politiques après ces révélations ont été mitigées.
L’administration Obama a d’abord tenté de minimiser l’importance de ces programmes, tout en défendant leur nécessité pour la sécurité nationale. En Allemagne, les révélations ont provoqué un examen minutieux des pratiques des services de renseignement, tandis qu’au Brésil, un véritable débat politique a émergé sur la souveraineté numérique.
Pourtant, aucune réforme structurelle majeure n’a été entreprise pour limiter la surveillance de masse.
Le précédent Outlook.com et la NSA
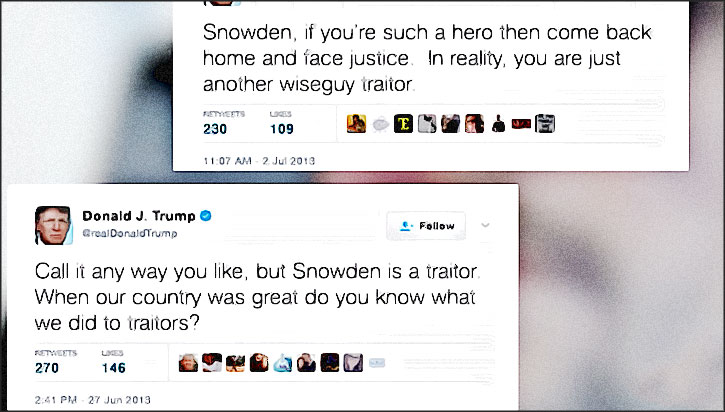
Les documents expliquent que Microsoft et le FBI avaient mis au point une solution permettant à la NSA de contourner le chiffrement des discussions sur Outlook.com. Unindiquait : « L’éditeur de Windows, en collaboration avec le FBI, a développé une capacité de collecte de données pour traiter ce problème. » article des Echos daté du 06 août 2012
Ces solutions ont été testées avec succès et mises en service le 12 décembre 2012. 2 mois plus tard, en février 2013, Microsoft a officiellement lancé le portail Outlook.com. La surveillance était intégrée dans les chats Outlook dès le départ.
Microsoft a nié ces faits, affirmant n’avoir rien à voir avec des portes dérobées sur le système de quiconque. Après cette épreuve, l’entreprise a lancé une campagne s’appuyant sur le slogan « Votre vie privée est notre priorité ». Faites ce que vous voulez de cette information.
Cette affaire illustre parfaitement la complexité des relations entre les entreprises technologiques et les gouvernements. D’un côté, Microsoft doit se conformer aux lois américaines, qui obligent les entreprises à coopérer avec les autorités dans le cadre d’enquêtes légales. De l’autre côté, l’entreprise doit maintenir la confiance de ses utilisateurs, qui sont de plus en plus sensibles aux questions de confidentialité.
Cette position inconfortable explique les dénégations répétées de Microsoft, qui affirme n’avoir jamais fourni d’accès direct à ses systèmes à la NSA. Pourtant, les documents de Snowden contredisent ces affirmations, créant un décalage persistant entre les déclarations publiques et les pratiques réelles.
Un VPN, c'est un tunnel chiffré entre votre appareil et internet : votre fournisseur d'accès ne voit plus ce que vous faites, et votre adresse IP réelle reste masquée.
Concrètement, ça sert à deux choses : protéger votre vie privée, et contourner les blocages géographiques (catalogues étrangers, sites inaccessibles depuis la France). Les 2 services ci-dessous sont ceux que j'utilise et recommande, selon ce que vous cherchez.
| NordVPN | ProtonVPN | |
|---|---|---|
| Idéal pour | Streaming et débit | Vie privée et open source |
| Open source | Non | Oui |
| Offre gratuite | Essai 30 jours | Oui |
- Vous voulez surtout débloquer des catalogues étrangers et garder du débit ? Partez sur NordVPN.
- La transparence du code et une version gratuite sans carte bancaire comptent plus pour vous ? ProtonVPN est le bon choix.
Les deux offrent une garantie satisfait ou remboursé de 30 jours.
La réaction politique après Snowden
Après toutes ces révélations sur l’existence d’un programme de surveillance de masse à l’échelle mondiale, on pourrait penser que les membres du gouvernement se seraient dit : « Nous ne devrions pas mener de surveillance de masse. C’est vraiment grave et inconstitutionnel. »
On aurait pu espérer un sursaut démocratique, un ralliement derrière Snowden. Mais ce n’est pas ce qui s’est passé. Obama a laissé entendre que les Américains se porteraient mieux s’ils n’avaient pas découvert que le gouvernement collectait d’énormes quantités de données téléphoniques et Internet.
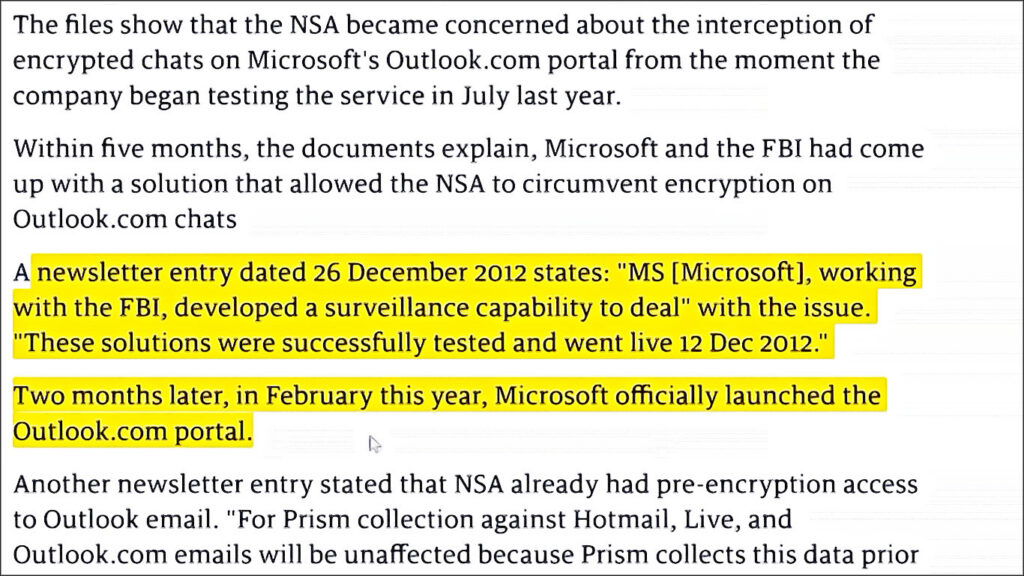
Donald Trump a également qualifié Snowden de traître, déclarant : « Quand notre country était grand, vous souvenez-vous de ce que nous faisions aux traîtres ? » Il l’a également qualifié de « petit malin ». Personne n’a vraiment tiré les leçons de cette affaire.
Cette absence de remise en question politique est préoccupante. Les révélations de Snowden ont pourtant démontré que la surveillance de masse était non seulement techniquement possible, mais qu’elle était mise en œuvre à une échelle industrielle.
Les gouvernements successifs ont préféré défendre ces programmes au nom de la sécurité nationale plutôt que de reconnaître leurs implications pour les libertés individuelles. Cette attitude a des conséquences directes sur la confiance des citoyens dans les institutions démocratiques.
Les sondages réalisés après les révélations ont montré une méfiance croissante envers les gouvernements et les grandes entreprises technologiques. Cette méfiance s’est traduite par une demande accrue de solutions de chiffrement et de protection de la vie privée, mais aussi par une certaine résignation face à l’ampleur du problème.
Le débat sur la surveillance de masse semble être devenu un sujet tabou, que les responsables politiques préfèrent éviter plutôt que d’affronter.
Ce que ça signifie pour ChatGPT et vos conversations
OpenAI entretient un partenariat étroit avec Microsoft. L’investissement est massif et les modèles OpenAI sont intégrés dans les produits Microsoft. Les données d’OpenAI sont stockées sur Azure, ce qui, d’après les documents de la NSA qui ont fuité, indique que Microsoft est peu scrupuleux avec les données des utilisateurs.
Je ne serais pas surpris si Microsoft avait déjà, ou allait avoir à l’avenir, un accès complet aux conversations de tout le monde via ChatGPT. C’est une inquiétude légitime, pas une théorie du complot.
OpenAI a récemment introduit une fonctionnalité de mémoire persistante dans ChatGPT. Cette nouvelle capacité permet à l’assistant de se souvenir de vos préférences, de vos projets ou encore de votre style de communication au fil des conversations.
Si cette fonctionnalité améliore l’expérience utilisateur, elle soulève également des questions importantes sur la conservation et l’utilisation de ces données. Dans ses conditions d’utilisation, OpenAI précise que les conversations menées sur ChatGPT peuvent être examinées par des équipes humaines à des fins d’entraînement, de sécurité et d’amélioration du service.
Ces données peuvent également servir à améliorer le système, ce qui implique une analyse potentielle de vos échanges par des tiers. La combinaison de cette mémoire persistante avec le stockage sur Azure crée un risque potentiel d’accès par des entités gouvernementales.
Est-ce que Microsoft peut lire mes conversations ChatGPT ?
Les données d’OpenAI sont stockées sur Azure, l’infrastructure cloud de Microsoft. Compte tenu de l’historique de collaboration entre Microsoft et les agences de renseignement, il est raisonnable de penser que ces conversations ne sont pas totalement à l’abri d’un accès gouvernemental.
Des alternatives concrètes pour reprendre le contrôle
Si cette histoire vous inquiète, sachez qu’il existe des solutions de chiffrement open source comme VeraCrypt qui ne dépendent pas d’un cloud centralisé. Contrairement à BitLocker, VeraCrypt vous permet de garder un contrôle total sur vos codes de chiffrement, sans qu’aucune entreprise ni aucun gouvernement ne puisse y accéder.
Si vous utilisez déjà BitLocker, vous pouvez vérifier où sont stockées vos clés de récupération. Rendez-vous dans les paramètres de chiffrement de Windows et examinez les options de sauvegarde. Si elles sont stockées sur OneDrive, vous savez maintenant que Microsoft pourrait y avoir accès sous mandat.
→ À découvrir également : Les 25 meilleurs RPG jamais réalisés
La sauvegarde de votre clé de récupération ne prend que quelques instants, mais elle peut vous éviter une perte définitive de données. Microsoft recommande d’ailleurs de sauvegarder cette clé dans plusieurs endroits sécurisés, idéalement hors ligne.
Une clé USB dédiée, rangée dans un endroit sûr, constitue une option simple et efficace. Pour les plus soucieux de leur sécurité, l’impression sur papier et le rangement dans un coffre-fort physique offrent une protection maximale contre toute intrusion numérique.
Vous savez déjà lequel vous correspond ? Accès direct :
L’important est de ne pas laisser cette clé uniquement sur les serveurs de Microsoft, car vous perdez alors le contrôle total de vos données. Prenez le temps de vérifier vos paramètres dès aujourd’hui, et si vous avez laissé vos clés sur OneDrive, copiez-les sur un support physique.
Cette simple action vous permettra de reprendre le contrôle de votre vie numérique.
Le vrai problème, c’est la propriété de vos données
Il ne s’agit pas nécessairement de se dire : « Oh, si je n’ai rien à cacher, ça ne devrait pas poser de problème, c’est dans le cadre d’une décision judiciaire valide. » Le vrai problème, c’est que vous n’avez aucun droit de propriété sur vos données.
À moins de sauvegarder vos clés BitLocker sur une clé USB, la majorité des gens vont simplement les stocker sur les serveurs de Microsoft. Ils n’y réfléchiront pas à 2 fois, et Microsoft aura alors accès à vos données si nécessaire.
D’un point de vue juridique, il n’existe aucun droit de propriété sur les données personnelles. Cette absence de cadre juridique clair crée une situation ambiguë où les entreprises technologiques peuvent utiliser vos données comme bon leur semble, dans les limites de la loi.
Certains experts plaident pour la création d’un véritable droit de propriété sur les données personnelles, qui permettrait aux individus de contrôler l’utilisation de leurs informations. D’autres mettent en garde contre cette approche, arguant qu’elle pourrait conduire à une monétisation généralisée des données personnelles, une sorte de grande braderie de la donnée au bénéfice des géants du Web.
Une fois que ces derniers auraient la possibilité d’acheter vos données, ils n’auraient plus aucune limite dans leur exploitation. Ce débat sur la propriété des données est fondamental pour l’avenir de la vie privée numérique.
→ À découvrir également : Que veulent dire sécurité, vie privée et anonymat ?
L’arnaque, ici, c’est de vous faire croire que le chiffrement vous protège alors que l’entreprise détient la clé de secours. Vous avez l’illusion de la sécurité, mais en réalité, tout dépend de la bonne volonté d’une multinationale et des pressions gouvernementales.
Comparatif des méthodes de stockage de vos clés
| Méthode de stockage | Niveau de contrôle | Risque d’accès par un tiers |
|---|---|---|
| Cloud Microsoft (OneDrive) | Faible | Élevé (Microsoft + gouvernements) |
| Clé USB ou support physique | Élevé | Faible (si bien protégé) |
| Papier (imprimé et rangé en lieu sûr) | Maximum | Très faible (hors numérique) |
| Solution open source (VeraCrypt) | Maximum | Nul (aucune dépendance externe) |
Le choix de la méthode dépend de votre niveau d’exigence. Pour la plupart des gens, une clé USB dédiée et rangée dans un tiroir fermé à clé suffit amplement. Pour les plus méfiants, le papier reste la seule solution hors de portée de toute intrusion numérique.
Il est important de noter que le choix de la méthode de stockage n’est pas exclusif. Vous pouvez parfaitement combiner plusieurs approches : conserver une copie sur un support physique pour votre usage personnel, et une autre dans un endroit sécurisé pour les situations d’urgence. L’important est de ne pas dépendre exclusivement d’une solution cloud centralisée, qui vous expose aux demandes gouvernementales et aux risques de piratage.
Quelle que soit la méthode choisie, assurez-vous de pouvoir y accéder en cas de besoin, car sans votre clé de récupération, vos données chiffrées sont définitivement perdues. Microsoft indique d’ailleurs clairement que si vous n’avez pas cette clé, vous ne pourrez pas accéder au lecteur chiffré.
Et pour protéger votre activité en ligne ?
Le chiffrement local ne couvre qu’une partie du problème. Votre activité internet transite par des serveurs, et votre fournisseur d’accès peut la voir passer. C’est là qu’un VPN prend tout son sens. Il masque votre trafic et le rend illisible pour les FAI et les gouvernements.
Si vous souhaitez renforcer votre vie privée en ligne au-delà du chiffrement local, un VPN fiable commepeut vous aider à masquer votre activité internet. C’est un complément utile, pas une solution miracle, mais chaque couche de protection compte. ProtonVPN
Il est essentiel de comprendre que la protection de votre vie privée en ligne nécessite une approche multicouche. Le chiffrement local protège vos données stockées sur votre disque dur, tandis qu’un VPN protège vos communications lorsqu’elles transitent par internet. Ces deux approches sont complémentaires et doivent être utilisées conjointement pour une protection optimale.
Le choix d’un VPN de confiance est crucial, car certains services VPN gratuits collectent et revendent les données de leurs utilisateurs, ce qui va à l’encontre du but recherché. Un VPN payant et réputé, comme ProtonVPN, offre des garanties plus solides en matière de protection de la vie privée, avec une politique stricte de non-conservation des journaux de connexion.
Est-ce qu’un VPN protège mes fichiers chiffrés ?
Non, un VPN protège votre trafic internet en le chiffrant. Il ne protège pas les fichiers stockés sur votre disque dur. Pour cela, il faut un chiffrement local comme BitLocker ou VeraCrypt. Les deux approches sont complémentaires.
BitLocker est-il inutile si Microsoft a les clés ?
BitLocker reste utile contre le vol physique de votre ordinateur. Un cambrioleur ne pourra pas accéder à vos données sans la clé. Le problème est différent : il concerne l’accès par les autorités via Microsoft, pas par un tiers malveillant.
L’affaire BitLocker n’est qu’un exemple parmi d’autres de l’espionnage généralisé et de la facilité avec laquelle les gouvernements peuvent accéder à vos données. La question n’est pas de savoir si vous avez quelque chose à cacher, mais si vous acceptez que d’autres aient un accès complet à votre vie numérique.
Prenez soin de vos données, car personne d’autre ne le fera à votre place. Vérifiez où sont stockées vos clés de récupération dès aujourd’hui, et si vous les avez laissées sur OneDrive, prenez 5 minutes pour les copier sur une clé USB. Vous dormirez mieux, et c’est un premier pas concret vers une vraie souveraineté numérique.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Ce n’est pas parce qu’ils le peuvent qu’ils doivent le faire. C’est une question morale, pas juridique. Les gens acceptent la configuration par défaut recommandée, même si cette recommandation peut provenir d’une source malveillante. Les géants de la tech abusent de la confiance des utilisateurs. Merci d’avoir abordé ce sujet !
Salutations, cher Clippy ! <3 Excellent article, comme toujours.
LUKS et Veracrypt FTW ! Merci pour cet article qui rappelle l’importance du chiffrement maîtrisé.
PRISM. Edward Snowden, vous vous souvenez ? Les leçons ne sont jamais vraiment apprises. Article nécessaire.
Microsoft le dit très clairement : vous n’êtes pas obligé de sauvegarder votre clé BitLocker dans votre compte Microsoft ! Si vous le faites, ils peuvent évidemment y accéder. Mais l’article soulève un point crucial : la confiance aveugle.
On ne devrait pas reprocher aux entreprises d’être « addictives ». Les enfants appartiennent à leurs parents et c’est à eux de contrôler le temps passé devant les écrans. La vérification de l’âge est une fausse bonne idée. Merci pour ce post.
Clippy ne t’a jamais demandé tes clés de chiffrement. Linux jusqu’au bout ! Steam rend justice au monde en propulsant Linux sur le devant de la scène avec SteamOS, la Steam Deck et bientôt trois Steam Machines. Nous sommes sur le point d’assister à une vague de conversions. Merci pour cet article éclairant !
« Secret » : en quoi est-ce un secret que Microsoft collabore avec les fédéraux ? C’était évident depuis l’instant où l’on a appris qu’ils stockaient les clés. Merci d’avoir mis ça en lumière.
Suspects : probablement tous ceux qui utilisent Windows. Ironie mise à part, merci pour cet article qui remet les choses à plat.
Si vous n’avez pas le contrôle exclusif de vos données et de vos clés de chiffrement, vous avez déjà perdu. Tellement vrai. Article indispensable.
Pour compléter : ils n’ont pas dit qu’ils activaient BitLocker automatiquement et stockaient les clés sur leurs serveurs. Surtout dans les versions Win11 Home/Pro, quand vous avez le MSA et que le TPM est disponible, ils activent BitLocker sans rien vous demander. C’est ça le vrai problème.
Tu devrais garder tes clés privées, eh bien, privées. Microsoft n’a pas à les connaître. Excellente piqûre de rappel dans cet article !
Le pire, c’est que les gens comptent sur Microsoft pour ne pas les priver de leur clé de chiffrement. Ils ont la capacité d’empêcher tout le monde d’accéder à ses données. C’est terrifiant quand on y pense. Article important !
Les gouvernements mettent TOUJOURS en place des lois faciles à rédiger et à appliquer. Et ces lois ne constituent JAMAIS la meilleure approche pour résoudre les problèmes qu’elles visent à traiter. Excellente analyse.
La règle initiale n’était-elle pas que les enfants de moins de 18 ans ne devaient pas être suivis ? Si tout le monde doit désormais s’identifier avant d’accéder à Internet, c’est exactement ce qui se passe. Belle analyse.