Apple affirme que les utilisateurs d’iPhone ont pris plus de 500 milliards de selfies Votre smartphone inscrit dans chaque photo des informations invisibles qui révèlent plus que vous ne l’imaginez. L’heure, le modèle de l’appareil, votre position GPS et votre vitesse de déplacement y sont gravés sans que vous le sachiez. Ces données, que les enquêteurs exploitent depuis des années, sont accessibles à toute application qui a accès à votre photothèque.
Chaque photo prise avec un smartphone embarque un fichier invisible de données personnelles. La date, l’heure, le modèle de l’appareil et parfois les coordonnées GPS exactes y sont inscrits sans que vous le sachiez. Voici ce que ces métadonnées photo racontent de vous, et pourquoi il faut apprendre à les lire.
Apple a annoncé un jour que les utilisateurs d’iPhone avaient pris plus de 500 milliards de selfies en une seule année. Avant de vous demander comment la firme peut sortir un chiffre aussi précis, posez-vous la question autrement. A-t-elle vraiment besoin d’ouvrir vos images pour savoir lesquelles sont des selfies ?
Comment Apple sait-il que 500 milliards de selfies ont été pris ?
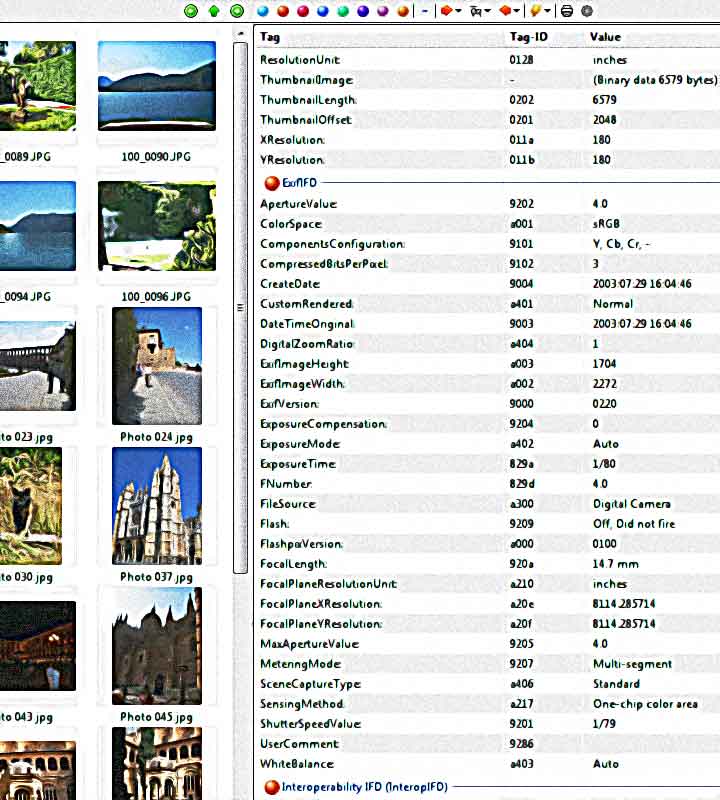
Derrière cet acronyme se cache une couche d’informations que chaque appareil photo numérique écrit dans le fichier qu’il crée. Pas besoin d’analyse d’image. L’en-tête du fichier suffit.
Après dix-sept ans d’enquêtes en gendarmerie, j’ai retenu une règle : ce qu’on ne voit pas raconte plus que ce qu’on expose. Une photo, c’est pareil. Vous regardez le visage. Le fichier, lui, regarde la caméra, l’heure du déclenchement, et souvent l’endroit où vous vous teniez.
Apple n’a donc pas besoin de trier vos clichés un par un. Le type d’appareil est inscrit dans les données. La caméra frontale laisse une signature différente de la caméra arrière. Même la rotation de l’image, propre aux selfies, figure dans le fichier.
On peut aussi prendre un selfie avec la caméra arrière, ou photographier un paysage avec la caméra avant. La corrélation n’est pas parfaite, mais elle suffit à établir une estimation statistique.
Un lecteur EXIF en ligne est-il sûr ?
Uniquement si son traitement et sa conservation sont clairs. Pour une photo privée, préférez un outil local et une copie expurgée.
Les métadonnées, des données sur vos données
Une photo contient trois familles de métadonnées. Les données EXIF décrivent la prise de vue (appareil, objectif, ouverture, vitesse, ISO, date, coordonnées GPS). Les données IPTC portent sur le contenu éditorial (légende, mots-clés, crédit, mention de copyright). Les données XMP sont le format extensible d’Adobe, qui embarque des blocs EXIF et IPTC dans un même fichier XML lisible par la plupart des logiciels.
Prenez un livre sans l’ouvrir. Vous connaissez le titre, l’auteur, la couverture, l’épaisseur. Une bibliothèque en sait plus : le genre, la date d’impression, la provenance, les ouvrages apparentés. Tout cela vient d’une base de données externe au livre.
Au début des années 90, les ordinateurs fonctionnaient selon ce principe. Un fichier musical pouvait contenir l’artiste et l’année de sortie, mais ces informations restaient dans une base séparée. On appelait déjà cela des « métadonnées » : des données qui décrivent d’autres données.
Adobe ouvre la voie en 1994
En 1994, Adobe a changé la donne. L’éditeur a publié un moyen d’intégrer ces métadonnées dans le fichier lui-même. La technologie, baptisée Extensible Metadata Platform, a ouvert son code. Elle allait inspirer d’autres normes encore utilisées aujourd’hui.
L’arrivée de la norme EXIF
Un an plus tard, en 1995, les appareils photo numériques ont commencé à écrire des informations sur leur état dans les fichiers qu’ils produisaient. La norme EXIF était née. Elle incluait notamment :
- La date et l’heure de la prise de vue.
- La marque et le modèle de l’appareil.
- La rotation de l’image.
- L’état des capteurs au moment du déclenchement.
En 1997, les choses se sont corsées
Les fichiers pouvaient désormais embarquer des coordonnées GPS, qui indiquent où la photo a été prise. Une vignette de prévisualisation était même générée pour éviter de charger le fichier complet.
Vingt-cinq ans plus tard, le mécanisme n’a pas changé. Votre smartphone Android grave toujours la géolocalisation dans le code source de chaque image, sauf si vous avez désactivé cette option.
Questions fréquentes
Quels sont les 3 types de métadonnées d’une photo ?
Les données EXIF décrivent la prise de vue, les données IPTC portent sur le contenu éditorial (légende, mots-clés, crédit), et les données XMP sont le format extensible d’Adobe qui regroupe les deux précédents.
Les métadonnées influencent-elles la qualité d’une image ?
Non. Elles décrivent la photo, elles ne modifient pas ses pixels. Une image sans métadonnées reste visuellement identique.
Peut-on supprimer définitivement les métadonnées d’une photo ?
Oui, à condition de réécrire entièrement les blocs EXIF, IPTC et XMP avec un outil dédié, puis de vérifier le résultat. Un simple export 'nettoyé' ne garantit pas que la plateforme n’a pas conservé une copie côté serveur.
Peut-on savoir où une photo a été prise sans le vouloir ?
Oui. Si la géolocalisation est activée sur votre téléphone, les coordonnées GPS sont écrites dans les métadonnées de la photo. N’importe qui récupérant le fichier original peut les lire, même si la photo ne montre aucun lieu identifiable.
Trois photos prises avec un téléphone suffisent à reconstituer un trajet, une identité technique et des habitudes de déplacement. Les métadonnées photo Android comme celles des iPhone enregistrent plus que l’image visible. L’horodatage, le modèle du smartphone, la version du système et les coordonnées GPS se logent dans chaque fichier sans que vous y pensiez.
Ce que je vais décortiquer ici repose sur l’analyse de trois clichés récupérés sur un iPhone 13 mini. La logique vaut pour n’importe quel appareil, Samsung, Google Pixel ou autre. À l'œil nu, ces images n’ont aucun lien. Elles auraient pu être téléchargées depuis Internet.
L’appareil et le système d’exploitation
L’ouverture des métadonnées EXIF en ligne change tout. Les trois photos ont été prises le 19 juillet 2026, entre 9 h 58 et 11 h 58, fuseau horaire du Pacifique. Même appareil : un iPhone 13 mini.
Source : amateurphotographerguide.com
À cette date, la version la plus récente était la 26.5.2. Trois versions de retard. Sur la première photo, l’appareil affichait une session active d’un jour, 18 heures, 35 minutes et 14 secondes.
Les horodatages progressent entre chaque prise. Le faisceau converge : un seul téléphone, sans ambiguïté.
Un système d’exploitation en retard de trois versions, c’est une porte ouverte aux failles corrigées ailleurs. La version du système dans les métadonnées devient un indice de vulnérabilité exploitable par n’importe qui.
Le GPS raconte une histoire
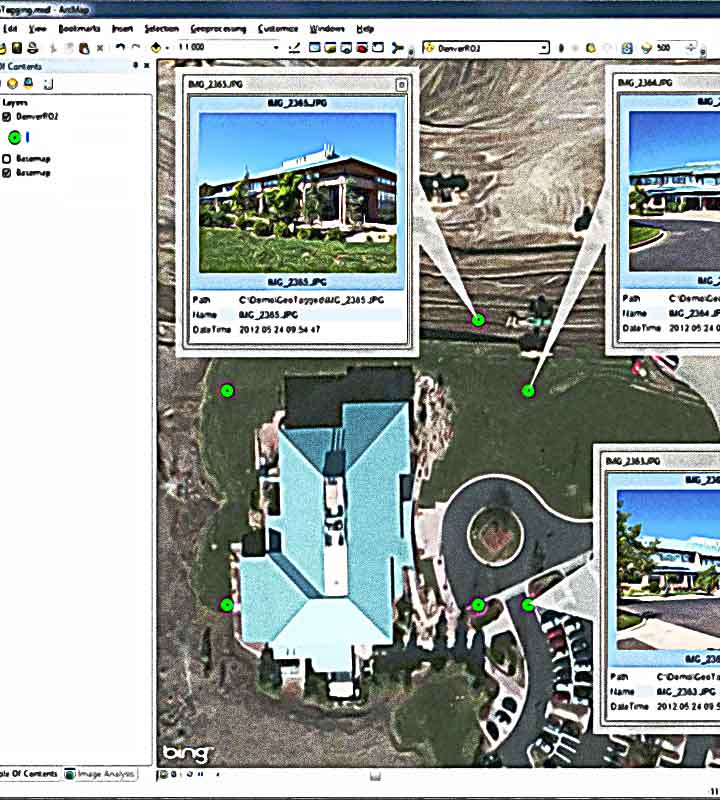
Les données de géolocalisation transforment l’exercice. La première photo a été capturée à 4,4 mètres au-dessus du niveau de la mer, orientée à 245,8 degrés par rapport au nord géographique. La deuxième indique une orientation à 308,9 degrés et un déplacement vers le nord-ouest à 1,2 kilomètre par heure. La personne marchait en déclenchant.
En reportant ces points sur une carte, le trajet se dessine : une marche vers le nord-ouest sur Saratoga Drive à San Mateo, Californie, un dimanche matin vers 10 h. Une recherche sur cette date et ce lieu renvoie vers la convention Open Sauce, un peu plus loin sur la même route.
Le site de l’événement indique une ouverture des portes à 10 h. Le point de départ probable, un hôtel partenaire à un peu plus d’un kilomètre. Google Maps confirme : l’itinéraire suggéré correspond au trajet suivi.
Les métadonnées peuvent aider à retracer votre activité, vous identifier ou définir votre profil. Trois photos non commentées ont suffi pour reconstituer un déplacement précis.
La confirmation par la troisième photo
Les métadonnées de localisation et d’heure de la troisième photo confirment la présence à Open Sauce. Le fichier indique qu’une personne figure sur l’image, avec les coordonnées de son visage dans le cadre. L’autorisation de montrer ce visage a été obtenue avant publication.
La localisation dans les métadonnées photo ne se limite pas au lieu de prise de vue. Elle inclut l’altitude, l’orientation de l’appareil, la vitesse de déplacement. De quoi reconstituer un itinéraire piéton sans témoin.
Les métadonnées prouvent-elles qu’une photo est fausse ?
Non. Les champs courants sont modifiables. Une vérification importante exige l’original, sa provenance et parfois une analyse spécialisée.
Ce que les applications peuvent consulter dans vos photos
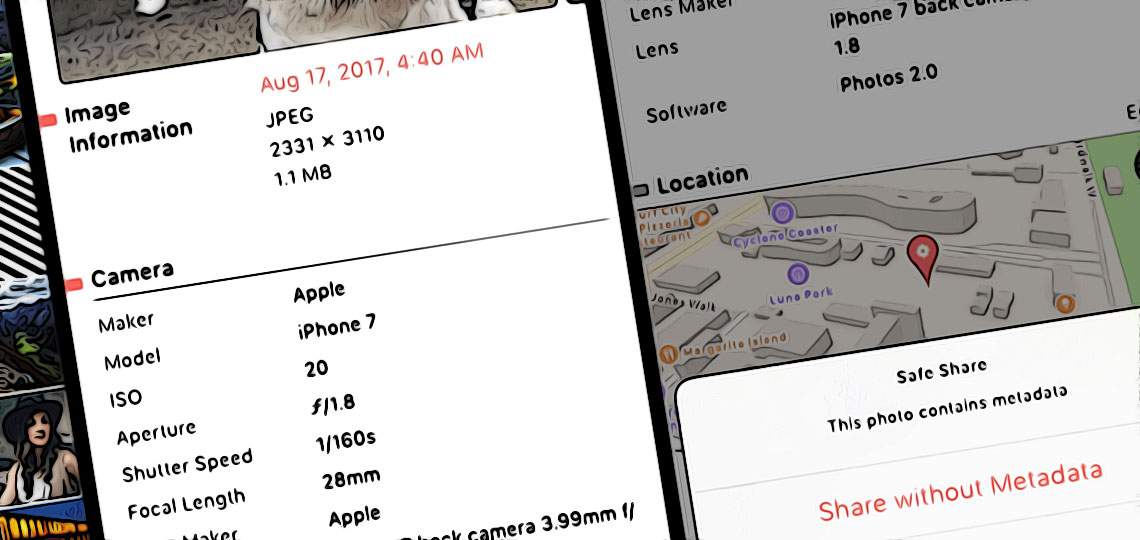
Un réflexe simple avant tout envoi : ouvrir les propriétés du fichier et vérifier la ligne GPS. Sur iPhone, Réglages > Confidentialité et sécurité > Service de localisation > Photos permet de couper l’accès à la position pour l’appareil photo. Sur Android, l’option se trouve dans les paramètres de l’application Appareil photo, sous 'Étiqueter les lieux'.
- Désactiver la géolocalisation dans l’app appareil photo.
- Retirer les métadonnées avant publication (outil dédié ou export 'sans métadonnées').
- Contrôler les droits d’accès photo par application dans les réglages système.
Quand une application demande l’accès à votre photothèque, une invite propose plusieurs niveaux. Ce que vous acceptez détermine ce qu’elle voit, analyse et exploite. La nuance est rarement expliquée clairement.
Refuser l’accès total
L’option « Ne pas autoriser » bloque tout. L’application ne consulte rien, votre bibliothèque reste inaccessible.
C’est le choix logique pour une application qui n’a aucune raison de fouiller vos images. Une lampe torche, un minuteur ou un jeu n’ont pas besoin de votre pellicule.
L’accès limité, le bon compromis
L’option « Accès limité » laisse l’application voir uniquement les photos que vous désignez. Vous gardez le contrôle, image par image.
C’est adapté si vous prévoyez d’importer quelques clichés dans l’application. Vous choisissez précisément ce qui sort de votre bibliothèque.
L’accès complet, une porte ouverte
Voici le point qu’on oublie trop souvent. Une application conçue pour partager des photos, avec un accès complet accordé, peut lire les métadonnées même si vous n’importez jamais la moindre image. Les données techniques et de localisation lui appartiennent de fait.
L’application peut analyser le contenu, croiser les informations, reconstituer vos déplacements. Le simple geste d’autorisation vaut acceptation. Personne ne vous le rappellera après coup.
Les photos téléchargées depuis Internet contiennent-elles aussi des métadonnées ?
Oui, souvent. Les fichiers récupérés en ligne conservent fréquemment leurs données EXIF d’origine, y compris le modèle d’appareil et parfois la localisation. C’est pourquoi une image anodine peut en dire long sur son auteur.
Sur un Android, le principe est identique
Les métadonnées photo smartphone Samsung ou Pixel s’affichent via les mêmes outils, et les permissions d’accès suivent la même logique. Le réflexe à adopter ne change pas selon la marque.
Avant de partager un cliché, demandez-vous ce qu’il transporte. L’image n’est que la partie visible du fichier.
L’analyse du contenu des photos, l’apprentissage automatique local
Depuis 2016, iOS et Android savent retrouver une photo à partir de ce qu’elle montre. Un visage, un chien, une plage, un document. Vous tapez « chat » dans la recherche de la galerie, et l’image sort. Cette fonction repose sur des modules locaux de vision par apprentissage automatique, embarqués directement dans le système d’exploitation.
Le point important, c’est que ces modules travaillent sur votre téléphone, pas dans un centre de données. L’analyse se déclenchait uniquement quand l’appareil était inactif et branché au chargeur, souvent la nuit. Chaque nouvelle photo ajoutée à la photothèque était passée en revue, étiquetée, indexée.
Une technologie ancienne rebaptisée
Les éditeurs ont depuis recouvert tout ça d’un mot magique : « IA ». Pratique, vendeur, vague. Pourtant, la reconnaissance d’objets dans une image ne date pas de ChatGPT. Elle s’appuie sur des réseaux de neurones convolutifs, des classifieurs d’images, des détecteurs de visages qui existent depuis des années.
Le vocabulaire a changé, pas le mécanisme. Votre téléphone ne « comprend » pas vos photos. Il leur associe des étiquettes calculées par des modèles statistiques.
Ce que les applications peuvent faire de leur côté
Les applications tierces n’ont pas accès à la base d’étiquettes construite par Apple ou Google. Celles qui obtiennent l’autorisation d’accéder à votre photothèque peuvent lancer leurs propres analyses. Elles embarquent des modules de vision très similaires et génèrent leurs propres étiquettes.
La différence gênante tient au moment de l’analyse
Là où le système attend que vous dormiez, l’application, elle, travaille pendant que vous l’utilisez. Vous faites défiler votre fil, et elle trie vos images en arrière-plan.
Cette autorisation, c’est exactement ce que demande la fenêtre contextuelle au premier lancement. Si vous accordez l’accès complet à la photothèque, l’application peut exécuter ces traitements sans que vous y repensiez.
Des exemples concrets d’applications concernées
Certaines applications étaient conçues uniquement pour gérer les photos, comme les nettoyeurs de doublons qui suppriment automatiquement les images similaires. D’autres n’avaient rien à voir avec la photo, mais tournaient en arrière-plan sans que ce soit leur fonction principale.
La seule raison pour laquelle on a pu les repérer, c’est qu’elles étaient open source et disponibles sur GitHub. Pensez maintenant à toutes les applications fermées installées sur votre téléphone. Celles qui vous font défiler du contenu à l’infini, sans réfléchir à ce que vous faites.
Les applications peuvent-elles lire les métadonnées de localisation de vos photos ?
Oui, si vous leur donnez l’accès à la photothèque. Une photo prise avec un smartphone Android ou un iPhone contient souvent les coordonnées GPS dans ses métadonnées EXIF. L’application qui parcourt vos images peut donc reconstituer vos lieux de vie, vos habitudes, vos déplacements.
Toutes les photos contiennent-elles un GPS ?
Non. Il peut être désactivé, non pris en charge, retiré lors du partage ou absent des captures d’écran et exports.
Pourquoi analyser plutôt que téléverser ?
Pourquoi ces applications se donneraient-elles tout ce mal pour analyser vos photos sur place ? Pourquoi ne pas simplement en récupérer une copie ? Elles ont un accès complet, après tout.
La réponse tient en un mot : le coût. Téléverser des milliers d’images, les stocker, les traiter sur des serveurs, cela demande des ressources colossales. Alors que faire travailler le téléphone du client ne coûte presque rien.
Le poids colossal des photos
Apple a indiqué que 500 milliards de selfies ont été pris uniquement sur iPhone en 2024. Si chaque photo pesait environ 4 mégaoctets, cela représenterait 2 millions de téraoctets. Un chiffre absurde à transporter, à héberger, à analyser.
Pour donner un ordre de grandeur, on estime que le nombre total de photos téléversées sur Facebook depuis sa création est environ la moitié du nombre de selfies pris sur iPhone en une seule année. Facebook existe depuis plus de 20 ans.
Il est matériellement impossible de téléverser autant de photos sans mobiliser un stockage démesuré, et sans que les utilisateurs s’en aperçoivent.
L’économie cachée de l’analyse locale
L’application peut simplement consulter la version locale stockée sur votre téléphone, quand bon lui semble. En faisant effectuer tout le travail par votre appareil, elle économise potentiellement des milliards de dollars en coûts de calcul et de stockage.
Analyser des quantités énormes de données répétitives pour y trouver des schémas, c’est à peu près la seule chose pour laquelle ces modèles sont réellement efficaces. Les grandes entreprises qui vivent de la publicité l’ont compris depuis longtemps.
Votre téléphone n’est pas qu’un écran. C’est aussi une machine d’analyse qui travaille gratuitement pour d’autres.
Le piège français des photos géolocalisées
| Situation | Le risque que vous ne voyez pas | Le réflexe à adopter |
|---|---|---|
| Vous vendez un canapé sur Leboncoin, photo prise dans votre salon | Les coordonnées GPS intégrées donnent votre adresse exacte à n’importe quel inconnu qui télécharge l’image (un simple clic droit suffit) | Supprimez les métadonnées avant mise en ligne, ou photographiez l’objet devant un mur neutre sans fenêtre ni repère extérieur |
| Vous publiez une photo de votre chien sur un groupe Facebook local | Les horodatages EXIF révèlent que la maison est vide tous les jours entre 8h et 19h, un détail que j’aurais exploité en enquête, et que les cambrioleurs connaissent aussi | Publiez en différé, jamais en temps réel, et désactivez la géolocalisation par défaut dans les réglages de l’appareil photo |
| Vous partagez une photo de votre enfant sur un forum comme Doctolib ou un groupe d’entraide | Sous le RGPD, une photo d’enfant est une donnée personnelle. Le parent qui la publie engage sa responsabilité, et le droit à l’image ne disparaît pas parce que c’est « un groupe privé » | Floutez les visages, retirez les métadonnées, et demandez-vous si cette photo a vraiment sa place sur une plateforme publique |
| Vous louez votre appartement sur Airbnb et postez des photos des chambres | Les photos géolocalisées permettent de croiser l’annonce avec votre résidence principale, vos absences et la valeur des biens visibles à l’écran | Photographiez en mode avion (pas de GPS), recadrez pour masquer les vues extérieures, et vérifiez les permissions de l’application avant chaque partage |
Supprimer les métadonnées ne suffit pas toujours. Les plateformes peuvent conserver une copie des données d’origine côté serveur, même après un export 'nettoyé'. La seule méthode fiable consiste à repasser le fichier par un outil qui réécrit entièrement les blocs EXIF, IPTC et XMP, puis à vérifier le résultat avec un lecteur indépendant.
Pourquoi le téléphone et Windows affichent-ils des données différentes ?
Chaque application choisit ses champs et la photothèque peut conserver des labels hors du fichier. Vérifiez qu’il s’agit de la même copie.
Le cas Meta
Le cadre juridique français mérite d’être posé. Les métadonnées EXIF peuvent contenir des données personnelles au sens du RGPD (localisation, identifiant d’appareil), et leur traitement par une plateforme doit reposer sur une base légale. La CNIL recommande de limiter la collecte au strict nécessaire et d’informer l’utilisateur. Ce texte est fourni à titre informatif et ne constitue pas un conseil juridique.
Meta n’héberge pas que vos souvenirs. L’entreprise a lancé des lunettes connectées avec caméras. Objectif : reconnaître les visages croisés dans la rue et retrouver le compte Instagram de la personne.
Le projet a fait du bruit. Il repose sur un scan facial en continu, sans consentement des passants filmés.
La paire de lunettes importe peu. Ce qu’elle dit de la philosophie de Meta sur vos images, oui. On vous vend un accessoire « cool ».
La finalité : enrichir une base de données de visages. 17 ans de gendarmerie m’ont appris à me méfier des outils présentés comme anodins. Celui-là ne l’est pas.
Une politique de confidentialité qui laisse peu de place au doute.
La politique de confidentialité d’Instagram l’indique noir sur blanc. L’application peut accéder à votre pellicule et aux métadonnées de vos photos, puis exploiter ces données pour ce qu’elle juge utile, publicité comprise. Ce n’est pas une interprétation. C’est écrit.
Si vous donnez à Instagram l’autorisation d’accéder à vos photos, vous ouvrez la porte à plus qu’un affichage de vignettes. Vous confiez la localisation, la date, le modèle de l’appareil, parfois des données techniques inattendues. Meta ne précise jamais qu’elle s’interdit un usage commercial.
Le flou du closed source
Personne hors de Meta ne peut affirmer comment l’entreprise analyse les métadonnées photo en ligne. Le code est fermé. Les algorithmes restent secrets. Ce qui est documenté, c’est la permission que vous accordez, pas la limite de son exploitation.
Un service closed source avec une autorisation complète peut techniquement faire ce qu’il veut. Croiser vos photos avec votre historique de navigation, affiner votre profil publicitaire, entraîner des modèles de reconnaissance. Possible ne veut pas dire systématique. L’absence de preuve ne vaut pas preuve d’innocence.
Instagram lit-il automatiquement les métadonnées de mes photos ?
Si l’application a l’autorisation d’accéder à votre pellicule, elle peut techniquement lire les données associées aux fichiers, y compris la localisation et la date. Rien n’indique qu’elle le fasse pour chaque image, mais sa politique de confidentialité ne l’exclut pas.
Les lunettes connectées de Meta identifient-elles les visages ?
Les premières versions présentaient une fonction de reconnaissance faciale destinée à retrouver des comptes Instagram. Le projet a suscité de vives critiques sur la collecte de données biométriques sans consentement des personnes filmées.
Ce qui a servi de base
| researchgate.net ↗ |
| researchguides.library.syr.edu ↗ |
À lire juste après
| 3 idées de contenus gratuits pour créer votre site |
| Adapter son blog à la lecture sur Smartphone |
Ce que la gendarmerie m’a appris sur les photos que vous croyez anonymes
En 2007, pendant mon stage d’auditions de mineurs victimes, j’ai vu un dossier où une simple photo publiée sur un forum avait suffi à localiser une famille en moins de 48 heures.
Pas besoin de piratage, pas besoin de logiciel exotique : les données étaient dans le fichier, visibles par n’importe qui savait où regarder.
Quand j’étais en poste à Saint-Pierre-et-Miquelon, l’isolement numérique par satellite rendait chaque octet précieux. On apprenait à lire ce que les gens ne croyaient pas montrer.
Une photo, c’est rarement juste une image. C’est un procès-verbal qui s’ignore.
Sur une photo, je regarde d’abord ce qui n’est pas cadré. C’est là que se trouve ce qu’on n’a pas voulu montrer.