Chaque caractère ajouté multiplie le nombre de combinaisons. Un mot de passe de 8 caractères, même avec des symboles, plafonne à 6,6 quadrillions de combinaisons. Passez à 16 caractères, même en minuscules, et le chiffre explose.
Les attaques par force brute cassent un mot de passe court en quelques secondes. Un mot de passe long exige des mois de calcul, même avec une ferme de GPU.
La longueur écrase la complexité, statistiquement
| NordVPN | ProtonVPN | |
|---|---|---|
| Idéal pour | Streaming et débit | Vie privée et open source |
| Open source | Non | Oui |
| Offre gratuite | Essai 30 jours | Oui |
L’ordre de grandeur suffit : chaque caractère ajouté peut multiplier par plusieurs dizaines le temps nécessaire à une attaque par force brute. Passer de 8 à 12 caractères ne rend pas le cassage 4 fois plus long, mais des millions de fois plus long. Cette progression exponentielle échappe à l’intuition.
Ouest-France le rappelle dans son guide des raccourcis clavier : insérer des symboles comme !, @, # ou $ réduit le risque de piratage, mais uniquement si la longueur suit. Un symbole sur un mot de passe de 8 caractères, c’est un pansement sur une jambe de bois.
Ce que les recommandations officielles ne vous disent pas
Le ministère de l’Économie préconise quatre types de caractères : majuscules, minuscules, chiffres et signes de ponctuation. C’est un point de départ. Ce conseil seul ne suffit plus en 2026. Source : panicvault.org
La vraie faille, celle que les recommandations techniques ne comblent pas, c’est la réutilisation. Un mot de passe complexe, utilisé sur trois comptes, devient 3 fois plus vulnérable. Une base de données fuite, et vos trois comptes tombent en même temps.
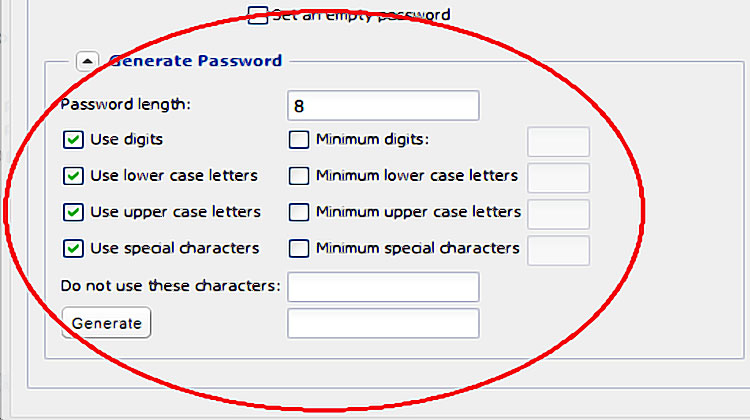
Le problème n’est pas la mémoire humaine, c’est le système. On demande aux utilisateurs de retenir des dizaines de mots de passe uniques et complexes, sans outil pour le faire. D’où le post-it sous le clavier, le fichier Excel sur le bureau, ou le « NomChien+AnnéeNaissance ». Ces réflexes ne sont pas de la négligence : ce sont des adaptations à une exigence irréaliste.
J’ai vu ce scénario des dizaines de fois pendant mes années en gendarmerie. Les victimes d’usurpation d’identité n’avaient pas des mots de passe faibles. Elles avaient un mot de passe fort, répété partout.
Le maillon faible, c’est rarement le symbole manquant. C’est l’habitude.
Les caractères piégés à éviter
Certains symboles posent des problèmes sur des systèmes spécifiques. Les chevrons < et > sont autorisés sur la plupart des plateformes, mais ils peuvent interférer avec des formulaires web mal codés ou des scripts de connexion automatisés.
Les espaces, en début ou en fin de mot de passe, passent souvent inaperçus. Vous tapez un espace accidentel, le site l’accepte, et la connexion échoue le lendemain. Ce détail transforme un bon mot de passe en cauchemar silencieux.
Même problème avec les lettres accentuées. Un é tapé sur un clavier AZERTY français peut devenir un caractère illisible sur un système configuré en anglais. Vous voyagez, vous changez d’appareil, et votre mot de passe devient inutilisable alors qu’il est correct.
Dans le domaine des URL et des formulaires web, certains symboles comme le point-virgule ou le dièse peuvent couper le parcours d’un robot d’exploration sans avertir, et provoquer des erreurs silencieuses dans les scripts de connexion automatisés.
Le backslash, omniprésent dans les séquences d’échappement (\n, \t), est un autre piège : mal interprété par un parseur JSON ou une regex, il peut corrompre la chaîne du mot de passe sans que l’utilisateur s’en aperçoive. En cas de doute, limitez-vous aux caractères alphanumériques et à une poignée de symboles universellement reconnus comme sûrs.
La phrase secrète, plus fiable que les substitutions
Remplacer « a » par « @ » ou « s » par « $ » est un réflexe daté. Les attaquants connaissent ces correspondances. Un outil de cracking moderne teste automatiquement « m@ison » quand il rencontre « maison » dans un dictionnaire.
La phrase secrète est plus efficace. Prenez une phrase que vous seul connaissez, gardez les premières lettres de chaque mot, et ajoutez un chiffre ou un symbole à un endroit logique pour vous. Vous obtenez un mot de passe long, unique et mémorisable sans effort.
Wikipedia précise qu’une phrase de passe contient souvent des suites de mots qui ressemblent à une phrase, contrairement au mot de passe classique qui se limite à une chaîne courte. Cette structure en fait un outil mnémotechnique naturel : votre cerveau retient mieux une suite de mots ayant du sens qu’une séquence aléatoire.
Un exemple : « Mon premier chat s’appelait Tigrou en 2005 » devient MpcsaTe2005. Ajoutez un symbole à un endroit qui fait sens pour vous, et vous avez un mot de passe qui résiste aux attaques par dictionnaire comme aux substitutions automatisées.
La variante recommandée consiste à choisir quelques mots au hasard, par exemple « arbre chaussure facile radiateur », et à les assembler. C’est plus long qu’un mot de passe traditionnel, mais plus facile à mémoriser, et robuste face aux outils de cracking.
Les gestionnaires de mots de passe changent la donne
Retenir 50 mots de passe uniques et complexes est impossible. C’est pour ça que les gestionnaires de mots de passe existent. Ils génèrent, stockent et remplissent automatiquement des mots de passe aléatoires de 20 caractères.
Si vous utilisez encore le même mot de passe partout « parce que c’est plus simple », un gestionnaire est la première chose à mettre en place. Le gain de sécurité est immédiat, et l’effort mental disparaît. Vous ne retenez plus qu’un seul mot de passe : celui du gestionnaire.
Pour choisir un outil fiable, vérifiez 3 points : le chiffrement de bout en bout, l’audit de sécurité indépendant, et la politique de récupération de compte. Un gestionnaire qui peut réinitialiser votre mot de passe maître sans votre accord n’en est pas un.
Autre avantage : la plupart des gestionnaires permettent d’exporter vos mots de passe vers un autre logiciel, ce qui facilite la migration si vous changez d’outil. Et contrairement à une idée reçue, ils ne sont pas condamnés par les passkeys. Ils évoluent, s’adaptent, et deviennent des coffres-forts numériques complets, capables de gérer les mots de passe classiques comme les clés d’authentification sans mot de passe.
Ce qu’on devrait enseigner à la place des symboles
Les formations sur les mots de passe insistent sur les caractères spéciaux, pas sur les comportements. Le risque n’est pas un mot de passe sans dièse. C’est un mot de passe réutilisé, partagé, stocké dans un fichier non chiffré, ou enregistré dans le navigateur d’un ordinateur partagé.
Voici les erreurs qui coûtent plus cher qu’un mot de passe faible :
- Réutiliser le même mot de passe sur plusieurs comptes sensibles.
- Stocker ses mots de passe dans un fichier texte non protégé.
- Partager un mot de passe par message ou par email.
- Laisser son navigateur mémoriser les mots de passe sur un poste partagé.
- Ignorer les alertes de fuite de données de ses services en ligne.
- Répondre aux questions de récupération dont les réponses sont trouvables sur les réseaux sociaux.
Un mot de passe fort, c’est un mot de passe que vous êtes le seul à connaître, que vous n’utilisez qu’une fois, et que vous pouvez changer sans douleur. Le symbole n’est qu’un ingrédient.
Les recommandations officielles sur la marche quotidienne parlent de régularité et de modération, 2 critères qui n’ont pas besoin d’un chronomètre. Même logique pour les mots de passe : la régularité des bonnes pratiques et la modération dans la complexité valent mieux qu’un excès de symboles.
L’authentification multifacteur, votre meilleure alliée
Même le meilleur mot de passe peut fuiter. L’authentification multifacteur (MFA) est devenue indispensable sur les comptes sensibles :
- banque
- réseaux
- sociaux
- services
- cloud.
Avec le MFA, un attaquant qui possède votre mot de passe ne peut pas se connecter sans le second facteur (code temporaire, clé physique, notification sur votre téléphone). Cette protection transforme une fuite de mot de passe en incident sans conséquence.
Activez-le partout où c’est possible, en priorité sur votre boîte mail principale. Si un attaquant prend le contrôle de votre email, il peut réinitialiser tous vos autres mots de passe. Votre boîte mail est la clé de voûte de votre sécurité numérique.
Le MFA n’est pas réservé aux paranoïaques : c’est la seule parade contre le vol de mot de passe à grande échelle. Quand une base de données fuite, des millions de couples email/mot de passe se retrouvent en vente sur le dark web. Sans MFA, chacun de ces comptes est accessible.
Avec MFA, ces identifiants ne valent plus rien pour l’attaquant. C’est la différence entre une serrure crochetée et une porte blindée.
Questions fréquentes
Un mot de passe de 12 caractères sans symbole est-il plus sûr qu’un mot de passe de 8 caractères avec symboles ?
Oui, dans la grande majorité des cas. La longueur apporte plus de combinaisons possibles que l’ajout de symboles sur un mot de passe court. Un mot de passe de 12 caractères minuscules offre déjà une résistance considérable aux attaques par force brute.
Le problème des questions de récupération
Votre mot de passe peut être irréprochable. Si votre question de récupération est « nom de jeune fille de votre mère » et que la réponse figure sur votre profil Facebook, le système est cassé. Les questions de récupération sont une porte dérobée que beaucoup de sites laissent ouverte.
La parade est simple : répondez faux. Le nom de jeune fille de votre mère devient « pizza ananas 42 ». Une réponse inventée, que vous stockez dans votre gestionnaire de mots de passe, est incassable par un attaquant qui fouille vos réseaux sociaux.
Cette astuce contredit l’instinct naturel de répondre honnêtement. C’est ce qui la rend efficace. Les attaquants comptent sur votre honnêteté. Refusez-la.
Le raisonnement s’applique aussi aux questions de sécurité posées par téléphone ou par chat avec un support client. Si un service vous demande votre date de naissance ou le nom de votre premier animal pour vérifier votre identité, donnez une réponse cohérente mais fausse, et notez-la dans votre gestionnaire. Même principe que pour les mots de passe : l’unicité et l’imprévisibilité priment sur la vérité.
Les mots de passe des enfants et des ados
Les plus jeunes sont les plus exposés, parce qu’ils réutilisent des mots de passe simples sur des jeux, des réseaux sociaux et des services scolaires. Un compte de jeu vidéo piraté semble anodin, mais il peut servir de point d’entrée vers l’email familial.
Apprendre à un adolescent à utiliser un gestionnaire de mots de passe, c’est lui donner un réflexe qui le protégera toute sa vie. C’est aussi simple que de lui apprendre à verrouiller son téléphone. Le plus tôt est le mieux.
Et si vous gérez les comptes de vos enfants, ne réutilisez jamais un de vos mots de passe pour leur compte. Un compte enfant compromis ne doit jamais mettre en danger le compte parent.
Les adolescents partagent aussi leurs mots de passe avec des amis, par confiance ou par commodité. Le danger n’est pas la malveillance de l’ami, mais la cascade de compromissions qui s’ensuit : un téléphone volé, un compte piraté chez l’ami, et c’est toute la chaîne qui tombe. La règle d’or à transmettre : un mot de passe, c’est comme une brosse à dents. Ça ne se prête pas.
Caractères spéciaux sur AZERTY français
Pourquoi les sites français rejettent-ils parfois les accents dans les mots de passe ?
La plupart des services français (La Poste, Ameli, impots.gouv.fr) utilisent des systèmes de vérification qui normalisent les caractères avant comparaison. Un « é » peut être stocké différemment selon l’encodage (UTF-8, ISO-8859-1). Résultat : votre mot de passe avec accent fonctionne à la création, puis échoue à la connexion suivante. Évitez les accents, même si le site les accepte au départ.
Ce que je retiens de mes années d’enquêtes
Pendant mes années en gendarmerie, j’ai traité des affaires où des comptes bancaires avaient été vidés, des identités usurpées, des vies numériques retournées. Dans presque tous les cas, la faille initiale n’était pas un algorithme de chiffrement. C’était un mot de passe réutilisé, une question de récupération trop honnête, ou un mot de passe noté dans un carnet volé.
Les victimes n’étaient pas négligentes. Elles appliquaient des conseils obsolètes. Elles pensaient qu’un point d’exclamation et un chiffre suffisaient. Personne ne leur avait expliqué que la longueur, l’unicité et le MFA comptent davantage.
La sécurité d’un mot de passe n’est pas une question de symboles. C’est une question de méthode. Et la méthode, contrairement aux symboles, ne s’improvise pas.
La prochaine fois qu’un site vous impose un caractère spécial « entre la deuxième et la sixième position », souriez. Ce site applique des règles conçues pour des machines, pas pour des humains. Votre vraie sécurité se joue ailleurs : dans la longueur de vos mots de passe, leur unicité, et le gestionnaire qui les retient à votre place.
Preuves et références
| NIST ↗ |
D’autres articles sur le sujet
| Voici pourquoi vos mots de passe devraient contenir au moins 12 caractères |
Ce que la gendarmerie m’a appris sur les mots de passe des autres
Quand on est OPJ, on ne choisit pas les mots de passe qu’on croise. On les découvre, souvent écrits sur un post-it collé à l’écran, parfois dans un carnet qui traîne dans un tiroir.
J’ai passé des années à constater que les gens protègent leurs comptes comme ils fermeraient leur porte avec un élastique. Pas par bêtise, mais parce que personne ne leur a expliqué ce qu’était une vraie menace.
La sécurité ne dépend pas de la complexité qu’on exige, mais de la simplicité qu’on comprend.