
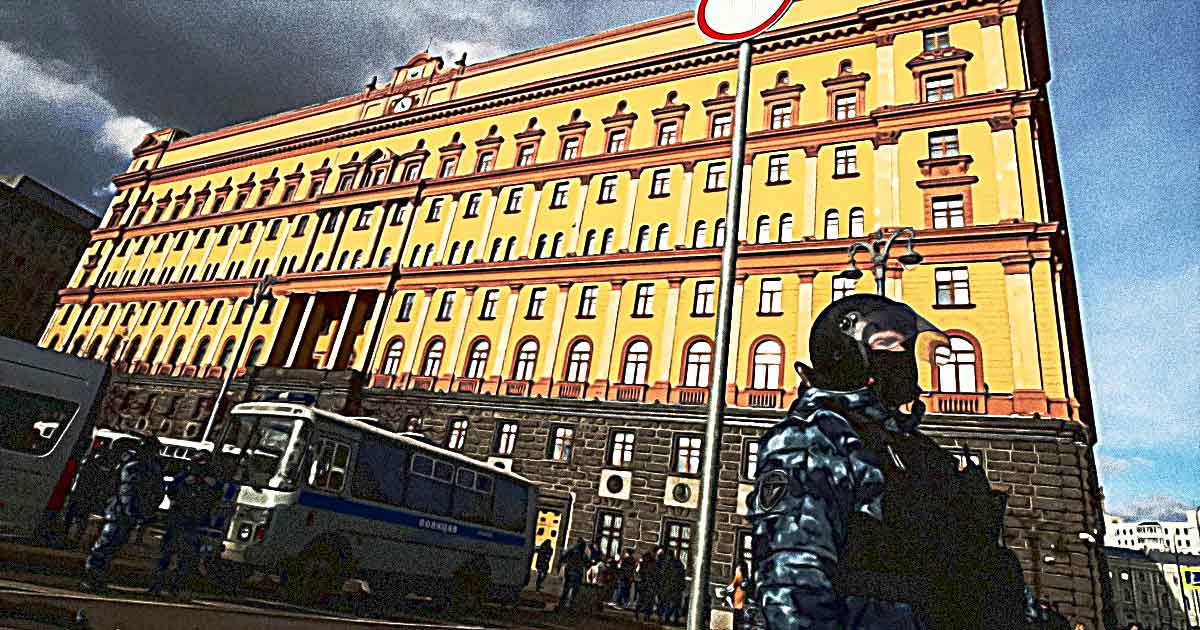
Le FSB dispose depuis plus de 30 ans d’un accès direct et permanent aux communications des Russes. Derrière l’acronyme SORM se cache un système d’espionnage légal. Il oblige chaque opérateur télécom, chaque FAI et bientôt chaque banque ou plateforme crypto à installer une « boîte noire » reliée en temps réel aux services de renseignement. Ce qui ressemble à une mesure technique prolonge une tradition russe d’écoute étatique vieille d’un siècle.
La surveillance étatique des communications en Russie repose sur cet acronyme. Derrière lui se cache une industrie de plusieurs milliards de dollars qui a câblé chaque opérateur mobile et chaque fournisseur d’accès Internet. D’ici 2026, elle s’étendra aux banques, aux compagnies d’assurance, aux plateformes d’échange de cryptomonnaies et aux jeux vidéo.
Ce dispositif ne date pas d’hier. Démonter le SORM pièce par pièce demande de revenir à ses racines : l’écoute téléphonique en Russie a plus d’un siècle.
Le SORM, c’est le dispositif russe d’interception légale des communications. Chaque opérateur télécom et chaque fournisseur d’accès doit installer une « boîte noire » directement reliée au FSB, qui copie le trafic sans que l’opérateur sache ce qui est surveillé. Vos appels, vos SMS et votre navigation deviennent accessibles aux services de renseignement.
En Russie, tout le monde plaisante sur le « camarade major », cet agent du FSB invisible qui soupirerait devant votre historique de navigation à 3 h du matin. La réalité technique est moins folklorique, mais autrement plus efficace. Les services spéciaux russes peuvent lire vos conversations Telegram et WhatsApp, écouter vos appels et voir ce que vous tapez dans Google.
L’écoute téléphonique, une tradition centenaire
Le SORM n’est pas né avec Internet. Le régime soviétique pratiquait déjà l’interception des communications, et le cadre juridique actuel hérite de cette continuité. La différence tient à l’échelle et à l’automatisation.
Beaucoup imaginent un bunker secret sous la Loubianka où des milliers de personnes portent des casques pour suivre les conversations de 140 millions de Russes. En pratique, tout fonctionne autrement. Le SORM est une industrie de ministères fermés, de producteurs de matériel et de logiciels qui couvre tous les réseaux de communication du pays, sauf le télégraphe à l’ancienne.
Les opérateurs russes conservent les enregistrements audio des appels pendant 6 mois, dans un codec sans perte. Les journaux d’appels détaillés, eux, restent stockés 3 ans.
Cette tradition est apparue avant Internet et avant l’URSS. Le premier équipement d’écoute téléphonique secrète en Russie a été installé en 1913, dans le bâtiment de la quatrième Douma d’État à Saint-Pétersbourg. Les députés ont été écoutés dès qu’ils ont eu le téléphone entre les mains.
À l’époque soviétique, le sujet restait classifié. Il est revenu dans la sphère publique en 1992 avec l’ordonnance n° 226. Ce texte obligeait le personnel des communications à fournir des locaux et des équipements pour les activités d’enquête opérationnelle du ministère russe de la Sécurité.
Depuis le milieu des années 1990, le système a évolué à travers trois générations. Chacune a élargi le périmètre de ce que l’État peut capter.
Les trois générations du système
- SORM-1 : la surveillance des lignes téléphoniques fixes et mobiles.
- SORM-2 : l’interception des communications Internet, y compris les e-mails et la navigation.
- SORM-3 : la collecte massive et le stockage longue durée des métadonnées et des contenus.
Cette progression suit l’évolution des usages numériques des Russes. Chaque version a renforcé l’emprise du FSB sur les infrastructures du pays.
Le FSB, service de renseignement chargé de la sécurité intérieure, utilise le SORM pour écouter les conversations téléphoniques et intercepter les e-mails, les messages et les communications en ligne. Le système a servi par le passé à traquer les adversaires du Kremlin.
L’historique du dispositif montre une méthode constante. L’État ne demande jamais l’autorisation d’écouter. Il impose aux opérateurs d’installer le matériel, puis il s’en sert.
Questions fréquentes
Le SORM est-il légal en Russie ?
Oui, il est encadré par la loi russe et les opérateurs ont l’obligation légale d’y coopérer. La légalité interne ne dit rien de sa conformité aux standards internationaux de protection des données.
Yandex Mail est-il également surveillé par les autorités russes ?
Oui. Le FSB n’a pas besoin de payer pour espionner ces communications, car cela fait partie d’une surveillance généralisée en Russie depuis plus de 15 ans. Dans le système en place, ce sont les fournisseurs d’accès à Internet qui achètent eux-mêmes le matériel nécessaire à l’interception.
Le premier équipement de 1913 n’était qu’un micro posé dans une salle de réunion. Un siècle plus tard, la logique reste identique : celui qui contrôle le tuyau contrôle la conversation.
SORM-1 désigne le premier étage du dispositif russe d’interception légale, opérationnel dès 1996 pour capter les conversations téléphoniques fixes et mobiles ainsi que les SMS. Conçu dans les années 1980, ce module transforme chaque central téléphonique en point d’écoute permanent. Il ne se voit pas, ne s’entend pas, et ne prévient jamais la personne surveillée.
Le principe tient en une phrase : le central téléphonique intègre une fonction d’écoute de série. Une extension logicielle et matérielle, ajoutée à l’infrastructure existante, duplique le flux audio vers un système de stockage dédié.
Un répartiteur qui obéit au FSB
Visualisez le central téléphonique d’un opérateur russe. C’est un répartiteur numérique qui connecte votre ligne à celle de votre correspondant. À l’intérieur, un « répartiteur » invisible est intégré dès l’usine. Quand un agent du FSB saisit votre numéro dans une console spéciale, le central le branche comme troisième auditeur.
Aucun clic, aucune interférence. Aucun voyant ne s’allume sur le combiné. La conversation continue, pendant que l’enregistrement tourne.
La communication cellulaire en Russie ne bénéficie d’aucune protection face aux services de renseignement. Toute conversation peut être écoutée. Les SMS subissent le même sort : ils sont interceptés et archivés comme la voix.
Personne n’écoute tout, mais tout peut être écouté
Une objection revient souvent : le FSB ne peut pas affecter un agent à chaque appel passé dans le pays. C’est vrai. L’écoute humaine en temps réel reste réservée aux cibles prioritaires.
Mais un réseau neuronal, lui, ne dort pas. La reconnaissance vocale transforme déjà les appels en texte dans de nombreux centres d’appels russes, qui analysent toutes les conversations clients. Appliquer ce traitement à l’ensemble du trafic téléphonique n’est plus une question technique.
C’est une question de capacité de calcul et de volonté politique. Sur ces 2 points, la Russie a tranché depuis longtemps.
Le stockage, angle mort du dispositif
La surveillance ne repose pas sur une armée d’analystes humains. Elle s’appuie sur l’automatisation de la captation, du stockage et de l’analyse. Le goulot d’étranglement n’est plus l’écoute, mais l’exploitation des données.
Présenter le SORM-1 comme une simple « écoute téléphonique » rate l’essentiel. Ce n’est pas un micro posé sur une ligne. C’est une photocopieuse branchée en permanence sur le réseau téléphonique national.
Ce que le SORM-1 annonçait déjà
Le SORM-1 a posé un précédent qui dépasse le téléphone. Il a habitué les opérateurs à intégrer la surveillance dans leurs équipements dès la conception. Il a normalisé l’idée que le FSB n’a pas besoin de mandat pour accéder au réseau.
Quand les Russes ont migré vers Internet, le même principe a été transposé au trafic numérique. Le SORM-1 n’était que la première brique d’un édifice qui allait devenir SORM-3, la machine à remonter le temps qui enregistre des éléments compromettants sur chaque citoyen, au cas où.
SORM-3 désigne la troisième génération du système russe d’interception légale, celle qui a transformé l’écoute ciblée en collecte massive des métadonnées et du trafic internet. La loi Yarovaya de 2016 a donné à ce dispositif sa base légale en imposant aux opérateurs de conserver les communications de leurs abonnés pendant des durées précises. Source : en.wikipedia.org
Avant cette rupture, SORM fonctionnait comme une canne à pêche. Un suspect apparaissait, une autorisation était délivrée, et l’on activait l’enregistrement sur sa ligne. Le reste du réseau continuait de vivre sans être inquiété. La logique a changé quand les fournisseurs ont reçu l’ordre de stocker l’intégralité du trafic de leurs clients. La canne à pêche a laissé place à un chalutier qui ratisse tout, sans distinction.
La mission de SORM n’est plus seulement d’écouter une conversation précise. Le système agrège des statistiques sur tous les types de communication et constitue, pour chaque personne, un profil numérique sur les trois dernières années. Qui vous appelez, depuis où, à quelle fréquence, avec quel appareil : tout est consolidé, croisé, conservé.
Grâce à l’inspection approfondie des paquets (DPI), le dispositif filtre les contenus jugés inutiles, comme les films et la musique. Il accumule les métadonnées : numéros de téléphone, adresses e-mail des appareils, géolocalisation, adresses IP, historique des sites visités, paiements de services. Il récupère aussi les identifiants de messageries lorsqu’ils circulent sans chiffrement.
L’extension SHD SORM-3 enregistre une copie complète de tout votre trafic internet pendant 30 jours sur des disques durs dédiés. Le contenu des échanges, pas seulement les métadonnées.
Le coût astronomique de la conservation totale
En 2016, la version initiale du projet de loi exigeait une conservation de 3 ans. Les opérateurs et les experts gouvernementaux ont alors chiffré le coût du stockage de tous les appels et du trafic à un billion de roubles. C’est plus que le chiffre d’affaires annuel de tout le secteur des télécommunications russe.
Les canaux de communication existants avec les services spéciaux, limités à 150 Mbit/s, n’auraient pas suffi à transférer des volumes de données aussi massifs. Le projet, tel qu’imaginé au départ, se heurtait à une impossibilité technique avant même d’être une absurdité économique.
En 2019, le gouvernement a ajouté une exigence qui en dit long sur ses priorités : ces installations de stockage doivent utiliser exclusivement des équipements de production russe. La surveillance devient aussi un marché captif pour l’industrie nationale.
| Type de données | Durée de conservation |
|---|---|
| Appels téléphoniques | Jusqu’à 6 mois |
| SMS | Jusqu’à 6 mois |
| Trafic internet (contenu) | 30 jours |
| Métadonnées (profil numérique) | 3 ans |
| Flux des cinémas en ligne agréés | Non enregistrés |
La loi Yarovaya n’instaure pas seulement une obligation de stockage. Elle renverse la charge financière. L’État ne paie pas pour son système de surveillance : il ordonne aux opérateurs d’installer, à leurs frais, les équipements qui donnent au FSB un accès direct aux données des abonnés.
Les fournisseurs d’accès russes sont-ils obligés de financer leur propre matériel d’espionnage ?
C’est le principe. L’État ne finance pas l’achat des équipements : il impose aux opérateurs d’installer à leurs frais les dispositifs permettant au FSB d’accéder aux données. Cette charge financière fait partie intégrante du dispositif de surveillance des communications en Russie.
Le SORM-3 n’est pas un outil de police judiciaire au sens français. En France, une interception suppose un cadre légal, un juge, une infraction précise. En Russie, l’accès est direct, technique, et la conservation précède la suspicion. On stocke tout, puis on cherche dedans.
Cette inversion change la nature de la surveillance. Elle ne réagit plus à un danger identifié. Elle crée un stock permanent où les services de sécurité puisent à n’importe quel moment, y compris des années après les faits. Le profil numérique de 3 ans n’attend pas d’être consulté : il est là, disponible, actualisé en continu.
Le système russe d’interception des communications, connu sous le nom de SORM, repose sur une contradiction juridique. La Constitution garantit le secret des correspondances, mais la loi opérationnelle ouvre une brèche que les services de sécurité exploitent au quotidien.
L’article 23 de la Constitution russe protège le secret de la correspondance. Pour écouter une conversation ou lire un message, une autorisation judiciaire est requise. Les tribunaux russes délivrent ces autorisations par centaines de milliers chaque année.
La réalité du terrain est plus trouble. L’article 8 de la loi sur les activités opérationnelles et d’enquête autorise les écoutes téléphoniques sans décision de justice dans les cas jugés urgents. Il suffit d’informer un juge dans un délai de 24 heures, puis d’obtenir une décision dans les 48 heures suivantes.
Un accès sans contrôle
Le fournisseur d’accès achète à ses frais une boîte noire SORM pour un million de roubles et la connecte à son réseau. L’agent du FSB, lui, est assis dans son bureau devant une console de contrôle. Il active à distance l’écoute de n’importe quelle personne, sans en informer l’opérateur.
Le fournisseur ne peut techniquement pas voir qui est surveillé, et ne peut pas conserver de journaux des actions des services de sécurité. Cette asymétrie technique est au cœur du problème.
Je ne suis pas juriste, mais j’ai passé 17 ans dans la gendarmerie française. Je sais ce qu’est une commission rogatoire, un contrôle hiérarchique, une trace écrite. Ce montage-là n’a rien à voir avec un cadre de travail sain. Il est taillé pour l’opacité.
La condamnation européenne
La Cour européenne des droits de l’homme a tranché dès décembre 2015. Dans l’affaire Roman Zakharov contre Russie, elle a jugé que le système SORM viole les droits de l’homme. Quand les forces de sécurité disposent d’un accès direct et sans contrôle à toutes les communications du pays, il n’existe aucune protection contre les abus.
Le coût de la surveillance
Le cadre légal impose aux fournisseurs d’accès et aux opérateurs de conserver les métadonnées de connexion pendant une durée définie, et de les remettre sur réquisition. Le stockage se fait sur le territoire russe, ce qui exclut tout recours à un hébergeur étranger pour se soustraire à l’obligation.
Avec les systèmes de stockage exigés par la loi Yarovaya, la facture atteint des dizaines de millions de roubles. Pour un opérateur de 5 000 abonnés, c’est ruineux.
Des installations souvent défaillantes
Les opérateurs de taille moyenne utilisaient des PC bon marché assemblés sur mesure, sous Linux, avec deux cartes réseau. Une enquête de RBC en 2017 a montré que pour 70 % des opérateurs en Russie, le SORM fonctionnait mal ou pas du tout.
Même de grandes entreprises comme Beeline à Sakhaline et à Kostroma ne pouvaient pas garantir une interception fiable. L’État impose un équipement coûteux, opaque, qui ne marche pas dans la majorité des cas.
Ce que le SORM collecte réellement
Pour comprendre ce que le FSB peut voir, il faut distinguer deux choses : les métadonnées et le contenu. Les métadonnées (qui parle à qui, quand, depuis où, pendant combien de temps) sont collectées massivement et stockées pendant des années. Le contenu (le texte des messages, l’audio des appels, les pages visitées) est plus difficile à exploiter en masse, mais il est conservé pendant des périodes définies.
Données systématiquement récoltées
- Historique de navigation et adresses IP.
- Géolocalisation des appareils mobiles.
- Numéros de téléphone et adresses e-mail.
- Identifiants de messageries non chiffrés.
- Paiements et transactions.
- Journaux d’appels et SMS pendant 6 mois.
Limites techniques du chiffrement
Telegram et WhatsApp utilisent un chiffrement de bout en bout pour les conversations secrètes. Le SORM ne peut pas casser ce chiffrement en temps réel. Il peut intercepter les métadonnées (qui parle à qui, à quelle fréquence) et, dans certains cas, accéder aux sauvegardes non chiffrées sur les appareils saisis.
Le FSB peut savoir que vous utilisez Telegram et avec qui vous communiquez. Il ne peut pas lire le contenu des messages chiffrés sans accéder physiquement à l’un des appareils. Cette limite est compensée par la collecte massive du reste : votre navigation, vos appels, vos déplacements.
Prenez un VPN recommandé pour la confidentialité si vous échangez depuis la Russie. Cela ne neutralise pas le SORM, mais cela complique l’interception des métadonnées par votre opérateur local. Le chiffrement des applications, lui, protège le contenu. Les deux se complètent.
Voyager en Russie sans se faire piéger
| Votre situation | Ce que le SORM en fait | Le réflexe à adopter |
|---|---|---|
| Journaliste ou activiste français entrant sur le territoire | Vos communications sont interceptables dès la frontière, y compris via les réseaux mobiles russes que votre téléphone capte automatiquement | Téléphone dédié, carte SIM locale achetée sans pièce d’identité, aucune connexion à vos comptes habituels |
| Voyageur d’affaires avec ordinateur professionnel | Les points d’accès Wi-Fi des hôtels et aéroports sont des points de collecte privilégiés, avec copie possible des métadonnées de connexion | VPN avant même l’arrivée, chiffrement complet du disque, aucune session ouverte sur des outils internes sensibles |
| Touriste ordinaire qui envoie des photos et messages à sa famille | Vos échanges passent par des infrastructures soumises à l’obligation légale de stockage, sans que vous en soyez informé | Applications de messagerie chiffrée de bout en bout, publications sur les réseaux sociaux différées après le départ |
| Résident français communiquant avec des proches ou partenaires en Russie | Votre correspondant russe est la cible principale : ses communications sont analysées, et les vôtres par ricochet | Ne jamais évoquer de sujets politiques ou sensibles, même par allusion, avec un interlocuteur basé en Russie |
Un point pratique que les guides oublient souvent. Les cartes SIM achetées sur place sont enregistrées au nom de l’acheteur, et cette identification peut être recoupée avec les données de connexion. Une SIM prépayée sans lien avec votre identité réelle ne vous protège pas si l’appareil qui l’utilise est déjà connu des réseaux surveillés.
Les discussions qui m’ont servi
Le même témoignage précise que cette pratique ne date pas d’hier. L’utilisateur évoque une surveillance généralisée qui s’étale sur une période déjà longue, ce qui relativise l’idée d’une nouveauté technologique récente. Le SORM apparaît moins comme une rupture que comme la continuité d’un contrôle ancien, simplement adapté aux outils numériques.
Protéger sa vie privée face au SORM
Le chiffrement de bout en bout reste la seule barrière réellement efficace contre l’interception du contenu. Les métadonnées, elles, restent visibles même avec un message chiffré. Distinguer ce qui est protégé (le contenu) de ce qui ne l’est pas (qui parle à qui, quand, depuis où) change la façon dont vous utilisez vos outils.
Le SORM ne se contourne pas avec une application. Il s’érode, couche par couche, en réduisant ce que chaque service peut collecter sur vous. Aucune parade n’est absolue face à un système qui s’appuie sur la loi et sur l’infrastructure des opérateurs. Vous pouvez rendre l’exploitation de vos données plus lente, plus coûteuse et moins précise.
Le point de départ, c’est la messagerie. Les SMS et les appels classiques transitent par le réseau de l’opérateur. Le SORM y a un accès direct, prévu par la loi russe. À l’inverse, une messagerie avec chiffrement de bout en bout activé par défaut ne laisse aux interceptions qu’un flux illisible.
Voici les réflexes qui limitent l’exposition d’un téléphone face à ce type de surveillance :
- Remplacer les SMS par une messagerie chiffrée (Signal, par exemple, qui ne conserve pas les métadonnées par défaut).
- Désactiver les aperçus de messages sur l’écran verrouillé (un texto lu par-dessus votre épaule, c’est déjà une fuite).
- Couper la géolocalisation des applications qui n’en ont pas besoin.
- Ne jamais lier son numéro de téléphone à des comptes sensibles quand une adresse e-mail suffit.
- Éviter les sauvegardes automatiques non chiffrées sur un cloud tiers.
Regard OPJ · numéro du 15 octobre 2026
Ce que j'ai décortiqué il y a deux semaines
Des années de réquisitions. Deux faits, deux remèdes. Les abonnés les ont déjà lus. Vous, pas encore.
iOS 27 neutralise votre bloqueur de pubs DNS sans vous demander votre avis
La mise à jour iOS 27 embarque un réglage appelé Connectivity Assist. Activé par défaut, il contourne les bloqueurs de publicité basés sur le DNS comme NextDNS, AdGuard ou Pi-hole.
Ce que je fais : Je désactive Connectivity Assist sur tous mes appareils iOS dès la mise à jour installée.
Amazon équipe ses livreurs de lunettes qui photographient tout
Amazon a construit des lunettes connectées avec caméras intégrées pour ses livreurs. Elles prennent des photos de tout ce que le livreur voit, y compris les personnes et les propriétés.
Ce que je fais : Je n'achète plus rien sur Amazon quand je peux l'éviter.
La lettre complète en contient trois, avec mon regard d'ancien OPJ et le détail de chaque remède.
Gratuit, sans pub, désabonnement en un clic. La version complète à 5 €/mois.
Beaucoup de gens y envoient photos, documents et conversations sans se demander où ces fichiers atterrissent. Un service de stockage distant reste l’ordinateur de quelqu’un d’autre. S’il est soumis à une obligation légale de coopération, vos données deviennent accessibles sans toucher à votre téléphone.
Le téléphone lui-même
Un appareil qui traîne avec la biométrie activée est une porte ouverte. Dans certaines situations, on peut vous forcer à poser le doigt sur le capteur ou à regarder l’écran. Un code long, tapé à la main, reste plus difficile à extorquer qu’une empreinte.
Ils désactivent la biométrie en une action et forcent le retour au code. Ce détail paraît paranoïaque jusqu’au jour où il devient utile.
Je ne prétends pas avoir testé ces solutions sur le terrain. Mais 17 ans d’enquêtes m’ont appris une chose : la surveillance fonctionne mieux quand la cible ignore qu’elle est observée. Comprendre comment le SORM opère retire au système son principal avantage.
Faire migrer son cercle proche
Un outil sécurisé ne vaut rien si vous êtes le seul à l’utiliser. Si vos contacts continuent d’envoyer des SMS, la messagerie chiffrée ne protège que la moitié de la conversation. Le maillon faible n’est pas l’application, c’est l’habitude collective.
Reste une vérité inconfortable. Si quelqu’un a déjà « un dossier » sur vous, constitué par des interceptions légales ou des fuites, aucune application ne le fera disparaître. Les données collectées hier restent exploitables demain.
La vraie question n’est pas de savoir si l’information est gênante. C’est de savoir qui la détient, ce qu’elle peut en faire, et si vous êtes prêt à ne plus laisser la peur décider à votre place.
Les sources derrière cet article
| SORM, système russe d’interception légale ↗ |
À lire juste après
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire