Votre visage est scanné, comparé et identifié en une fraction de seconde dans des lieux publics français, sans que vous ayez conscience de la précision de l’outil. Derrière la promesse de sécurité se cache un problème systémique: les algorithmes commettent plus d’erreurs sur les femmes, les personnes racisées et les visages atypiques. Avant d’étendre ces dispositifs, le rapport RAND de 2020 offre un cadre que la France ferait bien d’adopter.
Un visage capté, comparé, classé. Parfois en moins d’une seconde. La reconnaissance faciale n’est plus une promesse de laboratoire, c’est un outil déployé dans les aéroports, les stades et certaines villes françaises. Mais derrière la prouesse technique se cache un défaut que les constructeurs mentionnent rarement : ces systèmes se trompent plus souvent sur certains visages que sur d’autres.
Le rapport de la RAND Corporation publié le 14 mai 2020, Face Recognition Technologies: Designing Systems that Protect Privacy and Prevent Bias, fournit une grille de lecture que la France gagnerait à examiner avant d’étendre ces dispositifs. Source : rand.org
En France, la reconnaissance faciale en temps réel dans l’espace public est interdite par principe. Des exceptions encadrées existent pour la lutte antiterroriste ou la recherche de personnes disparues. Mais le vrai sujet, c’est le biais.
Les systèmes se trompent davantage sur les femmes et les personnes racisées. Vous pouvez exercer un droit d’accès, un droit d’opposition, et saisir la CNIL. Voici les trois dimensions concrètes qui vous protègent.
Le modèle heuristique expliqué simplement
Le rapport RAND propose un cadre d’analyse en deux dimensions. La première mesure le degré de consentement de la personne filmée : sait-elle qu’elle est soumise à une analyse faciale, et a-t-elle accepté ce traitement ? La seconde distingue la vérification un-à-un (comparer un visage à un document d’identité) de l’identification un-à-plusieurs (retrouver un visage dans une base de millions d’images).
La matrice qui en résulte révèle une réalité que les discours promotionnels évitent : le quadrant le plus intrusif (identification de masse sans consentement) est aussi le moins fiable. Plus vous élargissez le filet, plus les erreurs s’accumulent. Un système qui scanne une foule entière produit davantage de faux positifs qu’un portique qui vérifie un passeport contre un visage unique.
J’ai passé dix-sept ans dans la gendarmerie, dont une partie comme officier de police judiciaire. Les fichiers, les contrôles d’identité, les preuves, je les ai manipulés sur le terrain. Un système mal calibré ne reste pas une abstraction : il génère des suspects, des convocations, des procédures. Et derrière chaque erreur, il y a un humain qui doit expliquer pourquoi un algorithme l’a confondu avec quelqu’un d’autre.
Le constat du rapport est net : la précision d’un système de reconnaissance faciale dépend moins de la puissance de calcul que des conditions de déploiement. Un cadre consenti et une correspondance limitée donnent des résultats fiables. L’inverse produit des erreurs en série.
Ce que le consentement change réellement
Le rapport définit la vie privée comme la capacité d’un individu à contrôler ses propres informations. Sous surveillance, les comportements se modifient. Les gens marchent différemment, parlent moins fort, ajustent leur posture.
Un VPN chiffre votre trafic et masque votre adresse IP, ce qui réduit la capacité des observateurs à relier vos activités en ligne à votre identité réelle, et donc à vous placer sous surveillance comportementale. Essayez ProtonVPN.
J’ai observé ce phénomène comme agent de sécurité dans un palace parisien : la simple présence visible d’une caméra changeait la manière dont les clients occupaient l’espace. La surveillance n’est jamais neutre.
Pour une personne qui n’a pas consenti à la collecte de ses données faciales, les conséquences peuvent être immédiates (refus d’accès, contrôle renforcé) ou différées (fichage durable, erreur d’identification). La CNIL le soulignait déjà dans son dossier de novembre 2019 : le déploiement de la reconnaissance faciale ne peut pas reposer sur une acceptation tacite. Sans cadre clair, le consentement devient une fiction juridique.
Vérification contre identification
- Vérification un-à-un : le système compare votre visage à un document que vous présentez volontairement (passeport, badge).
- Le taux d’erreur reste faible, car la comparaison est limitée à une seule référence.
- Identification un-à-plusieurs : le système cherche votre visage dans une base massive, sans que vous ayez fourni de document.
- Chaque visage supplémentaire dans la base augmente la probabilité d’une fausse correspondance.
Cette différence explique pourquoi le débat français sur la vidéosurveillance algorithmique est si tendu. Les expérimentations menées dans certaines communes portent sur de l’identification de foule, pas sur de la simple vérification. Or c’est précisément le mode le plus sujet aux biais.
Pourquoi les biais s’aggravent sans consentement
Le rapport RAND le documente : le biais n’est pas un accident, c’est le produit d’une conception qui n’a pas anticipé la diversité des visages réels.
Ce que la France devrait retenir du modèle RAND
Le cadre heuristique du rapport a une vertu : il force à poser deux questions avant tout déploiement. La personne filmée a-t-elle donné un consentement éclairé ? Le système fait-il une vérification ou une identification ? Les réponses déterminent le niveau de risque acceptable.
En France, la CNIL a adopté une position prudente. L’identification biométrique en temps réel dans l’espace public est en principe interdite. Des exceptions existent (lutte antiterroriste, recherche de personnes disparues), mais elles exigent une autorisation judiciaire préalable. Le modèle RAND apporte une boussole complémentaire : même dans les cas autorisés, le choix du type de correspondance et la gestion du consentement devraient conditionner la fiabilité attendue.
Les communes qui expérimentent la vidéosurveillance algorithmique devraient être contraintes de publier leurs taux d’erreur par catégorie de population. Sans cette transparence, le débat public reste prisonnier des promesses des constructeurs.
« Le sens de ce pacte n’est pas d’opposer la protection des données et les objectifs légitimes poursuivis par certains projets de reconnaissance faciale. » Cet extrait du dossier de la CNIL résume la tension : la technologie a des usages défendables, mais ils ne justifient pas l’absence de garde-fous.
La leçon du terrain
Un algorithme qui se trompe. Un visage confondu avec un autre. En France, la reconnaissance faciale n’est plus une promesse lointaine, c’est un outil déjà déployé dans certains aéroports et dans des dispositifs de vidéosurveillance dite augmentée.
Le RGPD encadre ces usages, et l’AI Act européen s’attaque frontalement à leur talon d’Achille : le biais algorithmique. Trois protections concrètes changent la donne pour les citoyens.
Trois dimensions concrètes de la protection
L’ingénierie de la vie privée a rendu possible l’intégration de protections dès la conception du logiciel et du matériel. Un rapport de la RAND Corporation détaille trois axes. Chacun répond à une question précise : comment protéger ce qui est déjà collecté, comment garder le contrôle, et comment résister au scan.
Protéger les données déjà collectées
Le premier axe vise à protéger les données déjà collectées. Deux mécanismes techniques font le travail : le chiffrement et la séparation des rôles au sein du système. Une base chiffrée ne se lit pas par n’importe qui. Un système cloisonné limite l’accès aux personnes habilitées.
Ce n’est pas une coquetterie d’ingénieur. C’est ce qui empêche une collecte malveillante de se transformer en fuite massive. Une base biométrique qui fuit, c’est un visage qui ne peut pas être changé comme un mot de passe. La protection des données existantes, c’est la première digue.
La transparence et la corrigibilité
Le deuxième axe regroupe les technologies de contrôle d’accès qui permettent aux personnes concernées de comprendre comment leurs données sont traitées. Cela passe par des avis au public et des choix laissés aux utilisateurs pour contrôler les flux de données. Les agences gouvernementales devraient aussi offrir la possibilité de corriger les données quand elles sont fausses.
Le piratage de la reconnaissance faciale
Le troisième axe concerne les techniques d’occlusion physique ou de déguisement adoptées par les personnes pour protéger leur vie privée. Les systèmes de reconnaissance faciale ne sont pas invulnérables. Deux logiques s’opposent : l’évitement de la détection, et l’usurpation d’identité.
Presque toutes les techniques d’évitement reposent sur une modification physique, temporaire ou permanente, des traits du visage :
- Le port d’une écharpe ou de faux poils faciaux réduit la capacité des systèmes à détecter les correspondances.
- Le maquillage temporaire ou permanent diminue l’efficacité des algorithmes.
- Une modification durable des traits du visage remet en question la précision du système.
L’usurpation d’identité suit le chemin inverse. Elle consiste à réduire les différences faciales entre un imitateur et le sujet réel, pour s’introduire dans les systèmes ou induire les autorités en erreur. 4 méthodes sont documentées : les photos, les vidéos, les masques et le morphing.
| Logique | Objectif | Méthodes courantes |
|---|---|---|
| Évitement de la détection | Empêcher le scan du visage | Écharpe, faux poils, maquillage, modification des traits |
| Usurpation d’identité | Se faire passer pour un autre | Photos, vidéos, masques, morphing |
- Ces techniques ne sont pas un manuel de fraude.
- Elles documentent une réalité : un système biométrique se contourne.
Et si un système se contourne, son déploiement dans l’espace public mérite un débat. La CNIL l’a ouvert dès 2019 dans un document de référence sur la reconnaissance faciale. Source : donneespersonnelles.fr
Les biais algorithmiques ne sont pas une vue de l’esprit
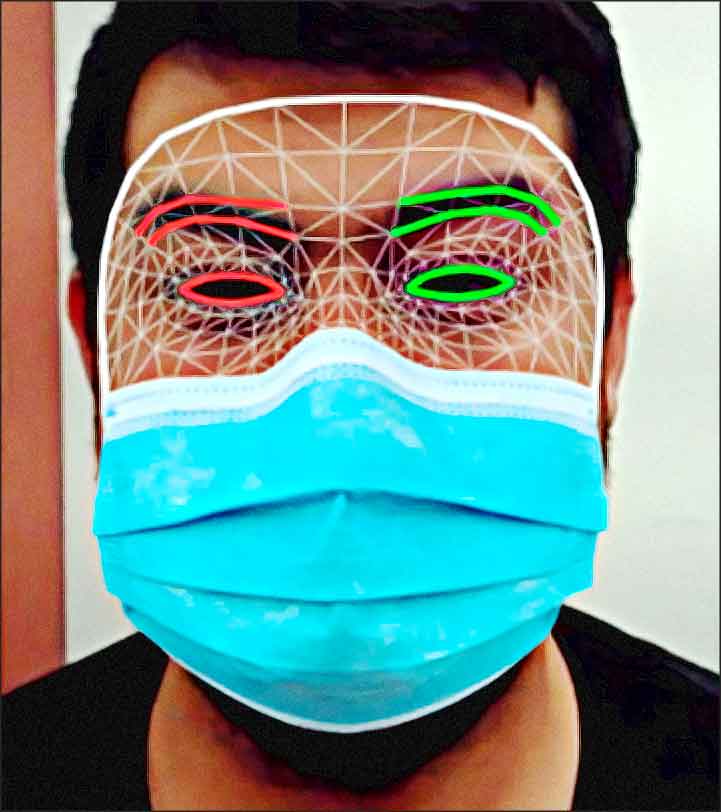
Les biais proviennent de trois sources principales. Les jeux d’entraînement d’abord : si une base contient majoritairement des visages d’hommes blancs, le modèle apprend mal les autres morphologies. La conception ensuite : le choix du seuil de décision pénalise davantage certains groupes. L’usage enfin : un opérateur qui valide trop vite transforme une alerte approximative en erreur définitive.
Un taux d’erreur global de 1 % peut cacher des écarts considérables entre sous-groupes. Les études publiées sur les systèmes commerciaux ont montré des taux de faux positifs jusqu’à 10 fois plus élevés pour certaines populations, notamment les femmes à peau foncée.
Les constructeurs présentent le biais comme un problème résiduel, un bug qu’une mise à jour corrigera. C’est faux. Le biais est le produit des choix de conception : quelles données d’entraînement, quels seuils de décision, quelles populations prioritaires.
On peut le réduire. On ne peut pas l’éliminer par décret.
Ce que le RGPD vous permet de faire
- Le droit d’accès : demander à une organisation si elle traite vos données biométriques et comment.
- Le droit d’opposition : refuser le traitement fondé sur l’intérêt légitime, au nom de votre situation particulière.
- La saisine de la CNIL : elle a déjà sanctionné des usages illégaux de caméras intelligentes.
Vous aimerez peut-être aussi Quelle messagerie est vraiment privée en 2026 ? Notre classement.
La sécurité scolaire, un cas d’usage qui interroge
Avant de déployer un tel dispositif, posez-vous quatre questions simples. Quel est le problème précis que la reconnaissance faciale résout, et quelles alternatives existent ? Qui conserve les données, et pendant combien de temps ?
Existe-t-il un moyen de refuser sans être pénalisé ? Un humain valide-t-il chaque alerte avant qu’elle ne produise un effet ?
Si l’une de ces réponses est floue, le projet n’est pas prêt. Le schéma de décision citoyen proposé par certains observateurs tient en une règle : pas de déploiement sans base légale claire, sans évaluation d’impact et sans voie de recours accessible.
Des établissements scolaires envisagent d’installer des portiques biométriques pour contrôler les entrées. L’argument : protéger les élèves. Mais posons la vraie question.
Quand une victime décrit une scène de violences, elle raconte ce qu’elle a vécu, pas ce qu’un algorithme pourrait classer. Un visage tuméfié sur une photo, c’est une donnée. Mais la réalité du dossier, c’est la date, l’heure, le geste précis, le témoin. La reconnaissance faciale peut identifier une personne sur une image. Elle ne dit rien de ce qui s’est passé avant, pendant, après.
Un outil qui se trompe sur un visage, c’est comme un PV qui retranscrit mal une déposition. L’erreur ne se voit pas tout de suite. Elle se découvre à l’audience, quand il est trop tard pour revenir en arrière.
J’ai vu des plaintes classées sans suite parce que les faits n’étaient pas assez datés, pas assez circonstanciés. Pas parce qu’ils n’avaient pas eu lieu. Un système de reconnaissance faciale qui produit un faux positif, c’est le même mécanisme : une à partir d’un signal incomplet. La victime, elle, sait ce qu’elle a subi. L’outil, lui, ne sait que ce qu’on lui a appris à voir.
La précision n’est pas une option. C’est ce qui sépare un dossier qui tient d’un dossier qui s’effondre.
Les discussions qui m’ont servi
Un retour d’expérience revient souvent chez les parents qui utilisent des outils de stockage photo connectés : le simple fait d’activer une analyse automatique des images à des fins de protection peut, paradoxalement, fragiliser la vie privée des enfants. Un intervenant explique qu’il a toujours veillé à garder les photos de ses enfants sous son contrôle, hors de bases de données qu’il ne maîtrise pas. Son argument est simple : la reconnaissance faciale appliquée aux mineurs souffre de biais techniques connus, et les personnes à la peau noire sont moins bien reconnues par certains systèmes. Pour lui, le bénéfice sécuritaire annoncé ne compense pas ce risque de discrimination, surtout quand il concerne ses propres enfants.
Ce témoignage rejoint une controverse plus large sur les limites de la technologie. Les algorithmes de reconnaissance faciale ne sont pas infaillibles, et les erreurs qu’ils produisent ont des conséquences bien réelles. Un débat sur l’interdiction de la surveillance biométrique dans l’espace public a mis en lumière un cas précis : des erreurs d’identification ont déjà perturbé des voyages, sans lien avec un algorithme d’apprentissage automatique. Cela montre que même des systèmes plus simples, comme une liste de surveillance, génèrent des faux positifs qui compliquent la vie de personnes innocentes.
La question de la responsabilité humaine revient aussi dans les échanges. Lorsqu’un hôpital a mal réparti des vaccins au nom d’une décision algorithmique, certains participants ont souligné la différence entre une formule logicielle simple et un algorithme d’apprentissage. La reconnaissance faciale, elle, repose sur des modèles bien plus opaques. Ce n’est pas un détail technique : quand un système se trompe, il faut pouvoir expliquer pourquoi, surtout si l’erreur touche des enfants ou des populations déjà exposées aux biais.
Un argument revient avec insistance : les personnes qui n’ont rien à se reprocher ne devraient pas vivre dans la peur d’être repérées par une caméra et de voir leur vie bouleversée par une erreur d’identification. Celles qui enfreignent la loi doivent en assumer les conséquences. Cette distinction est au cœur du débat sur la conciliation entre sécurité et vie privée. Les partisans d’un encadrement strict rappellent que la peur d’une surveillance généralisée touche d’abord les plus vulnérables, pas ceux qui ont les moyens de contester une décision injuste.
Dans la continuité, j’ai écrit Reconnaissance faciale : l’erreur qui a envoyé un innocent en prison.
L’authentification de passeport en aéroport
Le cadre juridique européen encadre désormais ces dispositifs. Le RGPD classe les données biométriques comme données sensibles, avec un régime d’autorisation renforcé. Le règlement européen sur l’intelligence artificielle ajoute une catégorie de pratiques interdites, dont la reconnaissance faciale en temps réel dans l’espace public à des fins répressives, sauf exceptions strictement délimitées.
En France, la CNIL a rendu plusieurs avis sur les dispositifs expérimentaux, notamment dans les lycées. Elle exige une base légale solide, une durée de conservation limitée et une alternative non biométrique pour les personnes qui refusent.
Les aéroports français déploient des sas biométriques pour fluidifier les contrôles. Le principe : comparer votre visage à la photo de votre passeport. Sur le papier, c’est pratique. En pratique, les files d’attente se déportent vers les personnes dont le visage ne correspond pas aux standards attendus.
Le faux sentiment de sécurité
La biométrie confirme qu’un visage correspond à un document. Elle ne vérifie pas que le document est authentique. Un passeport falsifié avec une photo qui correspond au visage du porteur passera le contrôle. Le système valide la cohérence, pas l’identité réelle.
En complément, j’ai consacré un article à Reconnaissance faciale pour activer un téléphone : bonne idée ou risque majeur ?.
Comment fonctionne réellement la reconnaissance faciale
Un système de reconnaissance faciale enchaîne 4 étapes distinctes. La détection isole d’abord un visage dans l’image, puis l’alignement recadre les traits selon des points de repère fixes (yeux, nez, mâchoire). L’extraction transforme ensuite ce visage en un vecteur de plusieurs centaines de nombres, appelé empreinte faciale numérique. La comparaison mesure enfin la distance entre ce vecteur et ceux stockés dans une base, avec un seuil de décision réglé par l’opérateur.
- Détection : localiser un visage dans le cadre.
- Alignement : normaliser l’orientation et l’échelle.
- Extraction : convertir le visage en vecteur mathématique.
- Comparaison : calculer une distance et appliquer un seuil.
La chaîne de décision
- Capture de l’image par la caméra.
- Extraction des traits biométriques.
- Comparaison avec la base de référence.
- Décision : correspondance ou rejet.
- Action humaine en cas de doute.
Dans la même veine, j’ai publié La reconnaissance faciale policière : Comment ils vous traquent (et comment y échapper).
Ce que disent les forums
Un ingénieur en sécurité américain a expliqué pourquoi il tenait à garder les photos de ses enfants hors des bases de données qu’il ne contrôle pas. Son argument : la reconnaissance faciale identifie moins bien les visages des personnes noires, et ce n’est pas une abstraction.
Pour lui, le rapport bénéfice/risque ne se discute pas quand il s’agit de laisser un algorithme imparfait croiser l’image de ses propres gamins. C’est un calcul que vous pouvez appliquer à votre situation familiale.
Un autre exemple a circulé : un hôpital qui a vacciné des administrateurs avant le personnel soignant. Tout le monde a blâmé « l’algorithme ». Sauf que cet algorithme n’avait rien d’une boîte noire d’apprentissage automatique, c’était une formule mathématique simple.
Le raccourci est tentant, mais il masque la vraie question : qui a conçu la règle, et qui avait intérêt à ce qu’elle favorise les bureaux plutôt que les blouses ?
Ce que la reconnaissance faciale change pour un ancien enquêteur
Pendant mes années en gendarmerie, l’identification d’une personne passait par des choses très concrètes : un témoignage, une plaque d’immatriculation, une carte de fidélité horodatée. On recoupait, on vérifiait, on confrontait.
La biométrie automatisée change la nature du travail. Là où je devais établir un faisceau d’indices, un algorithme propose une correspondance en quelques secondes. La différence est fondamentale : l’algorithme ne doute pas, il score.
Sur une scène, je regardais les mains avant les visages. Un algorithme, lui, ne regarde que le visage. C’est précisément là que le biais s’installe.
Pour aller plus loin
Trois usages reviennent le plus souvent dans les déploiements actuels. Le contrôle d’accès aux bâtiments sensibles, qui remplace le badge par un visage. La vérification d’identité à distance, utilisée par les banques et les services publics. L’aide à l’enquête policière, où le système propose des correspondances qu’un enquêteur doit ensuite vérifier.
Chacun de ces usages porte un risque propre. Le contrôle d’accès crée une base de données biométriques interne. La vérification à distance expose à l’usurpation par photo ou deepfake. L’aide à l’enquête peut orienter un enquêteur vers un suspect à tort si le seuil est mal réglé.
Questions fréquentes
Ce qui a servi de base
| cnil.fr ↗ |
| cliniquejuridiquedelille.com ↗ |
Ce que j’ai déjà écrit là-dessus
| 14 méthodes pas-à-pas pour sécuriser votre vie privée en ligne |
La reconnaissance faciale est-elle interdite en France ?
Non, elle n’est pas interdite en général. Certains usages sont autorisés sous conditions strictes (contrôle aux frontières, expérimentations encadrées), d’autres sont interdits, notamment la reconnaissance en temps réel dans l’espace public à des fins répressives. Le régime dépend du contexte et de la base légale invoquée.
Quelle différence entre détection et reconnaissance faciale ?
La détection repère la présence d’un visage dans une image, sans l’identifier. La reconnaissance va plus loin : elle compare ce visage à une base et cherche à déterminer à qui il appartient. Un système peut faire l’un sans l’autre.
Peut-on refuser d’être scanné par un dispositif de reconnaissance faciale ?
Dans la plupart des dispositifs encadrés, une alternative non biométrique doit exister. Si aucune alternative n’est proposée, vous pouvez signaler le dispositif à la CNIL. Le refus ne doit pas entraîner de pénalité disproportionnée.