
Un email ou une photo floue suffit parfois à un enquêteur pour reconstituer une identité. L’OSINT transforme ces fragments publics en preuves structurées, sans forcer aucun accès. Ancien OPJ de la gendarmerie, je livre ici les méthodes que les enquêteurs utilisent sur le terrain, loin des tutoriels superficiels.
Sur le terrain, un enquêteur croise Google, Shodan, LinkedIn, des certificats SSL et des métadonnées EXIF. Le résultat n’est pas une pile de captures d’écran. C’est une structure qui se dessine, un lien entre des données que personne n’avait rapprochées.
Tout ce qui suit concerne des informations publiques, accessibles sans contourner un mot de passe ni violer les conditions d’utilisation d’un service. Le RGPD encadre la collecte de données personnelles, même issues de sources ouvertes .
Consulter une page publique, oui. Forcer un accès, non. Les articles 323-1 à 323-8 du Code pénal sont clairs.
Dix-sept ans de gendarmerie m’ont appris une chose : le maillon faible, c’est rarement l’outil. C’est l’humain qui s’en sert mal.
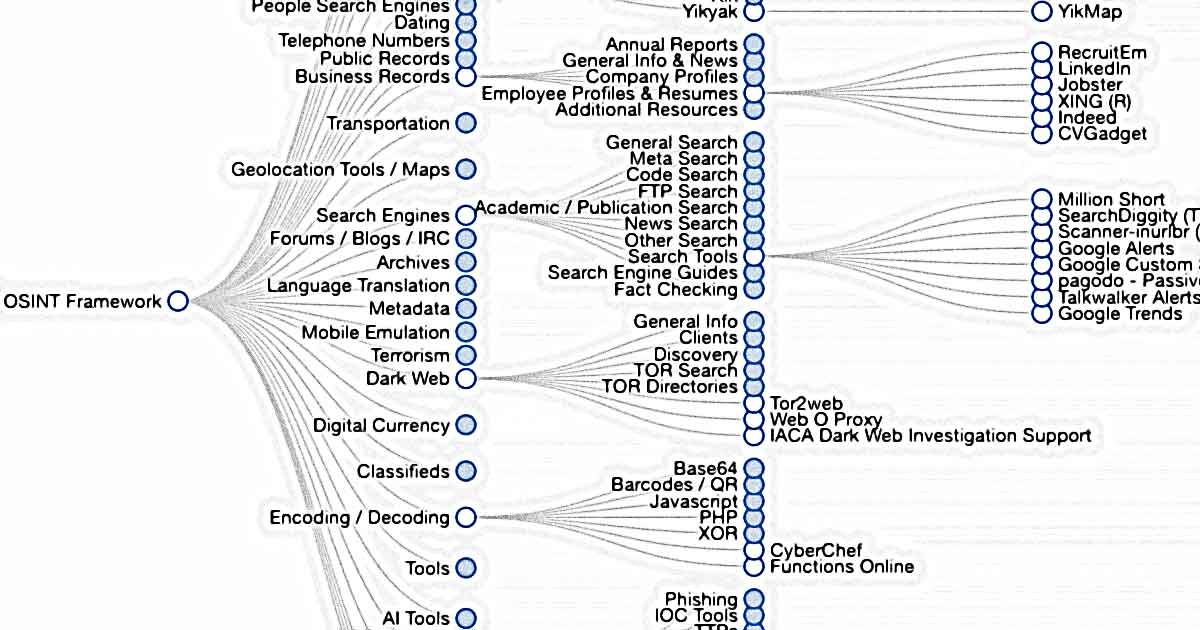
Visualiser les relations entre entités est le cœur de l’enquête numérique. Trois approches dominent : Maltego pour les graphes, SpiderFoot pour l’automatisation large, OSINT Framework pour s’orienter. Chacune répond à un moment précis de l’investigation.
La méthode avant les outils
Les services de renseignement anglo-saxons parlaient déjà de sources ouvertes pendant la Seconde Guerre mondiale, quand les analystes décortiquaient la presse étrangère et les émissions de radio publiques. Le terme Open Source Intelligence s’est institutionnalisé dans les années 1990, puis la démocratisation du web a fait basculer la pratique du cercle des professionnels vers le grand public.
Le cycle du renseignement reste le même : on définit un besoin, on collecte, on traite, on analyse, puis on diffuse. Sauter l’étape de planification pour foncer sur les outils est l’erreur la plus fréquente chez les débutants.
Un rapport d’enquête OSINT n’est pas une pile de captures d’écran. La valeur ajoutée se joue dans la transformation de la donnée brute en renseignement exploitable : recoupement des sources, évaluation de la fiabilité, mise en contexte. Une information publiée sur un réseau social n’a aucune valeur probante tant qu’elle n’est pas corroborée par une source indépendante.
Sans cadre, vous finissez noyé sous quinze onglets ouverts et plus aucune idée de ce que vous cherchiez. J’ai vu des collègues passer des heures à collecter des données sans les recouper, persuadés que le volume ferait le travail. C’est l’inverse.
Un processus professionnel tient en 5 étapes : définir le pivot de départ, planifier les sources, collecter en documentant, analyser en séparant les faits des hypothèses, produire un rapport horodaté. Chaque étape compte.
Le pivot de départ
Toute enquête commence par un point d’ancrage unique : un nom, un email, un domaine, une adresse IP. Sans pivot clair, vous collectez du bruit. Avec un pivot précis, chaque donnée se rattache à quelque chose de solide.
La documentation des découvertes
Pour la documentation, 3 outils reviennent chez les analystes :
- Obsidian pour cartographier une investigation avec des notes liées.
- Hunchly, une extension qui capture les pages visitées.
- CherryTree, un éditeur de notes hiérarchiques.
Ce triptyque couvre l’essentiel : la mise en relation, la preuve horodatée, l’organisation des faits. Un enquêteur qui ne documente pas travaille pour sa corbeille.
Google Dorking
La règle pratique, on l’a vue plus haut : collecter du public reste licite, constituer un profil nominatif et le conserver sans base légale ne l’est pas.
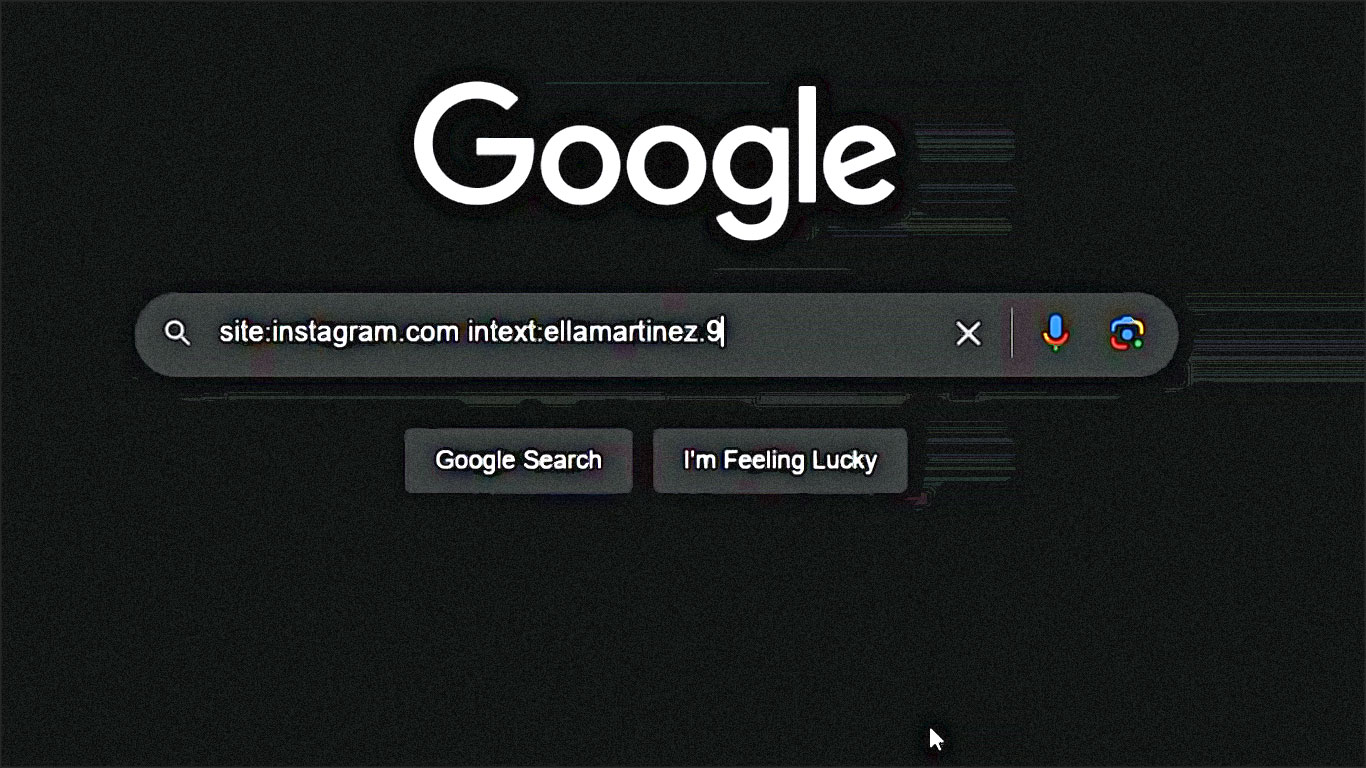
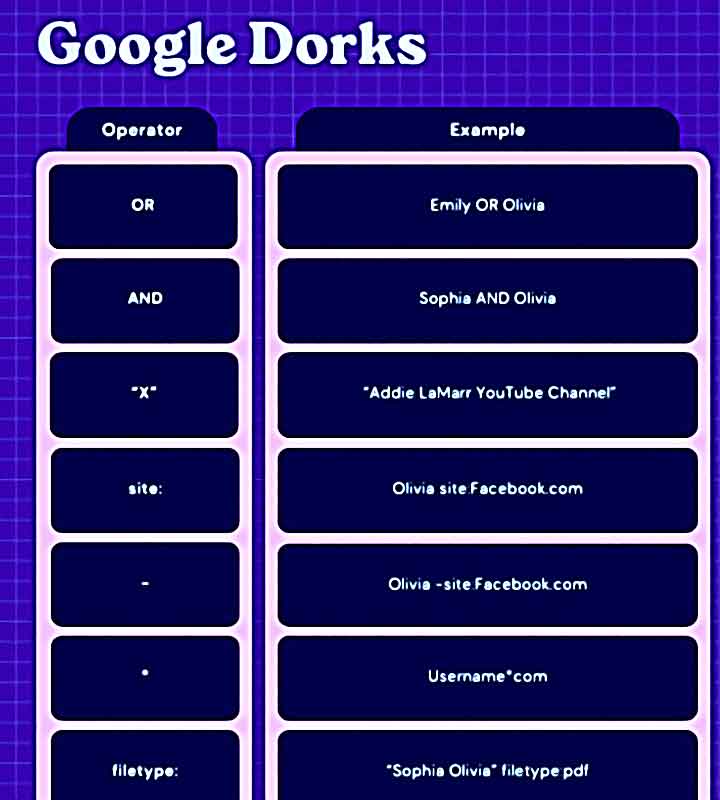
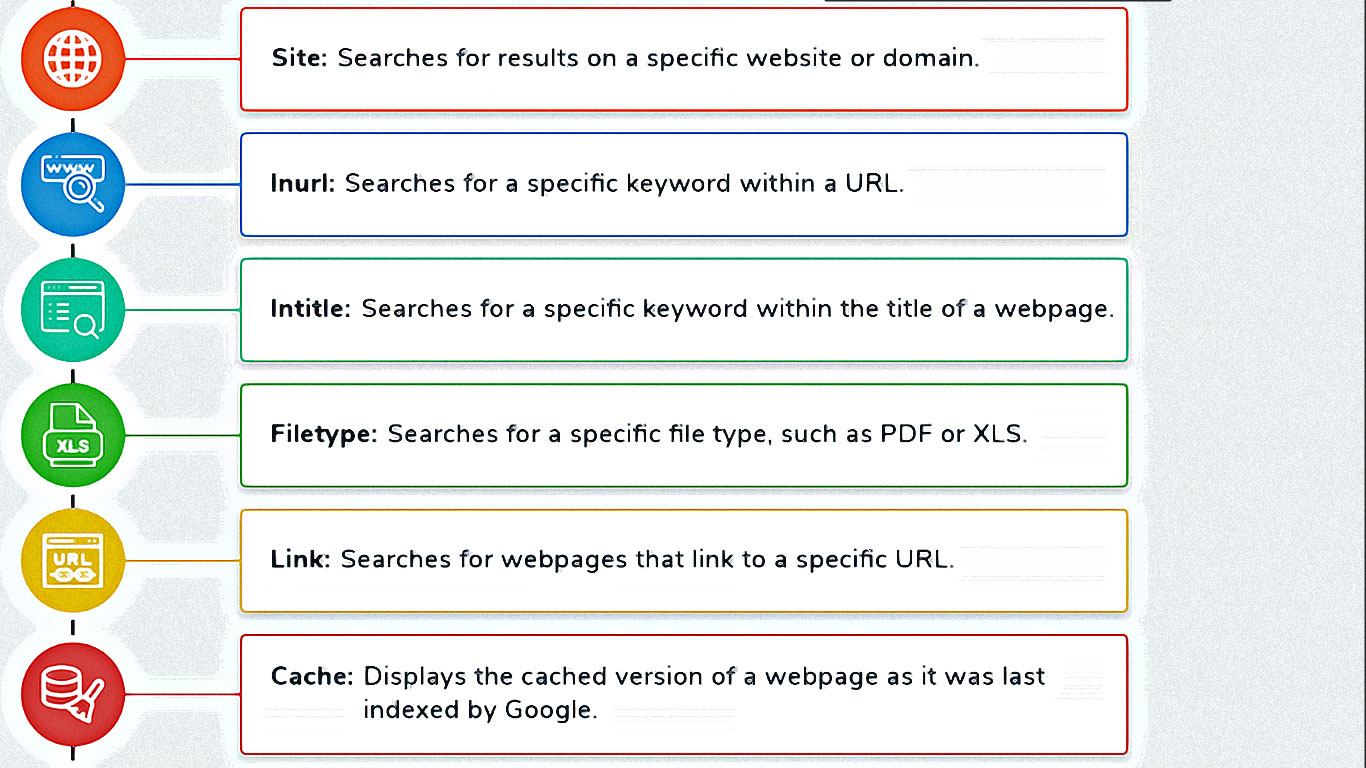
Le Google Dorking exploite les opérateurs de recherche avancée pour dénicher ce que Google indexe sans le mettre en avant. Johnny Long a systématisé la technique en 2002. Elle est maintenue sous le nom de Google Hacking Database (GHDB), publiée sur exploit-db.com. On y recense plus de 8 000 Dorks.
En pratique, vous testez les catégories de la GHDB sur un domaine cible. Vous découvrez des fichiers de configuration, des répertoires exposés ou des pages d’administration que les administrateurs pensaient invisibles. C’est une porte d’entrée pour une reconnaissance passive.
La GHDB recense plus de 8 000 Dorks classés par catégories, maintenus depuis 2002 sur exploit-db.com.
Les catégories les plus utiles
Certaines catégories de Dorks donnent de meilleurs résultats : les fichiers sensibles (PDF, DOCX, XLSX), les pages de connexion, les journaux d’erreur et les caméras IP. Croisées avec un domaine, elles dressent une cartographie des surfaces exposées.
Un point mérite d’être dit. La plupart des guides OSINT alignent les outils sans insister sur le cadre légal. C’est une erreur. Une enquête mal documentée ne vaut rien devant un tribunal, et une collecte hors RGPD vous expose plus que votre cible.
| Étape | Objectif | Erreur classique |
|---|---|---|
| Pivot | Fixer un point d’ancrage unique | Collecter sans direction |
| Planification | Lister les sources pertinentes | Ouvrir tous les onglets |
| Collecte | Documenter chaque découverte | Capturer sans horodater |
| Analyse | Séparer faits et hypothèses | Confondre les deux |
| Rapport | Produire des preuves horodatées | Livrer sans sources |
Shodan, le moteur des machines
Un babyphone. Une caméra de chantier. Un automate industriel. Shodan les voit tous.
Shodan est un moteur de recherche qui indexe les appareils connectés à Internet, pas les pages web. Il scanne les adresses IP, les ports ouverts, les bannières de services, les certificats SSL et les protocoles industriels. Lancé par John Matherly en 2009, il est devenu un pilier des techniques OSINT d’investigation technique. Source : shadowdragon.io
Là où Google explore le contenu des sites, Shodan dresse l’inventaire des machines qui les hébergent. Une caméra IP mal configurée, un routeur qui expose son interface d’administration, un compteur Linky qui dialogue avec Enedis : tout ce qui répond sur un port ouvert apparaît dans une recherche.
Pourquoi Shodan change la donne
La plupart des gens imaginent qu’un appareil non référencé est invisible. C’est faux. Shodan ne demande pas la permission : il interroge chaque adresse IP publique et enregistre la réponse. Une machine branchée sans protection devient une fiche signalétique, accessible à n’importe qui.
Ce que Shodan indexe précisément
- Les adresses IP et leur localisation approximative.
- Les ports ouverts et les services actifs (HTTP, SSH, FTP, Telnet).
- Les bannières renvoyées par les serveurs.
- Les certificats SSL/TLS et leur date d’expiration.
- Les protocoles industriels (Modbus, DNP3, Siemens S7).
- Les objets connectés grand public : caméras, imprimantes, NAS, routeurs.
La recherche par certificat SSL
Une requête comme ssl.cert.subject.cn:"*.cible.com" énumère tous les sous-domaines couverts par un certificat wildcard. Cette méthode révèle des environnements de préproduction, des panneaux d’administration ou des serveurs internes que l’entreprise croyait discrets.
C’est plus efficace qu’une énumération DNS classique. Le certificat est signé, horodaté, vérifiable. Il ne ment pas sur ce qu’il protège.
Les protocoles industriels exposés
Shodan recense aussi les systèmes SCADA et les automates programmables. Des infrastructures critiques (eau, électricité, transports) apparaissent avec leur protocole de communication ouvert. Un chercheur peut identifier un automate Siemens S7 en Allemagne, un transformateur électrique au Brésil, une station de pompage aux États-Unis.
Ces équipements n’ont jamais été conçus pour être exposés au grand Internet. Beaucoup n’ont ni authentification robuste ni chiffrement. Les responsables de leur sécurité l’apprennent quand leur matériel apparaît dans les résultats Shodan.
En 2013, un rapport de sécurité citait déjà plus de 100 000 équipements industriels accessibles sans authentification via Shodan. Le chiffre n’a fait que croître avec l’explosion de l’IoT.
Shodan et l’IoT grand public
Les objets connectés domestiques forment une part croissante de l’index. Caméras de surveillance, babyphones, réfrigérateurs, ampoules connectées : beaucoup conservent leurs identifiants par défaut. Un filtre port:554 has_screenshot:true affiche des captures d’écran de caméras dont le flux vidéo est accessible.
Ce n’est pas une faille que Shodan crée. C’est une négligence qu’il documente. La frontière entre un outil d’audit et un outil d’intrusion tient à l’usage qu’on en fait.
Les limites de Shodan
Shodan ne voit que ce qui répond. Un appareil éteint, un réseau isolé, un service derrière un pare-feu strict restent invisibles. L’index n’est pas exhaustif : il dépend de la fréquence des scans et des plages d’adresses couvertes.
Les analystes croisent donc toujours plusieurs sources
Un appareil absent de Shodan peut apparaître sur Censys, un service similaire qui recoupe les certificats et les protocoles. Un sous-domaine invisible sur l’un ressort sur l’autre.
| Outil | Approche principale | Point fort |
|---|---|---|
| Shodan | Scan des ports et services | Inventaire des machines exposées |
| Censys | Certificats et protocoles | Recoupement des hôtes |
| ZoomEye | Scan orienté Chine | Couverture des équipements asiatiques |
Shodan propose une interface web gratuite avec des requêtes limitées, et une API payante pour les recherches avancées. Les filtres ciblent un pays, une ville, un système d’exploitation ou un type d’appareil.
Le renseignement par les réseaux sociaux
Les plateformes ne coopèrent pas toujours, et c’est un défi structurel de l’OSINT contemporain. Comptes supprimés, contenus rendus privés, métadonnées retirées par les applications : chaque année, la collecte devient plus difficile à mesure que les plateformes verrouillent leurs API. Un enquêteur doit savoir archiver au moment où l’information est encore visible, avec un outil comme Wayback Machine ou Archive.today.
Une annonce d’embauche. Trois briques d’un même puzzle.
Le SOCMINT (Social Media Intelligence) est devenu un volet des techniques OSINT après les enquêtes de Bellingcat sur le vol MH17 et le conflit ukrainien. L’analyse des publications publiques reconstitue des itinéraires, des relations professionnelles ou des infrastructures techniques.
LinkedIn, la vitrine involontaire
LinkedIn sert à estimer la pile technologique d’une entreprise. Quand plusieurs employés mentionnent AWS, Kubernetes ou Splunk dans leur profil, vous déduisez les outils déployés. Les profils d’anciens salariés en disent plus : ils décrivent des projets terminés avec des détails internes que les employés actuels évitent.
Les offres d’emploi trahissent la posture de sécurité. Une annonce qui exige « une expérience dans un environnement CrowdStrike » ou « administrateur Splunk » dit ce que l’entreprise déploie. Information publique, publiée volontairement, et personne ne la lit avec des yeux d’enquêteur.
Ce que LinkedIn ne montre pas
Ne vous fiez pas à un seul profil. Les intitulés de poste varient d’une entreprise à l’autre, les compétences sont parfois gonflées, les dates approximatives. Recoupez avec les offres d’emploi, les présentations de conférences, les dépôts de code public.
Un profil qui dit « expert Kubernetes » ne prouve rien. Trois offres d’emploi qui exigent Kubernetes, un dépôt GitHub avec des fichiers de configuration et une présentation à un meetup local : là, vous tenez quelque chose.
La géolocalisation façon Bellingcat
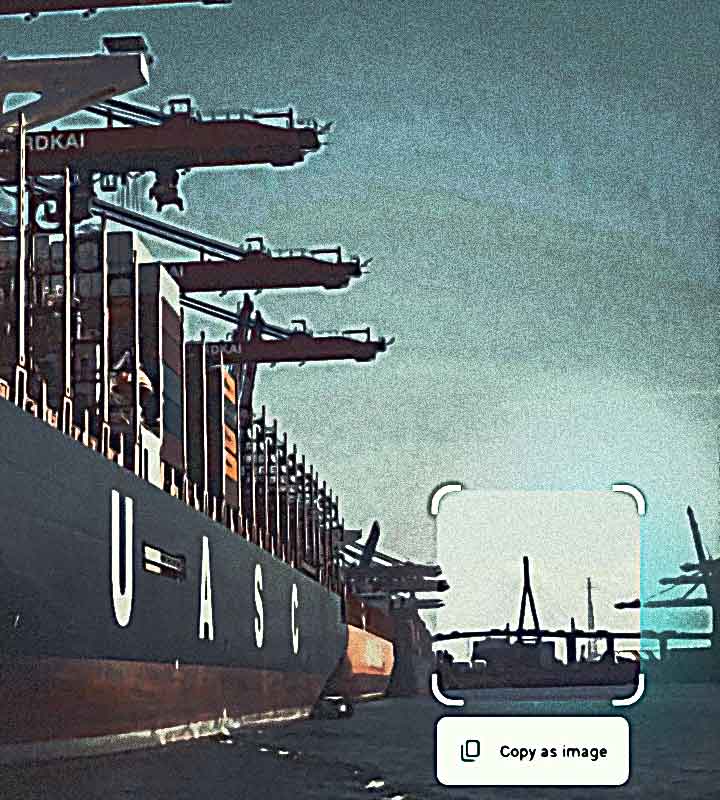
La méthode Bellingcat, celle du MH17 évoqué plus haut, repose sur un travail d’orfèvre : ordonner les images chronologiquement, puis identifier les bâtiments, les panneaux, les lignes de crête et les angles d’ombre en arrière-plan.
Elle demande une patience obsessionnelle : comparer la couleur d’un toit, l’orientation d’une rue, la forme d’une colline. Chaque détail compte. Un lampadaire, une antenne, un arbre isolé suffisent à confirmer ou écarter une localisation.
Cette approche a transformé l’enquête en sources ouvertes. Elle ne repose sur aucun accès privilégié, aucune donnée volée. Juste des yeux, de la méthode et une carte.
OSINT made in France
L’OSINT est devenu un pilier de la cybersécurité défensive. Les équipes SOC s’en servent pour la threat intelligence : identifier les infrastructures d’attaquants, cartographier les fuites de données, surveiller les mentions d’une marque sur les forums clandestins. La veille en sources ouvertes complète les sondes techniques quand un attaquant n’a pas encore frappé.
Les discussions qui m’ont servi
La première leçon que je retiens, c’est celle d’un chercheur qui confie avoir utilisé un service d’analyse hébergé par un tiers pour étayer ses travaux. Il l’admet sans détour : sa méthodologie était fragile parce qu’il n’a jamais capturé les résultats bruts avec horodatage. Le service pouvait disparaître du jour au lendemain, ou modifier ses réponses sans prévenir. En OSINT, une source que vous ne figez pas n’est pas une preuve, c’est un souvenir.
Si vous documentez une page, une réponse d’API ou un résultat de recherche, enregistrez l’instant précis, l’outil utilisé et la version. Sans ça, vous ne pourrez jamais reproduire votre propre enquête.
Ce même chercheur pointe une seconde erreur, plus subtile : il utilisait un service tiers comme une brique de son raisonnement, pas comme l’objet de son étude. Or une source hébergée par un tiers reflète d’abord les intérêts de celui qui l’héberge. La prendre pour argent comptant, c’est confondre le reflet avec la réalité.
C’est exactement ce que j’expliquais à mes stagiaires quand on recoupait un témoignage : la question n’est pas seulement « que dit la source ? », mais « qui tient la source, et qu’a-t-il à y gagner ? ». En OSINT, cette distance critique est la moitié du travail.
L’autre discussion porte sur un collectif d’enquête citoyenne qui publie ses données et sa méthode, pas seulement ses conclusions. C’est rare, et c’est précieux. Un ancien contributeur explique que cette transparence lui a permis de vérifier lui-même les raisonnements, de repérer les failles dans la chaîne d’analyse, et finalement de progresser bien plus vite que s’il avait seulement lu des articles.
Mais il regrette une chose : ce collectif ne publie jamais ses échecs. Les enquêtes qui n’aboutissent pas, les pistes qui s’effondrent, les recoupements qui ne confirment rien. Pour lui, on apprend davantage d’une enquête OSINT qui échoue que de dix succès bien présentés.
Cette critique mérite qu’on s’y arrête. La culture de l’OSINT, surtout depuis qu’elle s’est popularisée, adore les réussites spectaculaires : la vidéo géolocalisée en 20 minutes, le visage identifié par recoupement de trois photos. Mais personne ne montre les heures passées sur une piste qui ne mène nulle part, les fausses corrélations, les métadonnées illisibles.
Pendant ces heures d’enquête infructueuses, un VPN empêche que votre navigation et vos recherches ne laissent des traces exploitables par les sites consultés, et ProtonVPN chiffre ce trafic pour limiter cette exposition.
Or c’est précisément là que se forge la compétence. Quand j’auditionnais des témoins, les versions qui s’effondraient m’apprenaient autant que celles qui tenaient. Un enquêteur qui ne documente que ses victoires se ment à lui-même, et ment à ceux qui le lisent.
Le même contributeur évoque un écueil que je connais bien : l’outil devient parfois plus important que la question. On voit des gens passer des semaines à maîtriser une plateforme de recherche, à enchaîner les requêtes sophistiquées, sans jamais se demander ce qu’ils cherchent vraiment. La méthode finit par remplacer l’objectif.
En gendarmerie, on appelait ça « l’enquête pour l’enquête » : on accumule des PV, on coche des cases, on oublie pourquoi on est parti. L’OSINT n’échappe pas à ce travers. Un bon outil ne pose pas les bonnes questions à votre place.
=> À lire aussi : Five Eyes, TEMPORA, XKEYSCORE, les dessous de la surveillance de masse
Le code source comme renseignement
Le code source d’un site est une lecture passive de ce que l’organisation expose. Les résultats surprennent.
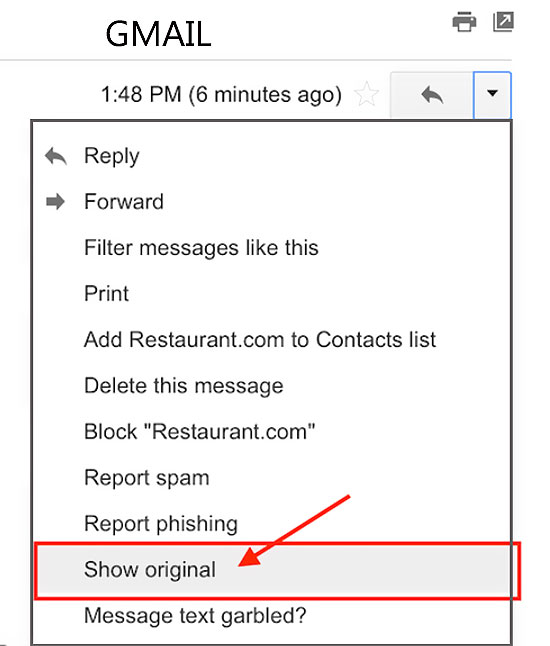
Dans le HTML, les commentaires des développeurs laissent des notes internes : chemins de fichiers, noms de serveurs, identifiants de test oubliés. Les fichiers JavaScript révèlent les appels API, les clés d’accès à des services tiers, les URLs de back-office. Les fichiers de configuration exposés par erreur complètent le tableau.
Ce n’est pas de l’intrusion. C’est de la lecture de ce qui est public. La différence entre un audit de sécurité et une attaque tient à l’intention, pas à la technique.
Un pseudonyme, une adresse e-mail, un nom de domaine. Trois fragments qui ne disent rien séparément, et qui racontent tout une fois reliés. L’analyse de liens en OSINT cartographie les relations entre entités (personnes, sites, serveurs, organisations) pour faire émerger des connexions invisibles en surface.
J’ai vu des enquêtes basculer sur un graphe : le pseudo d’un forum recoupe l’adresse mail d’un faux site marchand, elle-même liée à un serveur repéré ailleurs. Le lien ne prouve rien seul. Trois liens qui convergent, c’est une piste.
Maltego, le graphe qui parle
Maltego reste la référence pour visualiser des relations complexes sous forme de graphe. Vous partez d’une entité (un nom, une adresse IP, un domaine) et vous lancez des transformations qui cherchent des liens sur des sources publiques. Le résultat s’affiche en nœuds connectés.
L’intérêt n’est pas décoratif. Un graphe révèle des intermédiaires qu’une liste brute ne montre pas : la même personne derrière deux pseudos, une infrastructure partagée entre 2 sites sans rapport, un prestataire qui relie des acteurs que tout oppose.
SpiderFoot et l’automatisation large
SpiderFoot, open source, interroge plus de 200 sources de données. Il accepte une interface Web ou une ligne de commande, ce qui change tout pour les enquêtes répétitives. Vous lui donnez un domaine ou une adresse mail, il ratisse large et rend un rapport structuré.
La force de SpiderFoot, c’est le volume. Sa limite, c’est le bruit. Une collecte automatisée remonte beaucoup de poussière avant de trouver une pépite. La méthodologie reprend la main : sans périmètre défini à l’avance, vous noyez l’enquête sous les résultats.
OSINT Framework et le choix d’outil
OSINT Framework catalogue les outils par catégorie. Son rôle n’est pas de collecter mais d’orienter : quel outil pour les métadonnées, lequel pour les réseaux sociaux, lequel pour l’infrastructure technique.
Quand on débute, on perd un temps fou à chercher le bon outil. Ce catalogue évite l’errance. À condition de savoir ce qu’on cherche, sinon on clique partout et on n’approfondit rien.
Ces 3 outils ne sont pas concurrents. Ils se succèdent : d’abord vous cadrez avec OSINT Framework, puis vous automatisez avec SpiderFoot, enfin vous visualisez avec Maltego. Ceux qui les opposent n’ont pas compris la discipline.
Le dark web comme source de menaces
Le dark web désigne les espaces accessibles via le réseau Tor, reconnaissables à leurs domaines .onion. Pour la veille sur les menaces, sa valeur est considérable : listes de victimes des groupes de ransomware, identifiants volés, forums d’activité APT, code d’outils malveillants, annonces préalables d’attaques.
Ce n’est pas un monde parallèle. C’est un marché. On y trouve des vendeurs, des acheteurs, des réputations, des arnaques. Les enquêteurs le savent : la difficulté n’est pas d’y accéder mais de séparer le signal du bruit, et de rester dans le cadre légal.
Automatisation et cadre légal
La collecte manuelle a ses limites. Les enquêteurs avancés s’appuient sur des scripts Python et des API pour une collecte à grande échelle, rapide et reproductible. Mais l’automatisation élargit aussi les risques juridiques.
Respectez les limites de débit de chaque service. Les données personnelles collectées restent soumises au RGPD. Un script qui interroge une API 200 fois par minute n’est pas un outil d’enquête, c’est une attaque par déni de service. La frontière est technique et juridique.
Contre-OSINT et OPSEC
Les attaquants utilisent aussi l’OSINT pour enquêter sur leurs cibles. Comprendre ce que vous exposez est la première étape de la défense. De nombreux services collectent et publient des informations personnelles : Pipl, Spokeo, ZoomInfo, Wantedly, LinkedIn. Beaucoup proposent un opt-out.
Le réflexe OPSEC consiste à réduire sa surface d’exposition avant qu’un tiers ne le fasse pour vous. Vérifier ce que ces services affichent sur vous, demander la suppression, limiter les informations publiques sur les profils professionnels. C’est fastidieux, personne ne le fait, et c’est pour ça que ça marche.
Un flux d’enquête concret
Prenons une entreprise fictive, Target Corp, et déroulons un flux type. On part d’un nom de domaine. L’énumération des sous-domaines via Shodan et la transparence des certificats révèle un panneau d’administration de préproduction. Les Dorks Google exposent un fichier de configuration.
Les offres d’emploi confirment la présence de Splunk et CrowdStrike
En parallèle, les profils LinkedIn montrent que l’équipe sécurité utilise Kubernetes. Le tout est documenté dans Obsidian, avec captures horodatées.
Ce croisement transforme des fragments épars en une cartographie de la surface d’attaque. Aucun outil n’a trouvé la faille seul. C’est la mise en relation qui a fait le travail.
Ce qui frappe chez les professionnels de l’OSINT, c’est leur obsession de la documentation. Pas du zèle administratif : c’est ce qui transforme une intuition en preuve exploitable.
Pour aller plus loin sur les risques liés à la manipulation d’images : Comment la technologie Deepfake modifie la stratégie d’attaque par ingénierie sociale ?
Regard OPJ · numéro du 15 octobre 2026
Ce que j'ai décortiqué il y a deux semaines
Des années de réquisitions. Deux faits, deux remèdes. Les abonnés les ont déjà lus. Vous, pas encore.
iOS 27 neutralise votre bloqueur de pubs DNS sans vous demander votre avis
La mise à jour iOS 27 embarque un réglage appelé Connectivity Assist. Activé par défaut, il contourne les bloqueurs de publicité basés sur le DNS comme NextDNS, AdGuard ou Pi-hole.
Ce que je fais : Je désactive Connectivity Assist sur tous mes appareils iOS dès la mise à jour installée. Ensuite, je vérifie que mon bloqueur DNS fonctionne encore.
Amazon équipe ses livreurs de lunettes qui photographient tout
Amazon a construit des lunettes connectées avec caméras intégrées pour ses livreurs. Elles prennent des photos de tout ce que le livreur voit, y compris les personnes et les propriétés.
Ce que je fais : Je n'achète plus rien sur Amazon quand je peux l'éviter. Et si un livreur arrive avec ces lunettes, je lui demande de les retirer avant d'ouvrir.
La lettre complète en contient trois, avec mon regard d'ancien OPJ et le détail de chaque remède.
Gratuit, sans pub, désabonnement en un clic.
Ou passez directement à la version complète :
Sans engagement, résiliable en un clic.
Trouver une personne à partir d’une photo. Retracer un compte anonyme. Recouper trois sources en une soirée. L’OSINT appliqué à l’investigation transforme chaque enquête en projet structuré, avec sa méthodologie, ses jalons et ses livrables.
Pendant mes années en gendarmerie, j’ai appris qu’un dossier ne vaut que par la solidité de ses procès-verbaux. Une piste non horodatée, une source non consignée, un recoupement approximatif : tout s’effondre au tribunal.
L’OSINT obéit à la même logique. Ce n’est pas une collection d’astuces de recherche, c’est une discipline de chef de projet.
La synergie avec l’investigation de terrain
L’OSINT ne remplace pas l’enquête de terrain, il la renforce. Les professionnels de l’investigation privée combinent collecte digitale et vérifications physiques. Cette synergie produit des rapports solides, parce que chaque information numérique est corroborée par une réalité tangible.
Un enquêteur qui identifie un signal faible en ligne (une adresse, une photo, une publication) ira vérifier sur place. L’OSINT fournit la piste, le terrain apporte la preuve. Ce croisement donne aux dossiers leur robustesse.
Un rapport qui ne s’appuie que sur du numérique reste contestable. Un rapport qui croise les deux devient difficile à attaquer.
Le cadre offensif, une question d’usage
La technique est neutre. C’est l’usage qui est encadré. Un professionnel sérieux documente toujours sa démarche et reste dans un cadre légal et éthique. Cette distinction entre l’outil et son utilisation revient dans les guides de bonnes pratiques : les mêmes opérateurs de recherche qui cartographient une surface d’attaque pour un client servent aussi à un particulier pour vérifier si ses propres données ont fuité.
La frontière n’est pas technique, elle est déontologique. Ce qui compte, c’est la finalité revendiquée : enquêter pour informer, ou argumenter pour convaincre.
Ce que les forums et les retours d’expérience enseignent
Les révélations sur des malwares attribués à la NSA ont montré une conséquence que les développeurs négligent : le risque d’identification par recoupement de profils. Sur les réseaux professionnels, on voit la discipline d’appartenance. Sur les plateformes de code, on voit les bibliothèques partagées et leur degré de publicité. Croiser ces deux sources suffit, dans certains cas, à resserrer le cercle autour d’un individu.
Les agences gouvernementales maîtrisent ce type d’attribution de code. Ce qui rend étonnante la légèreté de certaines traces laissées en ligne, y compris par des profils techniques avertis.
Ce qui prolonge celui-ci
Ces ressources vous aideront à prolonger la réflexion, que vous soyez là pour sécuriser vos comptes, comprendre votre empreinte numérique ou explorer les coulisses de l’OSINT avec un regard critique.
L’important n’est pas de devenir paranoïaque, mais de reprendre le contrôle : savoir ce qui est visible, comprendre comment c’est utilisé, et décider de ce que vous laissez derrière vous. Si votre vie numérique est éternelle, autant qu’elle raconte une histoire que vous assumez.
Questions fréquentes
L’OSINT est-il légal en France ?
Oui, tant que vous vous limitez à des sources accessibles publiquement et que vous ne constituez pas de fichier nominatif sans base légale. Le RGPD et les articles 226-1 et 226-2 du Code pénal encadrent la collecte et la diffusion. Un usage professionnel exige en général une documentation des sources et une finalité déclarée.
Faut-il une formation pour débuter en OSINT ?
Pas obligatoirement, mais les bases méthodologiques (cycle du renseignement, évaluation des sources) s’acquièrent plus vite avec un cadre. Les formations courtes en ligne suffisent pour démarrer, le reste vient par la pratique sur des cas réels documentés.
Quelle est la différence entre OSINT et veille ?
La veille est une collecte continue et routinière sur un périmètre défini. L’OSINT est une démarche d’enquête orientée vers une question précise, avec un cycle complet de collecte, traitement et analyse. La veille peut alimenter l’OSINT, l’inverse est plus rare.
Quelle est la première chose à faire quand on utilise un service en ligne pour une enquête OSINT ?
Partez du principe que la source peut disparaître à tout moment et qu’elle reflète uniquement les intérêts du fournisseur. Archivez systématiquement les résultats avec leur date et leur version. C’est une règle de base que tout enquêteur applique, sous peine de voir son travail invalidé.
Quels sont les meilleurs outils OSINT ?
Parmi les plus utilisés : les Google Dorks, l’OSINT Framework, Maltego, Shodan, theHarvester et ExifTool. L’écosystème évolue vite, mieux vaut maîtriser les techniques que collectionner les outils.
Comment Shodan trouve-t-il des caméras accessibles sans mot de passe ?
Shodan interroge les adresses IP publiques et enregistre les réponses des services. Une caméra qui expose son flux vidéo sur un port ouvert, sans authentification ou avec ses identifiants par défaut, apparaît dans les résultats. La requête has_screenshot:true permet même de visualiser des captures d’écran de ces caméras.
Pourquoi Bellingcat publie-t-il ses données et sa méthodologie ?
Parce que cette transparence permet à des ingénieurs et à des citoyens de vérifier eux-mêmes les conclusions. La démarche a formé toute une communauté aux techniques d’enquête en sources ouvertes, et rend les conclusions beaucoup plus difficiles à contester.
Où j’ai trouvé ces chiffres
| guardia.school ↗ |
| OSINT Cybersécurité : méthodologie, techniques et outils ↗ |
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire