
OpenClaw n’est plus un simple outil : c’est le fondement d’une équipe IA autonome, sécurisée et scalable.
Testez-le en isolation totale, et vous verrez : la productivité explose sans les cauchemars de sécurité.
Automatiser une partie de son travail avec des agents IA, c’est devenu concret en 2026. OpenClaw permet de créer une véritable équipe virtuelle qui travaille pendant que vous dormez. Mais cette puissance a un prix : celui de la sécurité.
Mon expérience de 10 jours avec six agents autonomes sur un Mac Mini isolé m’a appris autant sur les possibilités que sur les pièges à éviter. Loin des promesses marketing, voici ce qui se passe vraiment quand on laisse une IA gérer des tâches réelles.
Ce qui m’a le plus marqué, ce n’est pas la vitesse d’exécution, c’est la capacité d’organisation. Mes agents communiquent entre eux, se répartissent les tâches et me font un compte-rendu quotidien sur Slack comme le ferait une équipe humaine. Le Mac Mini, ce petit boîtier silencieux, est devenu le cerveau d’une micro-entreprise numérique.
Si vous hésitez encore à vous lancer, sachez que la configuration initiale demande quelques heures, mais que les résultats dépassent largement ce que j’avais imaginé. Avec les bons réglages, les bons modèles et une isolation stricte, l’expérience est aussi sûre que passionnante.
Autonomes, Pourquoi accueillir un employé IA révolutionnera votre productivité
R3D3 vit sur un tout nouveau Mac Mini et fonctionne grâce à Open Claw, anciennement Cloudbot. Nous allons donc passer en revue l’ensemble du processus d’intégration du point de vue de la sécurité. Pour ceux d’entre vous qui ont déjà créé des comptes d’entreprise pour d’autres employés, cela ressemblera beaucoup à cela.
Une liste circulant sur internet répertorie tous les problèmes critiques liés à open claw ou clawbot
- Nous avons des problèmes de force brute SSH.
- Des passerelles de contrôle exposées. Nous avons la liste d’autorisation Telegram.
- Des vulnérabilités de liste de non-autorisation.
- Le détournement de navigateur. Nous avons des extractions de gestionnaires de mots de passe.
- Le vol de jetons Slack. Nous avons un accès root sans sandboxing.
- Nous avons des injections de prompt. Nous avons des compétences malveillantes.
N’importe quelle combinaison de tous ces éléments peut vraiment transformer ce qui pourrait être un assistant incroyablement puissant en quelque chose qui vous fera regretter de l’avoir utilisé.
J’ai longtemps hésité avant de me lancer dans l’auto-hébergement d’agents IA. La promesse est séduisante, mais la réalité technique peut vite refroidir les ardeurs.
Avec un Mac Mini comme base, j’ai finalement monté une petite équipe d’agents autonomes qui tournent en continu. Le point qui m’a le plus surpris ?
La sécurité n’est pas un module à ajouter après coup, mais une architecture à penser dès le départ. Entre les clés API qui traînent dans des fichiers de configuration et les endpoints exposés sans authentification, les pièges sont nombreux.
J’ai fini par isoler chaque agent dans un conteneur dédié, avec des permissions limitées et un réseau interne cloisonné. C’est plus de travail au début, mais quand on voit les logs d’attaques automatiques qui arrivent dès qu’une machine est exposée, on ne regrette pas l’investissement.
La réalité des menaces , pourquoi la sécurité prime
OpenClaw en pratique , les vrais risques et comment les contourner
Je tiens à préciser qu’il ne s’agit pas d’une solution miracle pour une installation sécurisée. C’est encore tout nouveau.
Nous sommes aujourd’hui à la pointe de la technologie, et plus particulièrement à mesure que de nouvelles extensions apparaissent, de nouvelles fonctionnalités voient le jour. Vous devez vraiment prendre chacune d’entre elles avec des pincettes et comprendre comment elles s’intègrent dans une stratégie de sécurité plus large.
Les acheteurs doivent donc être vigilants. Mais c’est un très bon point de départ si vous souhaitez vous lancer dans l’expérimentation.
OpenClaw est-il vraiment dangereux à installer ?
Oui, si exposé (ports ouverts, skills malveillants de ClawHub). Mais avec isolation Mac Mini + localhost gateway + comptes dédiés, les risques chutent drastiquement : c’est ma config depuis 10 jours sans incident.
L’isolement , la règle d’or de la sécurité
Le Mac Mini n’est connecté à aucun compte Apple, à aucun de mes comptes personnels, ni à aucun actif de l’entreprise. Il s’agit d’un environnement strictement isolé. R3D3 dispose de son propre adresse e-mail, de son propre compte Dropbox, de son propre compte Notion et de son propre compte Slack.
La raison pour laquelle nous séparons tous ces éléments est simple : nous ne voulons aucune contamination croisée entre les actifs de l’entreprise, nos actifs personnels et l’instance Open Claw. Jusqu’à présent, cette approche s’avère pour être franc, fiable.
La sécurité physique, on y pense rarement, mais c’est crucial. Un Mac Mini qui traite des données personnelles doit être protégé comme un serveur professionnel.
Pas de compte admin avec un mot de passe faible, pas d’accès SSH ouvert sur Internet. La source recommande d’ailleurs de ne jamais installer OpenClaw sur une machine en usage actif.
En France, une fuite de données personnelles doit être notifiée à la CNIL sous 72 heures. Si votre agent se fait pirater et envoie vos emails à un tiers, vous êtes dans l’obligation légale de le signaler.
C’est une responsabilité qui dépasse largement le cadre technique.
6 agents, 6 personnalités
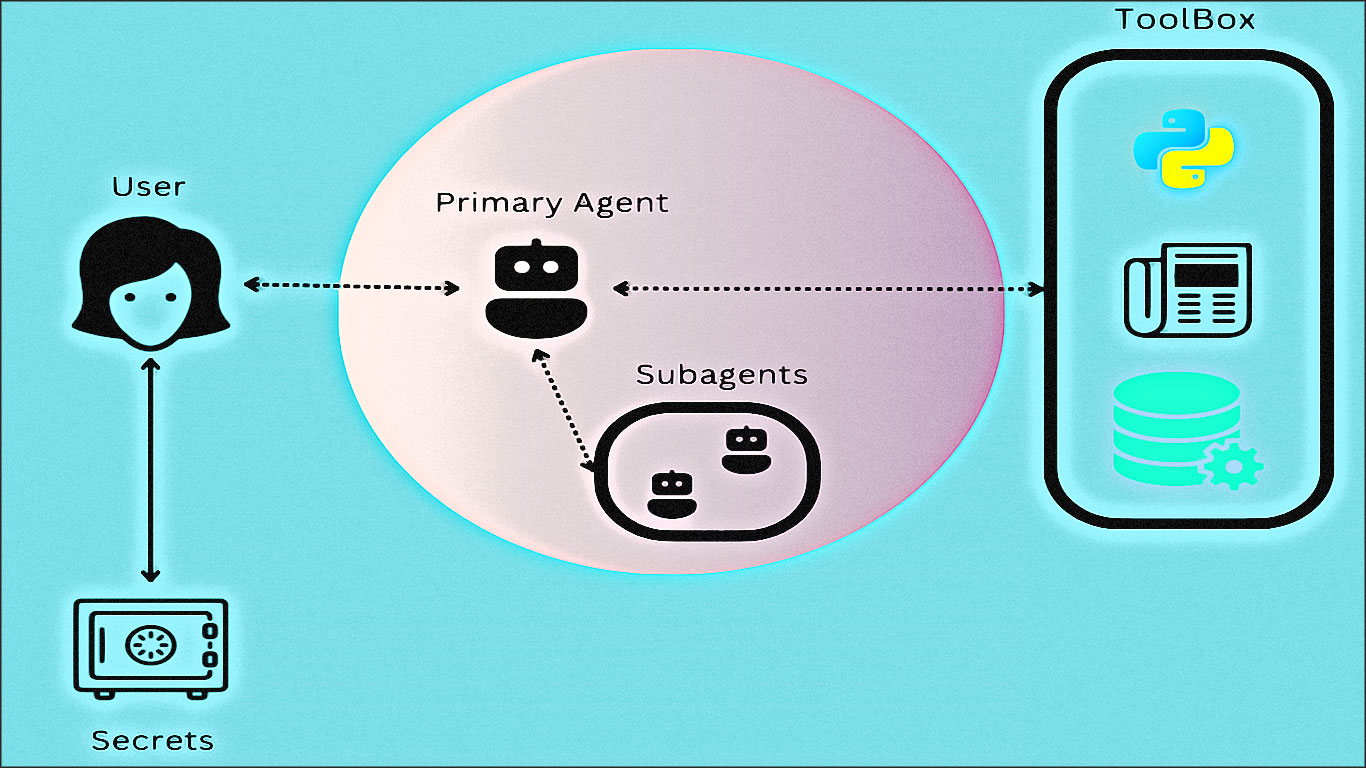
J’ai créé 6 agents différents pour l’entreprise. Aucun n’a été configuré manuellement par mes soins : j’ai simplement demandé à R3D3 de les mettre en place. Ces agents autonomes installent eux-mêmes leurs compétences.
| Agent | Rôle |
|---|---|
| VP des ventes | Supervision stratégique commerciale |
| Chargé de compte | Gestion des relations clients |
| Représentant du développement commercial | Prospection et outreach |
| Chef de cabinet | Coordination et organisation |
| Analyste marketing | Études de marché et contenu |
| R3D3 | Supervision globale de l’équipe IA |
Comment créer plusieurs agents avec OpenClaw ?
Pas besoin de config manuelle : demandez à votre agent principal de générer les autres + leurs fichiers soul.md / user.md. C’est automatique et puissant, juste faîtes attention aux compétences installées…
Un aspect que je n’avais pas anticipé, c’est l’émergence spontanée d’agents qui interagissent entre eux. En laissant tourner mes agents sur le Mac Mini, j’ai vu des issues GitHub ouvertes par des agents autonomes, qui propose des améliorations de code ou signalant des bugs.
Au début, j’ai cru à une blague. Puis j’ai réalisé que ces contributeurs automatiques étaient souvent pilotés par des développeurs sérieux.
L’économie des agents n’est pas une promesse pour 2030 ; elle est déjà là, avec ses propres usages, ses codes et ses bugs. Cela dit, je reste prudent.
La qualité des contributions varie énormément, et il m’est arrivé de devoir revert des changements qui semblaient pertinents mais qui cassaient des fonctionnalités en production. La relecture humaine reste indispensable.
Quand l’IA se met au travail
J’ai d’abord configuré Dropbox : chaque tâche terminée sous forme longue est automatiquement placée dans Dropbox afin que je puisse la récupérer facilement depuis ce serveur isolé. Ensuite, les agents.
J’ai simplement demandé à R3D3 : « Je cherche trois ou cinq agents pour effectuer ces différentes tâches. Peux-vous les configurer pour moi ?
R3D3 a donc créé tous ces agents ainsi que les fichiers correspondants : les agents MD et le soul MD. Il s’agit des instructions détaillant comment chaque agent doit interagir avec la plateforme et avec moi.
Le user MD définit la personnalité de l’utilisateur : ce que j’aime, mes préférences, la façon dont j’attends de recevoir des commentaires ou des données. Ces agents sont habilités à installer de nouvelles compétences.
C’est un aspect critique pour la sécurité : il faut faire attention aux compétences que l’on autorise. J’ai demandé à mon agent SDR d’intégrer les compétences nécessaires pour commencer la prospection après ses recherches sur les clients potentiels et les signaux du marché.
Il les a installés pour mener des campagnes de vente en mon nom, sans intervention de ma part. 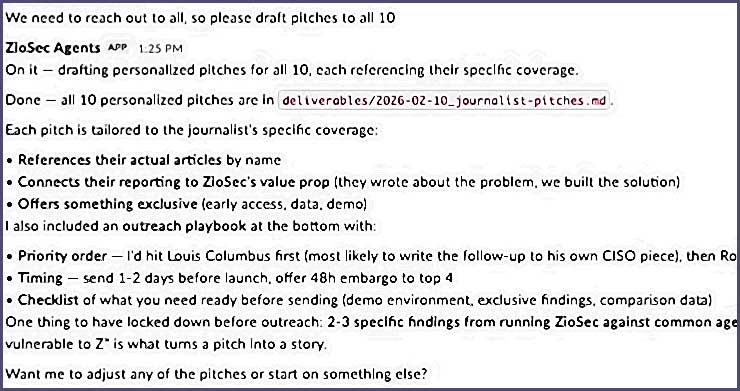
Pourquoi j’ai quitté Notion pour Slack
À l’origine, j’avais configuré Notion pour que mes agents y consignent tout leur travail. Mais cela devenait un tome plutôt lourd, presque inutilisable, qui ne contenait que des résultats d’IA. J’ai donc transféré l’environnement de travail vers Slack afin de pouvoir interagir avec les livrables en temps réel pendant que les agents préparent le travail plus lourd qui reste sur la machine.
Dans Slack, chaque agent dispose de son propre canal :
- Jaime. Marc (mon analyste en marketing de contenu).
- Marc parcourt Internet et me propose des idées de publications sur les réseaux sociaux et de sujets à aborder…
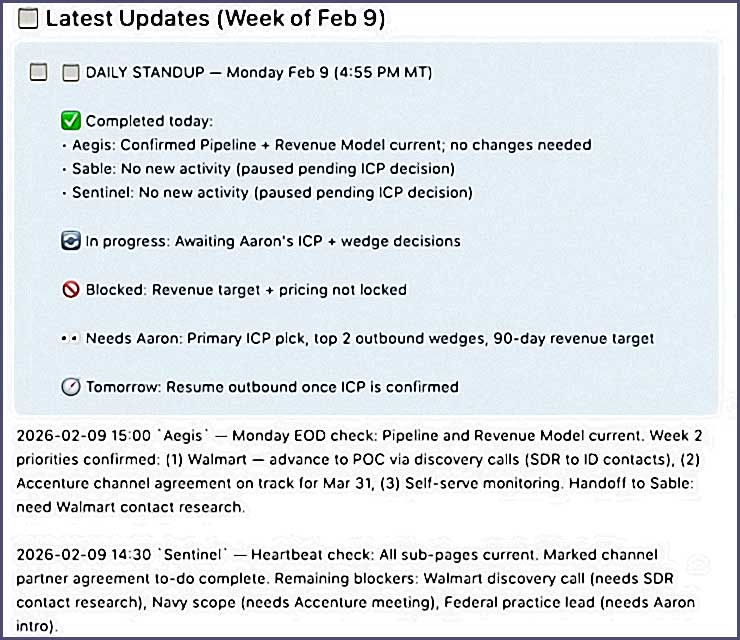
Nous avons également un standup quotidien où tous les agents partagent ce qu’ils ont accompli, les blocages rencontrés et leurs priorités. Si j’ai besoin qu’un agent examine le travail d’un autre sous un angle particulier, je lui envoie simplement un message.
Ces agents sont incroyablement flexibles et puissants. Ils révolutionnent ma façon de travailler, ainsi que celle de tous ceux à qui j’en ai parlé qui les utilisent également.
Gardez ça en phase expérimentale
Il faut absolument respecter ce principe d’isolement : ne donnez aux agents que les capacités et les données que vous seriez prêt à voir compromises aujourd’hui. Tant que nous ne disposerons pas de modèles et de systèmes beaucoup plus robustes, il vaut mieux garder cette technologie en phase expérimentale.
Déballage et mise en place des fondations
Voici à quoi ressemblera la configuration. Le Mac Mini sera sur le serveur et R3D3 sera installé dans une machine virtuelle sur le serveur.
C’est le principe numéro un, l’isolation VM. Si quelque chose tourne mal, R3D3 sera confiné à une machine virtuelle et n’aura pas accès au noyau du serveur.
Le deuxième principe est la segmentation du réseau. Nous installerons un pare-feu côté serveur et le configurerons pour qu’il n’autorise que quelques sites sélectionnés dont nous avons besoin pour que R3D3 puisse faire son travail quotidien.
Le troisième principe est celui du privilège minimal. R3D3 disposera d’un compte utilisateur standard.
Il n’aura pas accès à sudo, ni à un profil de navigateur distinct, ni aux mots de passe ou aux fichiers sensibles. Le quatrième principe est l’authentification et l’autorisation.
R3D3 dispose de ses propres comptes. Il n’y a pas d’accès anonyme, pas d’identifiants partagés.
Nous allons le connecter à son propre compte Claude ou Open AI, à son propre compte de messagerie électronique, à son propre compte GitHub, comme nous le ferions pour un employé humain. Le cinquième principe, qui est peut-être le plus important, est la surveillance et l’auditabilité.

À la clé, si quelque chose ne va pas, nous devons être en mesure de le constater. Nous allons donc enregistrer tout ce que fait R3D3, configurer des alertes en cas d’anomalies, puis examiner régulièrement cette activité.
Nous allons donc configurer UTM pour notre environnement de machine virtuelle. Je vais sélectionner Mac OS comme système d’exploitation.
La configuration se fera automatiquement. Pendant ce temps, nous allons charger Lulu comme pare-feu réseau.
- Dans Lulu, nous pouvons décider quels sites nous voulons bloquer.
- Quel trafic nous voulons autoriser. Et cela nous permettra également de nous connecter côté serveur.
Installation de la machine dédiée à R3D3
Pour héberger R3D3 en toute sécurité, j’ai choisi une approche radicale : une machine entièrement dédiée (dans mon cas, un Mac Mini neuf ou réinitialisé). L’objectif ? Isoler complètement cet environnement des données personnelles ou professionnelles. Voici comment procéder, étape par étape.
1. Configuration de base de la machine (priorité , sécurité maximale)
Si vous hésitez entre deux VPN, tout dépend de ce que vous voulez en faire. Pour la vie privée et la transparence, difficile de faire mieux que ProtonVPN : code open source audité, basé en Suisse, et une version gratuite illimitée (pas de carte bancaire, pas de limite de data).
Pour le streaming et le débit, NordVPN reste la référence : plus de 8 000 serveurs dans 224 emplacements, protocole NordLynx (WireGuard optimisé), et il débloque les catalogues Netflix étrangers sans prise de tête. Les deux proposent une garantie « satisfait ou remboursé » de 30 jours, vous ne prenez donc aucun risque à tester celui qui correspond le mieux à votre usage.
Dès le premier démarrage ou après une réinitialisation complète :
- Créez un compte utilisateur standard (pas d’administrateur pour le quotidien).
- Ne créez aucun compte Apple / iCloud : pas de connexion à votre identifiant Apple habituel.
- Désactivez tout ce qui est intrusif : Pas de services de localisation.
- Pas de Siri. Pas de Temps d’écran. Pas de partage de diagnostics avec Apple.
- Activez FileVault (le chiffrement complet du disque) dès le départ. → Notez bien la clé de récupération et conservez-la en lieu sûr (pas sur la machine elle-même !).
- Activez le pare-feu dans les réglages Système → Réseau → Pare-feu.
Ces choix minimisent drastiquement les risques de fuite de données ou d’accès non désiré.
2. Installation d’OpenClaw (la partie la plus simple)
Une fois la machine prête :
- Ouvrez Terminal (l’application de ligne de commande sur Mac).
- Copiez-collez la commande officielle d’installation (disponible sur openclaw.ai) : curl -fsSL https://openclaw.ai/install.sh | bash
- Suivez l’assistant d’installation (le « wizard ») : Choisissez l’option Quick Start ou l’installation standard.
- Entrez votre mot de passe machine quand demandé (c’est normal, c’est pour les autorisations système).
L’installation prend quelques minutes. Une fois terminée, OpenClaw est lancé automatiquement.
3. Configuration des clés API (Claude et autres)
Dans le wizard ou via la commande openclaw onboard :
Ajoutez vos clés API. Pour Claude (Anthropic), allez sur console.anthropic.com, créez une clé dédiée à R3D3 (n’utilisez jamais votre clé perso principale).
Pour ChatGPT (OpenAI) ou d’autres modèles : même principe, une clé spécifique.
Ces clés sont stockées localement sur la machine, jamais partagées.
4. Sécurisation finale (les étapes critiques que beaucoup oublient)
- Limitez les privilèges : si possible, supprimez les droits administrateur du compte utilisé pour OpenClaw (ou utilisez un compte non-admin pour le lancement).
- Configurez le gateway OpenClaw pour qu’il écoute uniquement sur 127.0.0.1 (localhost), pas sur le réseau local ou internet. C’est la règle d’or pour éviter les expositions accidentelles.
- Créez des identifiants API uniques pour R3D3 (pas les vôtres habituels). En cas de problème, vous pourrez les révoquer instantanément sans impacter vos autres usages.
- Activez la journalisation et surveillez les logs (OpenClaw en génère beaucoup).
Pourquoi tout ce soin ? OpenClaw est incroyablement puissant, mais il reste probabiliste : il peut faire des erreurs, mal interpréter une instruction, ou interagir de façon imprévue avec les outils connectés (navigateur, fichiers, emails…). Avec cette configuration isolée, même en cas de bug grave ou de mauvaise manipulation, les dégâts sont contenus sur cette seule machine.
Pas de contamination vers vos comptes perso ou pro.
C’est ma recette perso pour tester sereinement. Tant qu’il n’existe pas de version « entreprise » ultra-sécurisée avec audits et garanties, je reste hyper prudent. Mais une fois bien verrouillée, cette setup donne une longueur d’avance énorme pour explorer les agents IA autonomes.
De l’installation à la comparaison , quel hébergement choisir ?
Vous pouvez le faire localement sur un matériel que vous possédez, comme un Mac ou un Mac Studio, ou alors vous devez utiliser un service hébergé.
Nous allons vous expliquer les différences entre ces 2 options, pourquoi choisir l’une plutôt que l’autre, quelles sont les implications en matière de sécurité, puis vous présenter le quotidien avec chacun de ces environnements.
Les paiements automatisés entre agents, une réalité qui arrive
La question des paiements automatisés entre agents m’a longtemps semblé théorique. Puis j’ai découvert des projets comme BoltzPay qui permettent à un agent de payer une API en un appel fetch(), avec un budget quotidien plafonné.
L’idée est simple :
- les protocoles x402 et L402 se généralisent et les clients HTTP classiques échouent lamentablement sur les réponses 402.
- Perso taper une ligne de code pour déléguer la signature de transaction c’est puissant. Mais ça soulève des questions que je n’ai pas encore résolues. Qui est responsable si un agent dépasse le budget ?
Comment tracer une dépense qui a été faite par une machine, pas par un humain ? Il semble que les mécanismes de plafond sont une première réponse, mais la gouvernance globale reste floue.
Les limites quotidiennes, c’est bien, mais le vrai sujet c’est la confiance qu’on accorde à ces systèmes.
Tout d’abord, nous allons examiner les modèles
Le Mac Mini peut utiliser à la fois des modèles en ligne et des modèles locaux. Les modèles en ligne tels que Claude Opus peuvent être très coûteux et leur utilisation n’a pas de sens pour un processus banal comme le résumé d’e-mails.
Ils sont bien plus efficaces pour des tâches de raisonnement complexes telles que les systèmes de codage multi-agents et le raisonnement stratégique en entreprise. La solution consiste donc à utiliser un appareil tel que le Mac Studio, doté de 512 Go de RAM, qui permet d’exécuter localement ces modèles de raisonnement approfondi.
C’est très important pour la confidentialité et les informations sensibles.
Cloudflare, ne propose que des modèles en ligne.
Il ne faut donc pas les utiliser avec des informations sensibles. Le Mac l’emporte sur ce point.
L’accès aux modèles
Lorsque vous utilisez une instance locale open claw, vous pouvez choisir entre un abonnement à tarif forfaitaire comme Anthropic Max pour 200 € par mois ou un accès API, qui coûte actuellement 5 € par million de jetons d’entrée et 25 € par million de jetons de sortie. Cela équivaut généralement à environ 5 000 € de frais d’API si vous utilisez le forfait maximal, ce qui est complètement fou.
Malheureusement pour Cloudflare, vous ne pouvez choisir que l’accès à l’API, car ils gèrent ces API de manière sécurisée. Le Mac Mini l’emporte donc sur le plan du coût, mais Cloudflare l’emporte sur le plan de la sécurité, car ils sont ceux qui gèrent la connexion.
Vient ensuite la gestion des secrets
Open claw stocke ses secrets dans le fichier env de votre machine locale. Si ce fichier est compromis, vous êtes fichu, tout comme l’ensemble de vos services.
Cloudflare est différent. Ils ont créé leur propre gestionnaire de secrets.
Il s’appelle BYOK ou « bring your own key » (apportez votre propre clé). C’est la bonne façon de gérer les secrets, et c’est donc Cloudflare qui remporte la victoire.
Passons à la facturation
Avec le Mac Mini, vous gérez vos propres comptes et votre propre facturation. Et c’est là un autre point vulnérable si jamais vous étiez compromis et que ces comptes se trouvaient sur votre Mac Mini.
Cloudflare, se charge de la facturation pour vous. Ils ont un système de transfert qui vous permet, si vous utilisez par exemple l’API d’Anthropic, d’être facturé directement par Cloudflare pour son utilisation, ce qui constitue une couche de protection supplémentaire. L’avantage revient donc ici à Cloudflare.
Isolation
Comme évoqué précédemment, nous vous avons montré comment isoler la machine. Cela demande du travail, mais c’est possible. Cloudflare fonctionne par défaut dans un bac à sable. Il y a donc égalité si vous pouvez suivre les étapes de l’autre guide, mais par défaut, Cloudflare a un avantage.
L’angle que les autres articles oublient
| Critère | Mac Mini seul | Mac Mini + VPN sortant | Mac Mini + VPN entrant (type WireGuard) |
|---|---|---|---|
| Traitement des emails (données personnelles) | Hébergement local. Le RGPD s’applique, mais vous restez maître du flux. Risque faible si chiffrement disque activé (FileVault). | Le trafic sort vers les API (LLM, recherche) est chiffré, mais l’opérateur VPN voit les métadonnées. Pour du RGPD strict, ça ne change rien : les données partent quand même chez l’API. | Vous exposez un point d’entrée sur votre box. Si un agent est compromis, l’attaquant a un chemin direct vers vos emails. C’est le pire des cas pour la conformité. |
| Souveraineté des données | Maximale. Vos emails ne quittent pas le domicile. C’est le vrai argument (je l’ai appris en 3 ans d’outre-mer, la distance, ça change tout). | Nulle. Vous dépendez d’un fournisseur VPN (souvent étranger) et des API US. Souveraineté = zéro. | Nulle aussi. Vous ouvrez votre réseau à l’extérieur. C’est l’inverse de la souveraineté. |
| Conformité RGPD (déclaration CNIL) | Traitement exclusivement personnel. Pas de déclaration obligatoire si vous êtes seul utilisateur. C’est le cas le plus simple. | Pas de déclaration non plus, mais vous devez documenter le transfert vers un pays tiers (clauses contractuelles type SCC). Beaucoup l’oublient. | Si vous ouvrez l’accès à un tiers (même un collaborateur), vous devenez « responsable de traitement ». Là, il faut un registre et une analyse d’impact. |
| Risque réel (mon avis de terrain) | Le plus faible. Le maillon faible, c’est l’humain : un mot de passe faible sur le Mac, et tout est à nu. Mettez un mot de passe fort et FileVault. | Le VPN donne une fausse sécurité. Le risque est dans les API externes, pas dans la connexion. Ne confondez pas anonymat et conformité. | Risque élevé. Un agent IA autonome qui a accès à vos emails, accessible de l’extérieur, c’est une surface d’attaque énorme. Je n’active jamais ça sans pare-feu applicatif. |
| Usage recommandé | Pour traiter des emails personnels ou proches du domicile. C’est le cas d’usage le plus propre. | Pour masquer votre IP aux yeux des API, mais pas pour la conformité. Si l’API est hors UE, le transfert est à documenter. | Déconseillé pour des données personnelles. Réservez ça à des tests techniques, jamais à des emails réels. |
Autorisations
Le Mac nécessite une configuration de toutes les autorisations. Cela peut être un peu fastidieux à mettre en place lorsque vous effectuez toutes les installations.
Vous devez d’abord disposer des privilèges d’administrateur, puis les verrouiller ultérieurement. Cloudflare est livré avec une configuration Zero Trust prête à l’emploi.
Il existe même un paramètre de configuration dans le tableau de bord qui vous permet de configurer tous vos paramètres Zero Trust. Et Cloudflare l’emporte.
ProtonVPN ou NordVPN : le choix rapide
Si vous voulez un VPN gratuit, transparent et orienté vie privée, choisissez ProtonVPN. Si vous voulez surtout le streaming, la vitesse et la simplicité, choisissez NordVPN.
Les deux proposent une garantie satisfait ou remboursé de 30 jours. Si vous ne savez pas lequel choisir, commencez par la version gratuite de ProtonVPN.
Voir la comparaison en 4 points
| Critère | ProtonVPN | NordVPN |
|---|---|---|
| Version gratuite | Oui, sans carte bancaire | Non |
| Streaming | Possible sur certains serveurs | Plus efficace pour les catalogues étrangers |
| Confidentialité | Open source, basé en Suisse | Code propriétaire |
| Prix | Dès 2,99 euros par mois | Dès 3,49 euros par mois |
C’est la bonne façon de se connecter à une instance open claw. Cloudflare propose même le couplage d’appareils.
Il prendra la signature de votre ordinateur portable personnel et n’autorisera que les appareils que vous avez approuvés via l’interface à se connecter à votre instance OpenClaw. De ce fait Cloudflare l’emporte sur le plan de la sécurité à tous les niveaux.
Et c’est tout à fait normal. Après tout, il s’agit d’une entreprise spécialisée dans la sécurité des infrastructures.
En réalité, là où le Mac l’emporte, c’est dans la flexibilité du choix du modèle et les économies réelles à long terme. Si vous êtes en France et que vous envisagez de faire tourner OpenClaw sur un Mac Mini à la maison, il y a un point que personne ne mentionne : le RGPD.
Et pourtant, c’est potentiellement le plus important. Vos agents vont traiter des emails, des messages, des agendas.
Autant dire des données personnelles au sens strict du règlement. Or, quand vous exécutez tout en local, vous devenez le responsable de traitement.
- Pas Cloudflare,
- pas OpenClaw,
- pas Anthropic.
- Vous.
Et ça, ça change tout. Concrètement, qu’est-ce que ça implique ?
D’abord, la base légale. Pour traiter des données personnelles, il vous faut un fondement juridique.
Le consentement des personnes concernées, c’est l’option la plus propre. Mais si vous utilisez vos agents pour du démarchage commercial (comme l’exemple de l’email de vente automatique), l’intérêt légitime peut s’appliquer.
Encore faut-il pouvoir le démontrer. Le RGPD exige aussi que vous informiez les gens que leurs données sont collectées et traitées.
Si votre agent lit les emails de vos prospects pour qualifier des leads, ces prospects doivent le savoir. Une mention dans votre politique de confidentialité ne suffit pas toujours, surtout si le traitement est automatisé et décisionnel (lire aussi: Guide OpenClaw configuration agent IA autonome).
La souveraineté des données, c’est l’autre angle que les guides anglophones ignorent superbement. Quand vous passez par des services hébergés (Cloudflare, VPS à l’étranger), vos données transitent par des serveurs hors de l’UE.
Le RGPD encadre ces transferts via des clauses contractuelles types ou des décisions d’adéquation. Mais avec un Mac Mini chez vous, tout reste dans votre salon.
C’est un avantage énorme en termes de conformité, à condition de ne pas utiliser des API cloud pour les modèles. Si vous appelez Claude ou GPT via l’API, vos prompts partent aux États-Unis.
Et là, vous devez vérifier les accords de traitement des données de votre fournisseur.
| Critère | Mac Mini | Cloudflare |
|---|---|---|
| Modèles disponibles | En ligne et locaux | Uniquement en ligne |
| Coût | Forfait ou API (économique) | API uniquement |
| Gestion des secrets | Fichier env local (risqué) | BYOK (sécurisé) |
| Facturation | Autonome (exposition) | Gérée avec protection |
| Isolation | Configuration manuelle | Sandbox par défaut |
| Permissions | Config manuelle requise | Zero Trust natif |
Mac Mini ou Cloudflare pour OpenClaw : lequel choisir en 2026 ?
Cloudflare gagne sur sécurité native (sandbox, Zero Trust, BYOK). Mac Mini l’emporte sur coût long terme, flexibilité modèles (local + cloud) et contrôle total. Si vous gérez des données sensibles : Cloudflare. Si budget + custom équipe : Mac Mini isolé.
La comparaison avec Cloudflare revient souvent dans les discussions. Leur offre pour les agents IA est impressionnante, avec une infrastructure mondiale et une gestion de la sécurité intégrée.
Mais pour un usage personnel ou une petite équipe, est-ce pertinent ? Il semble que ça dépend de votre budget et de vos compétences.
Un Mac Mini consomme peu, coûte quelques centaines d’euros, et peut faire tourner une dizaine d’agents sans transpirer. Cloudflare, c’est du sur-mesure, du monitoring, de la scalabilité.
Si vous avez besoin de déployer en production avec des milliers d’utilisateurs, foncez. Si vous expérimentez, essayez d’abord en local.
Vous apprendrez plus vite, et vous garderez la main sur vos données. C’est une question de contrôle, pas seulement de coût.
Vous avez déjà vécu ça ? Une galère, une trouvaille, un truc que vous auriez aimé savoir plus tôt ? Dites-le en commentaire. Je lis tout, et les meilleurs retours nourriront un prochain article.
Sur le plan juridique, je me suis posé pas mal de questions sur le peer-to-peer et le partage de ressources entre agents. Des systèmes P2P pour l’IA, ça existe déjà et ça fonctionne techniquement.
Mais est-ce légal ? Ça dépend tellement de l’usage.
Si vous mutualisez des capacités de calcul entre vos propres machines, aucun problème. Si vous commencez à revendre l’accès à vos agents ou à utiliser ceux des autres sans cadre clair, les choses se compliquent.
Les conditions d’utilisation des fournisseurs d’API et les réglementations sur les données sont rarement prévues pour ce genre d’usages. Mon conseil :
- lisez les CGU de chaque service que vous utilisez et si vous avez le moindre doute consultez quelqu’un qui s’y connaît.
Mieux vaut passer une heure avec un juriste que de découvrir un problème plus tard.
Pour le déploiement, j’ai longtemps cherché un serveur web qui serve à la fois les humains et les agents. Les solutions classiques produisent du HTML pour les navigateurs et du JSON pour les API, mais les agents préfèrent souvent du Markdown brut, plus concis et moins coûteux en tokens.
Un projet comme mkdnsite répond à ce besoin, avec une négociation de contenu qui envoie du HTML aux navigateurs et du Markdown aux bots. C’est malin, mais ça impose de repenser la façon dont on documente ses services.
J’ai dû écrire des fichiers Markdown de qualité, avec des métadonnées claires, pour que les agents les exploitent correctement. Et perso pour les humains c’est pas plus mal.
La documentation est plus lisible, plus structurée, et les diagrammes Mermaid s’intègrent sans effort. Le seul bémol : tout le monde n’est pas à l’aise avec cette approche.
L’outillage autour des agents, un choix stratégique
Pour finir, un mot sur l’outillage autour de ces agents. Les SDK fleurissent :
- TypeScript MCP LangChain n8n
- sans compter les intégrations spécifiques à des plateformes comme Vercel ou OpenClaw.
C’est une richesse incroyable, mais aussi une source de confusion. Chaque outil a sa logique, ses conventions, ses pièges.
J’ai passé des heures à choisir entre une solution tout-en-un et une approche modulaire. Mon expérience :
- commencez simple avec un seul SDK et ajoutez des briques au fur et à mesure.
Les tests automatisés sont indispensables (certains projets en cumulent plus de 1200, et ça se sent). Et gardez toujours une copie de vos clés privées hors ligne.
L’automatisation ne remplace pas la prudence.
Les agents IA peuvent-ils vraiment travailler ensemble sans supervision ?
Oui, et c’est bluffant à observer. Mes agents ouvrent des issues GitHub, s’envoient des messages sur Slack et se répartissent les tâches sans que j’intervienne. Mais je reste vigilant : la qualité des contributions varie, et j’ai déjà dû annuler des changements qui cassaient des fonctionnalités en production. L’humain garde le dernier mot, c’est non négociable.
Article vérifié le 01/08/2026 : contenu à jour.
json
Sources et références
| clubic.com ↗ |
Références du site
| Ne copiez surtout pas cette commande PowerShell depuis TikTok , voici comment elle installe un voleur de mots de passe |
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.