
Depuis la coupe du monde 2026, le paysage de la surveillance numérique a continué d’évoluer.
Les débats autour du Chat Control et de la souveraineté des données n’ont jamais été aussi brûlants. Ce qui suit intègre les derniers développements connus.
Passons au Chat Control
C’est un sujet propre à l’UE, mais ne vous méprenez pas. Cela affecte le reste du monde.
On le voit avec la vérification de l’âge, dont on parlera plus tard. L’Australie adopte une interdiction des réseaux sociaux. Maintenant, tout le monde veut une interdiction des réseaux sociaux. C’est un peu la mode.
Si vous êtes nouveau ou si vous voulez un récapitulatif, le Chat Control est ce concept global de balayage des messages. Il est censé protéger les enfants, prévenir les abus. On a tous entendu ces arguments sur ces problèmes très graves, mais les méthodes discutables pour les traiter.
Ce qui est souvent confus, c’est qu’il existe un Chat control version 1.0 et un Chat control version 2.0. Je sais, ce n’est pas clair.
Surveillance : Entre les deux nous n’en voulons aucun
Qu’est-ce que le Chat Control version 1.0 exactement ?
Le 1.0 vise les entreprises technologiques américaines. Il permet de balayer les messages privés sans mandat ni soupçon préalable. Cela concerne les messages directs sur Instagram, Discord, Snapchat, Skype et Xbox. Les courriels via Google, Gmail et Apple iCloud sont aussi concernés. WhatsApp et Signal sont exemptés car leur chiffrement de bout en bout est protégé.
Il y avait une possibilité que cela soit annulé, mais cela aurait nécessité une supermajorité. Ce vote n’a pas abouti à une supermajorité. Donc cela a finalement été adopté.
Ce que fait le chat control 1.0
Patrick Breyer explique cela très bien dans son blog. Ce qui revient, c’est qu’il mentionne spécifiquement les entreprises technologiques américaines. La raison pour laquelle il précise cela est qu’il y a actuellement un grand mouvement, surtout en Europe, pour s’éloigner et atteindre une souveraineté numérique.
L’idée c’est que leurs propres entreprises gèrent leurs propres données. On assiste à une prise de conscience majeure. « Hé, ce n’est peut-être pas une bonne idée de confier toutes nos données à un gouvernement qui ne partage peut-être pas nos intérêts. » Les gens réalisent désormais le pouvoir que cela implique.
Patrick souligne que cela permet aux entreprises technologiques américaines de commencer à balayer les messages privés sans mandat ni soupçon préalable. Elles peuvent simplement le faire. Cela affecte les messages directs sur des plateformes comme Instagram, Discord, Snapchat, Skype et Xbox. Les courriels via Google, Gmail et Apple iCloud sont aussi concernés.
Mais voilà, il y a un angle mort dont on ne parle pas assez : qui contrôle vraiment le chiffrement dans tout ça ? Le programme européen promet un chiffrement renforcé, mais les détails techniques restent flous.
Si Microsoft conserve les clés de chiffrement, même en Europe, la protection est illusoire. Les agences de surveillance pourraient faire pression sur l’entreprise pour qu’elle fournisse ces clés, directement ou via une demande judiciaire.
Or, aucune investigation indépendante n’a vérifié ce point. On nous vend un coffre-fort sans nous dire qui en possède la clé de rechange.
Et ça, ça devrait faire tousser.
Ce que le vrai problème révèle
Balayer ces messages nécessite une sorte de porte dérobée de chiffrement. Le chat control 2.0 promeut cela. Ce n’est pas le cas ici. Cela signifie que des services comme WhatsApp et Signal sont exemptés de ces balayages.
Les fournisseurs européens de services de messagerie
Les fournisseurs européens de services de messagerie et de courriel ne sont pas concernés. Vous savez quel mot j’essaie de dire, mais nous devons nous ressaisir. Patrick explique pourquoi cela ne fonctionne pas vraiment.
Patrick souligne que les personnes victimes d’abus ont besoin de leur propre vie privée pour échapper à ces situations abusives. Il cite des études de cas réelles et des personnes qui ont dû vivre cela. Elles expliquent pourquoi elles s’opposent au Chat Control.
Un point important de Patrick
Plus on essaie de faire adopter ce scan inutile, dont l’utilité pour les victimes d’abus n’a même pas été démontrée, moins on a de temps à consacrer à la protection des enfants.
Voici une citation directe de sa part. Tant que les gouvernements de l’UE pourront utiliser des failles procédurales pour prolonger leur confortable statu quo de scan de masse volontaire et indiscriminé, ils n’auront aucune incitation à s’engager dans la stratégie de protection de l’enfance ciblée, juridiquement solide et bien plus efficace du Parlement.
C’est simplement qu’ils remettent en question l’efficacité réelle de ces stratégies. Ce ne sont pas seulement les politiciens qui avancent en disant : « Oh, mais pensez aux enfants pendant que nous faisons passer cette loi. »
Et puis, il y a la question des sous-traitants
Microsoft travaille avec des partenaires européens pour l’hébergement. Mais ces partenaires ont-ils les mêmes garanties de sécurité ? Un maillon faible dans la chaîne peut compromettre l’ensemble.
Et là encore, les rapports de surveillance disponibles ne creusent pas cette piste. Ils se focalisent sur Microsoft sans éplucher les contrats avec ses fournisseurs.
On a un joli programme sur le papier, mais personne ne regarde sous le capot. C’est comme acheter une voiture blindée en oubliant de vérifier que le moteur est bien verrouillé.
| Point clé | Détail |
|---|---|
| Chat Control 1.0 | Balayage des messages sans mandat. Vise les entreprises US. Exempte WhatsApp et Signal. |
| Chat Control 2.0 | Balayage du chiffrement de bout en bout. Nécessite une porte dérobée. Considéré comme pire. |
| Efficacité contestée | 48% des alertes non pertinentes. 40% des enquêtes ciblent les mineurs. 99% des signalements Meta sont des contenus déjà connus. |
| Conséquence | Distraction par rapport à une vraie protection de l’enfance. Les victimes ont besoin de leur vie privée. |
Ce que la télémétrie Windows révèle vraiment
Les gens parlent beaucoup des problèmes de confidentialité sous Windows. On peut mesurer pas mal de choses. La quantité de télémétrie collectée via l’analyse réseau, par exemple. Il existe des tonnes de rapports intéressants sur le sujet.
Windows ne respecte pas la vie privée, mais c’est une façon vague de le dire. Qu’est-ce que ça signifie pour une personne ordinaire ? Qu’est-ce que ça change concrètement ?
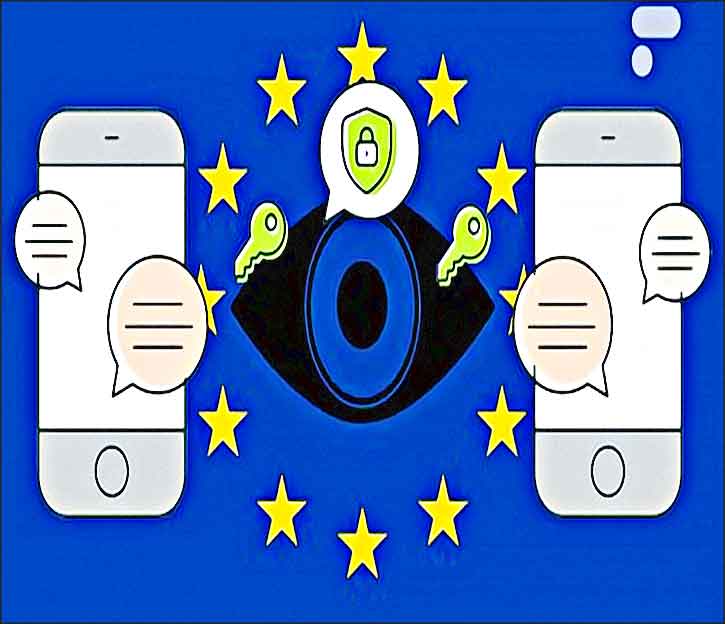
La surveillance est un mot fort. Microsoft fait probablement pire en matière de confidentialité, avec la quantité de données collectées et des fonctionnalités comme Recall. Je classerais ça dans les technologies de surveillance.
Pour moi, le GDID est une version modérée. C’est un identifiant que la plupart des gens supposent que Microsoft peut obtenir de toute façon. Pas aussi captivant que certains le présentent, mais à garder en mémoire.
Je suis d’accord que chacun utilise ce qu’il veut. Microsoft, Mac OS ou Linux, tout va bien. Mais en tant que consommateur, vous devez savoir dans quoi vous vous engagez pour consentir ou non.
Vous avez sans doute entendu parler du nouveau programme de sécurité européen de Microsoft
L’idée est séduisante sur le papier : stocker les données des utilisateurs européens en Europe, sous juridiction européenne, pour mieux les protéger. Mais personne n’a vraiment investigué ce que ça signifie concrètement en matière de risques de surveillance.
Pas une seule étude ne s’est penchée sur les failles potentielles de ce dispositif, ni sur la façon dont les autorités (européennes ou non) pourraient accéder à vos données malgré les promesses.
Prenons un exemple concret
Si Microsoft garde vos données en Europe mais que son siège social reste aux États-Unis, quelle loi s’applique vraiment ? Le Patriot Act américain permet aux services de renseignement d’exiger l’accès à des données stockées par des entreprises américaines, même si ces données sont hébergées à l’étranger.
Ce détail, pourtant crucial, est totalement absent des analyses sur le programme européen de Microsoft. Les experts se contentent de vanter la localisation des serveurs sans se demander si le droit américain ne pourrait pas passer par-dessus.
Concrètement, même si Microsoft stocke vos données sur des serveurs en France ou en Allemagne, le Cloud Act américain permet aux autorités de Washington d’exiger l’accès à ces données sur simple demande judiciaire. La localisation géographique des serveurs est donc largement illusoire sans un chiffrement de bout en bout dont vous seul détenez la clé. C’est un détail technique que les rapports officiels passent sous silence.
Le programme de mise à jour étendue de Windows 10
Il y a eu un peu de drame autour de ça. Microsoft hésitait à prolonger les mises à jour de sécurité. Normalement, ça a du sens. Mais ce qui a contrarié les gens, c’est qu’on forçait beaucoup de monde à passer à Windows 11 alors que leurs PC fonctionnaient encore parfaitement.
Les exigences matérielles strictes de Windows 11 ont laissé des millions d’appareils sous Windows 10 sans mises à jour. Ces machines sont devenues obsolètes pour quiconque attache de l’importance à la sécurité numérique.
Dans d’autres régions, il faut se connecter avec un compte Microsoft et synchroniser les paramètres système pour être éligible aux mises à jour gratuites. Sinon, ça coûte 28 € ou 1 000 points Microsoft Rewards.
Je trouve que ça a évolué dans la bonne direction. Mais gardez en tête que Windows 11 apporte de vraies améliorations de sécurité que Windows 10 n’a pas.
Windows sous la barre des 60 % de parts de marché
Ces chiffres sont basés sur le trafic web. Pas exacts, mais la tendance est probablement juste. Voir Windows baisser et Linux monter, je trouve ça extrêmement intéressant.
| Situation | Solution recommandée |
|---|---|
| PC Windows standard à noyau sécurisé | Immunisé par défaut, aucune action requise |
| Utilisateur Linux | Vérifier le service de micrologiciel de la distribution |
| Vérification manuelle souhaitée | Utiliser le script d’audit UFI DBX |
| Windows 10 sans mise à jour | Rejoindre le programme ESU (gratuit dans l’UE) |
Les correctifs sont là, les vérifications possibles, et les choix d’OS restent une question personnelle. À vous de décider ce qui compte pour votre sécurité numérique.
La prochaine fois que vous installez un OS, posez-vous la question : est-ce que je sais vraiment ce qu’il fait en arrière-plan ?
Pendant que l’UE resserre son étau sur le Chat Control, Microsoft, de son côté, publie des rapports de transparence qui en disent long sur la manière dont la modération est appliquée en coulisses. On va décortiquer tout ça, parce que c’est directement lié à ce qui se joue en ce moment.
Retours d’expérience
Quand on lit les discussions sur l’IA et la surveillance, une inquiétude revient sans cesse : celle de voir les gouvernements ouvrir grand les vannes sans filet de sécurité. Sur les forums, certains utilisateurs rappellent un schéma bien connu : on applaudit ces technologies tant qu’elles ne viennent pas frapper à notre porte. Mais le jour où les « forces de sécurité » débarquent chez vous, il est trop tard pour s’indigner. C’est un peu le syndrome du « ça n’arrive qu’aux autres », et visiblement, beaucoup de monde n’a toujours pas retenu la leçon.
Le cas de Microsoft qui fait face à une plainte européenne concernant des données de surveillance israéliennes soulève des questions gênantes. On parle ici d’une entreprise américaine, utilisée par des gouvernements, et dont les outils se retrouvent au cœur d’un système de surveillance contesté. Ce qui dérange, c’est moins la technologie elle-même que la manière dont elle circule entre les acteurs publics et privés, sans que l’on sache vraiment qui tire les ficelles au final.
Ce qui ressort des échanges, c’est une méfiance grandissante envers la capacité des institutions à s’autoréguler. L’Union européenne tente bien d’encadrer l’IA avec des textes comme l’AI Act, mais certains doutent de son efficacité réelle face à des géants comme Microsoft. Après tout, si une plainte formelle est déposée pour violation des règles, est-ce que cela changera vraiment les pratiques ? Rien n’est moins sûr, et le cynisme ambiant traduit une certaine lassitude.
On nous a posé la question
« Est-ce que Windows Defender détecte les logiciels espions ? »
Oui, la plupart, mais pas les violations de vie privée intrusives de Microsoft (évidemment !). C’est en tout cas ce qui ressort des discussions sur le sujet.
« C’est quoi Microsoft Security Copilot ? »
Microsoft Security Copilot, c’est un outil d’analyse de sécurité basé sur l’IA. Un avis qui revient régulièrement dans les échanges entre internautes.
Les rapports de transparence Microsoft ce qu’ils cachent vraiment
Le règlement terroriste des chiffres sous contrôle
Microsoft publie chaque année un rapport sur le règlement UE 2021/784. L’idée, c’est de montrer comment l’entreprise supprime les contenus à caractère terroriste.
Mais regardez bien :
- ces rapports sont souvent très généraux. On vous donne des volumes de signalements
- des délais de réponse mais rarement le détail des faux positifs ou des contestations.
C’est un peu comme si on vous disait « on a enlevé 10 000 posts » sans vous dire combien étaient légitimes. La transparence, oui, mais jusqu’à un certain point.
Le règlement 2021/1232 la porte dérobée pour le scan des messages
Là, on touche un point sensible. Ce règlement permet aux fournisseurs de services de communications (comme Microsoft avec Skype, Teams, Outlook ou GroupMe) de traiter vos données personnelles pour détecter des contenus pédopornographiques.
En théorie, c’est une dérogation temporaire. En pratique, Microsoft publie des rapports spécifiques pour chaque service.
Mais ce qu’on ne vous dit pas, c’est que ces technologies de scan analysent potentiellement tous vos messages, y compris ceux qui n’ont rien à voir. C’est exactement le genre de « Chat Control 2.0 » dont on parle dans l’article principal, sauf que là, c’est déjà en place, et ça concerne des millions d’utilisateurs européens.
Le DSA la transparence à deux vitesses
Ces documents listent les décisions de modération, les recours, les signalements. Mais encore une fois, c’est un exercice de communication.
Les rapports ne le disent pas toujours clairement. C’est un peu comme si on vous donnait le nombre d’amendes mais pas le nombre de condamnations injustes.
Ce qui manque dans ces discussions, c’est une vraie voix citoyenne qui pèse dans les décisions
Les forums regorgent d’analyses pointues, mais les utilisateurs ont le sentiment que leur avis ne compte pas vraiment. La surveillance, qu’elle soit étatique ou commerciale, avance en silence, et il faudrait peut-être plus qu’un fil de discussion pour inverser la tendance.
⇒ Five Eyes, TEMPORA, XKEYSCORE, les dessous de la surveillance de masse
Il y a aussi cette idée que les outils de sécurité finissent toujours par être détournés.
Un participant souligne que ce qui est présenté comme une protection peut très bien devenir une arme de contrôle. Et c’est là que le bât blesse : comment distinguer une surveillance légitime d’une dérive autoritaire ? Les limites sont floues, et chaque avancée technologique semble repousser un peu plus la frontière de ce qu’on accepte collectivement.
⇒ Les 5 niveaux de surveillance qui envahissent votre vie quotidienne
Un autre angle mérite qu’on s’y attarde : le rôle des entreprises technologiques dans ce dispositif.
Microsoft, par exemple, se retrouve accusé de fournir des services à des régimes contestés, tout en promouvant une image de transparence et de respect des droits fondamentaux. Pour beaucoup, c’est le signe que les intérêts commerciaux priment sur les considérations éthiques. Difficile de leur donner tort quand on voit les montants en jeu…
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Laisser un commentaire