
Entra ID concentre les identités de votre organisation: comptes administrateurs, accès Office 365, applications SaaS et partenaires externes. Les correctifs critiques déployés par Microsoft en 2026 cachent une réalité: les réglages par défaut du service offrent à tout attaquant des chemins d'entrée directs et légitimes. Ces choix de configuration engagent votre responsabilité juridique, votre couverture assurance et la continuité de votre activité.
En 2026, Microsoft a colmaté plusieurs brèches. La plus emblématique, CVE-2026-69836, permettait une exécution de code à distance sans authentification. Une autre a décroché un CVSS de 10 sur 10.
Les zero-day font les gros titres, mais les mauvaises configurations restent le pain quotidien des attaquants. 17 ans de gendarmerie m'ont appris un truc : on ne s'acharne pas sur une porte blindée quand la fenêtre d'à côté est ouverte. Les tenants Microsoft mal configurés, c'est ça.
Voilà ce qu'il faut savoir pour éviter d'être le prochain sur la liste.
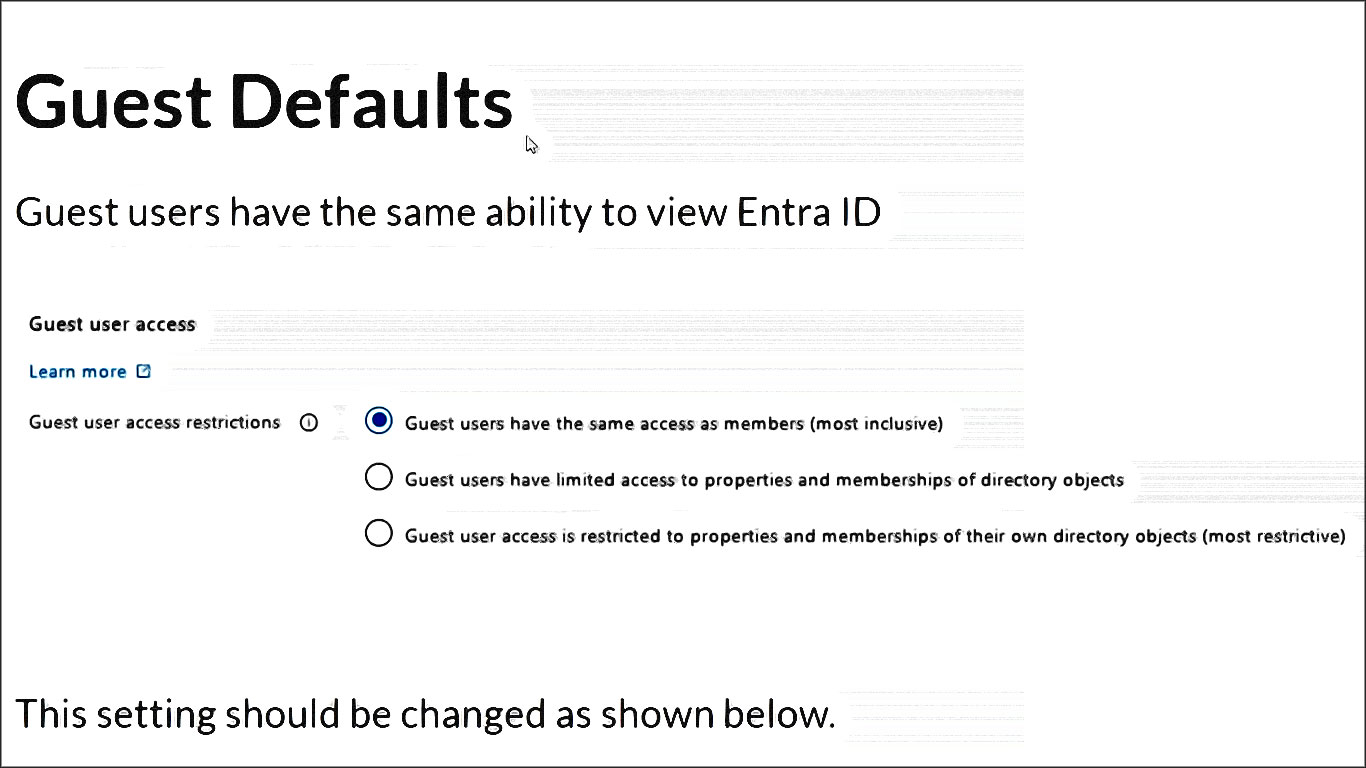
Les correctifs d'Entra ID ne règlent qu'une partie du problème. Les paramètres par défaut de ce service restent dangereusement ouverts. Utilisateurs invités avec des droits de lecture complets, enregistrement d’applications autorisé pour tous, création de tenants libre : ces réglages exposent vos identités plus sûrement qu’un mot de passe faible.
L’angle que personne ne traite ? La surface d’attaque juridique et organisationnelle que ces permissions créent.
L'angle juridique que les guides techniques ignorent
Quand un attaquant exploite une faille d'Entra ID, il vole des données et compromet un système d'identité. En France, l'identité numérique d'un salarié engage la responsabilité de l'employeur.
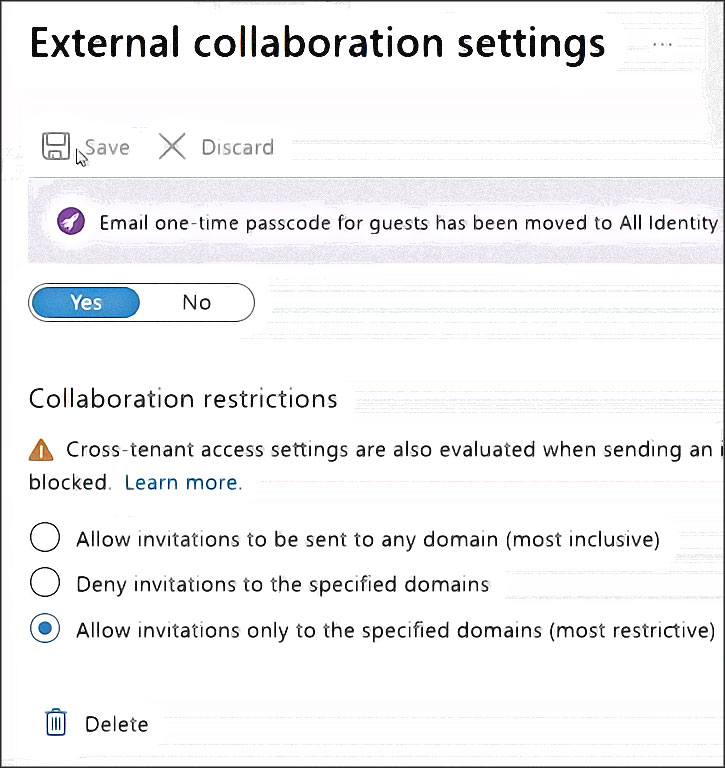
Une boîte piratée via un compte invité mal configuré peut se retrouver face à la CNIL. Le RGPD impose une sécurité proportionnée aux risques. Laisser un invité lire l'annuaire complet de l'organisation constitue un manquement documenté, constatable, sanctionnable.
Les amendes peuvent grimper jusqu'à 4 % du chiffre d'affaires mondial. Une PME de 50 salariés n'atteindra jamais ce plafond. Mais une sanction de quelques dizaines de milliers d'euros fait mal. Sans parler du signal envoyé aux clients.
La question n'est plus seulement technique. Elle devient contractuelle, assurantielle, parfois pénale.
La norme technique ne rend pas le droit obsolète : elle le déplace. Le Conseil constitutionnel examine les normes techniques sous l’angle de leur réception par le juge, et la doctrine s’interroge sur la capacité prescriptive de la technique. Concrètement, un paramètre Entra ID laissé par défaut n’est pas neutre juridiquement : c’est une décision implicite dont vous devrez répondre. Le droit ne disparaît pas devant la configuration ; il s’y loge.
Ce que dit le RGPD sur les comptes invités
Le règlement européen ne cite jamais Entra ID. Il pose un principe : chaque accès doit être justifié, limité, révocable. Un invité qui peut lire les propriétés des autres utilisateurs viole ce principe par défaut.
Ce n'est pas une opinion
C'est la lecture des autorités de contrôle depuis des années. Les délibérations de la CNIL sur les violations de données montrent un point commun : la sanction tombe rarement pour la faille. Elle tombe pour l'absence de mesures de base.
Activer la MFA sur les comptes privilégiés. Limiter les droits des invités. Auditer les rôles attribués. Ces trois actions figurent dans presque toutes les mises en demeure publiées.
Dois-je installer une mise à jour pour corriger cette faille ?
Non, aucun correctif manuel n'est requis de votre part. Microsoft a corrigé cette vulnérabilité directement sur ses serveurs cloud (côté serveur). Auditez quand même vos journaux d'accès pour vérifier qu'aucune intrusion n'a eu lieu avant l'application du correctif.
Ce que les correctifs de 2026 révèlent sur la confiance par défaut
Les failles CVE-2026 corrigées par Microsoft ont un point commun. Elles exploitaient des mécanismes légitimes du service. Pas des bugs exotiques.
Des fonctions prévues pour fonctionner, détournées pour nuire. Source : cybersecuritynews.com
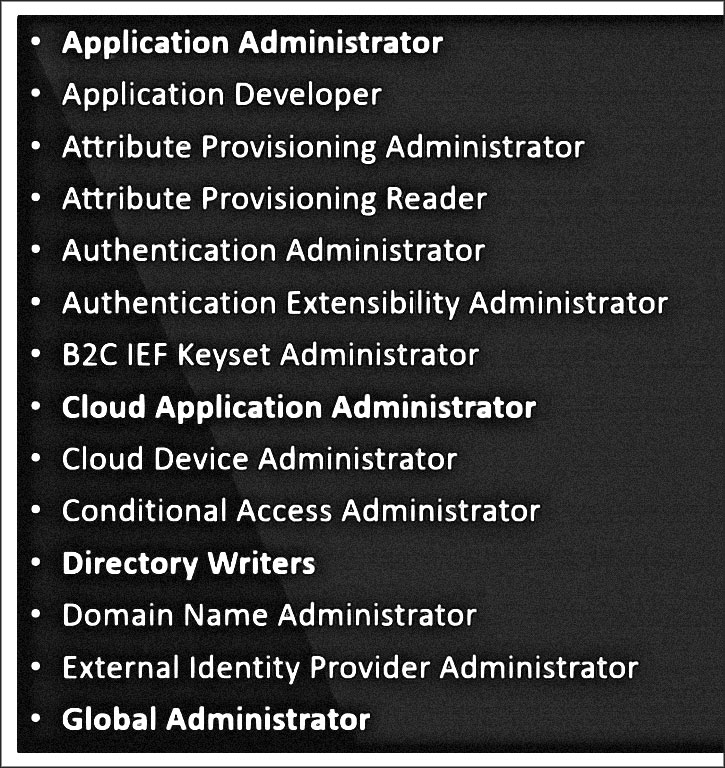
La plus grave permettait à un attaquant d'ajouter ou de retirer des utilisateurs de rôles privilégiés. Y compris le rôle d'Administrateur Global. La suite : persistance dans le tenant, exfiltration de données, rançon.
Microsoft a publié les correctifs. Les tenants gérés par Microsoft reçoivent les mises à jour automatiquement. Mais les configurations hybrides, les environnements déconnectés, les partenaires qui gèrent leur propre infrastructure restent exposés tant que le patch n'est pas appliqué.
Corriger une faille critique ne dispense pas d'auditer ses réglages. C'est le moment idéal.
Microsoft reconnaît lui-même un « problème de confiance » dans sa propre plateforme et promet de se concentrer sur les corrections en 2026, avec une priorité absolue aux performances, à la fiabilité et à l’expérience. Quand l’éditeur admet que la confiance par défaut est un problème, l’administrateur qui ne durcit pas son tenant fait un choix actif. La gestion des correctifs devient une obligation méthodologique : source de confiance vérifiée, intégrité contrôlée par signature ou empreinte, application documentée.
Le rôle d'administrateur privilégié, cheval de Troie intégré
Parmi les rôles intégrés à Entra ID, l'administrateur de rôle privilégié mérite une attention particulière. Il peut gérer l'attribution de tous les rôles Microsoft Entra, y compris celui d'administrateur global.
Un compte standard qui détient ce rôle est une bombe à retardement. Si ce compte est compromis, l'attaquant s'auto-promotionne administrateur global en quelques clics. Il n'exploite aucune faille. Il utilise une permission légitime.
Microsoft documente ce risque dans ses guides de bonnes pratiques. Pourtant, des milliers d'organisations laissent ce rôle attribué à des comptes de service ou à d'anciens administrateurs partis depuis longtemps.
La surface d’attaque silencieuse des applications enregistrées
Un utilisateur qui enregistre une application dans Entra ID ne crée pas un simple raccourci. Il ouvre une porte d’entrée permanente vers le tenant. L’application reçoit des permissions. Ces permissions survivent au départ de l’utilisateur.
Le consentement illicite est une technique d’attaque documentée. Un utilisateur reçoit un lien vers une application malveillante. Il clique, consent aux permissions demandées. L’application obtient un accès durable aux données de l’organisation.
Et le pire ? L’utilisateur ignore ce qu’il vient d’autoriser. L’interface de consentement affiche des noms de permissions techniques incompréhensibles pour un non-initié.
Restreindre l’enregistrement des applications aux administrateurs, c’est la première ligne de défense. Ensuite vient la revue régulière des applications existantes et de leurs permissions.
Le vol d’identité applicative est la menace que personne ne voit venir. L’attaquant a le badge : il entre, il navigue, il exfiltre, et tout ressemble à une activité normale. Les applications fantômes (celles qui survivent à leur créateur) constituent l’angle mort de la surface d’attaque, comme le soulignent les retours d’expérience du CERT. La supply chain applicative devient un vecteur d’intrusion à part entière, avec des secrets fuités dans les dépôts et des permissions jamais révoquées.
Les permissions qui devraient vous alerter immédiatement
- Lecture de tous les e-mails de l’organisation.
- Écriture dans l’annuaire Microsoft Entra.
- Gestion des groupes de sécurité. Accès aux fichiers SharePoint sans authentification supplémentaire.
- Envoi d’e-mails au nom de n’importe quel utilisateur.
Si une application tierce détient l’une de ces permissions, demandez-vous qui l’a autorisée. Et pourquoi.
Qu'est-ce que la faille de sécurité liée au rôle d'administrateur d'identité d'agent ?
Il s'agit d'une vulnérabilité logique d'élévation de privilèges dans Microsoft Entra ID. Elle permettait à un attaquant disposant de ce rôle restreint de modifier les informations d'identification de principaux de service hautement privilégiés, obtenant ainsi un contrôle étendu sur l'infrastructure cloud.
Le piège des comptes invités qui ne partent jamais
Un invité est invité pour un projet. Le projet se termine. L’invité reste.
Son compte dort. Personne ne le surveille.
Ce scénario se répète dans presque toutes les organisations. Les comptes invités s’accumulent comme des clés oubliées sur un porte-clés. Chacun d’eux est un accès pour un ancien prestataire, un partenaire mécontent, un compte compromis.
La limitation par défaut des droits des invités ne suffit pas. Il faut une politique de révocation. Un compte invité inactif depuis 90 jours doit être désactivé automatiquement. Un compte invité lié à un projet terminé doit être supprimé.
Sans cette discipline, votre tenant ressemble à un immeuble dont on ne change jamais les serrures. Les anciens locataires gardent les clés. Certains les ont perdues. D’autres les ont données.
Les journaux d’invitation racontent une histoire que l’interface ne montre pas : la liste « Invitations » ne filtre jamais rien, et les comptes acceptés n’en sortent jamais. Des traces de tickets GitHub documentent ce comportement, qui a invité qui reste lisible au-delà des 30 jours promis, car les tables sous-jacentes ne sont jamais purgées. La promesse de confidentialité n’est tenue que pour la table qu’on regarde.
Microsoft Entra ID calcule les jours inactifs à partir de la date de création du compte pour les utilisateurs qui ne se sont jamais connectés. Un invité créé il y a un an et jamais utilisé est donc considéré comme inactif depuis un an. Encore faut-il lancer la surveillance et le nettoyage.
Questions fréquentes
Comment savoir si un compte invité a été compromis ?
Surveillez les connexions inhabituelles : heure non ouvrée, adresse IP inconnue, tentative d’accès à des ressources hors du périmètre habituel. Activez les journaux de connexion Microsoft Entra et configurez des alertes sur les comptes invités. Une authentification multifactorielle obligatoire pour tous les invités réduit déjà considérablement le risque.
L’angle assurance et continuité d’activité
Une cyberattaque réussie via Entra ID ne coûte pas seulement des données. Elle coûte des jours d’arrêt, des clients perdus, des primes d’assurance qui explosent.
Les assureurs cyber demandent désormais des preuves de durcissement. Un tenant laissé avec les paramètres par défaut peut suffire à refuser une indemnisation. La clause de « négligence grave » est de plus en plus invoquée.
Auditer Entra ID n’est plus une option technique. C’est une exigence contractuelle. Les directions financières commencent à le comprendre. Les DSI, elles, le savent depuis longtemps.
Le coût d’un audit complet est dérisoire face au coût d’un sinistre non couvert.
La continuité d’activité est une philosophie d’entreprise : « préparer la guerre en temps de paix », comme le formule l’AMRAE. Les plans de continuité doivent être examinés sous un angle critique et optimisés en continu. Mais il y a un angle mort que peu de directions générales identifient : le risque fournisseur.
Un sous-traitant dont le tenant Entra ID est mal configuré devient un vecteur d’intrusion dans votre propre système. L’assurance multirisque professionnelle couvre les catastrophes naturelles, mais la préparation organisationnelle réduit la facture humaine et économique. Relier la technique, l’organisation et la protection juridique, c’est ce qui distingue une entreprise résiliente d’une entreprise qui subit.
| Action de durcissement | Risque couvert | Effort estimé |
|---|---|---|
| Désactiver l’enregistrement d’applications pour les utilisateurs standards | Consentement illicite, persistance | 30 minutes |
| Limiter les droits de lecture des invités | Fuite d’annuaire, espionnage | 15 minutes |
| Exiger la MFA pour tous les comptes privilégiés | Compromission de compte | 1 heure |
| Auditer les rôles de niveau zéro | Escalade de privilèges | 2 heures |
| Désactiver les comptes invités inactifs depuis 90 jours | Accès résiduel non surveillé | 1 heure |
Auditez avant de patcher
| Situation rencontrée | Réflexe d’audit à adopter | Piège à éviter |
|---|---|---|
| Un compte de service créé pour un test en 2024, jamais supprimé, toujours actif | Croiser la liste des applications Entra ID avec les dates de dernière authentification réelle | Supposer que « personne ne l’utilise » équivaut à « personne ne peut s’en servir » |
| Une application tierce avec des permissions déléguées héritées d’une ancienne version du contrat | Relire chaque permission accordée en se demandant si elle est encore justifiée par l’usage métier actuel | Considérer qu’une application « de confiance » l’est pour toujours, même après un rachat ou un changement d’éditeur |
| Un compte invité créé pour un prestataire dont la mission s’est terminée il y a 8 mois | Mettre en place une revue trimestrielle des comptes invités avec validation explicite du sponsor métier | Laisser la désactivation « pour plus tard » : un compte dormant reste une porte d’entrée valide tant qu’il n’est pas révoqué |
| Un administrateur qui cumule des rôles Global Admin et des permissions applicatives sans justification | Appliquer le principe du moindre privilège en partant de zéro et en ne réattribuant que ce qui est documenté | Repartir de l’existant « parce que ça marche » : c’est exactement ce que les audits de sécurité ne doivent jamais faire |
La réalité des forums
Un administrateur raconte une situation qui ferait sourire n’importe quel OPJ habitué aux incohérences de procédure : 2 utilisateurs, deux machines « strictement identiques », même configuration hybride, mêmes logs. Et pourtant, le premier se voit proposer Windows Hello for Business comme méthode de validation Entra ID dans une fenêtre de navigation privée, alors que la documentation indique que c’est impossible. Le second, lui, doit passer par les méthodes MFA classiques. La différence tient à un détail que personne n’avait regardé : l’ordre de connexion.
En passant par « Sign-in options » plutôt qu’en tapant l’UPN, le comportement change du tout au tout. C’est typique des failles de confiance par défaut (on suppose que deux configurations identiques produisent deux comportements identiques, jusqu’à preuve du contraire).
Autre retour qui sent le vécu : un client Office 365 découvre qu’il ne peut plus suspendre temporairement Defender. La protection contre les falsifications est « gérée par l’administrateur », sauf qu’il est lui-même l’administrateur global. PowerShell renvoie une erreur de permissions, le portail sécurité n’affiche aucun réglage, et le support professionnel refuse son compte Entra ID (il faut un compte Microsoft personnel pour acheter un incident). Résultat : un administrateur légitime enfermé dehors, sans recours direct.
C’est le genre de situation qui pousse les entreprises à laisser des comptes de secours hors du périmètre Entra ID, ce qui crée précisément la surface d’attaque que la centralisation devait supprimer.
Le fil sur les compromissions Azure récentes est plus brutal. Un commentateur liste une dizaine de brèches en 5 ans : clés maîtresses volées, 60 000 comptes exposés, compromissions entre locataires. Il conclut par une formule qui résume l’état d’esprit des équipes sécurité : « Ce n’est que la partie Azure et Office 365, il y a eu des milliers d’exploits Windows et Office sur la même période. » La conséquence pratique, c’est que les équipes qui traitent Entra ID comme un produit fini (on active, on oublie) accumulent un passif de failles non surveillées. Celles qui le traitent comme un chantier permanent (on audite, on révise les présomptions de confiance) s’en sortent mieux.
Un dernier point revient en creux dans les discussions : la question des clés de sécurité physiques. Un intervenant regrette que Microsoft Entra ID ne les active pas par défaut, alors qu’elles offrent moins de friction qu’un mot de passe ou une application mobile, et une bien meilleure résistance au phishing. C’est un angle que les guides techniques traitent rarement : la faille n’est pas seulement dans le code, elle est dans les réglages par défaut qui privilégient la facilité d’adoption au détriment de la robustesse. Quand on sait qu’une clé de sécurité coûte moins cher qu’une heure de temps d’un administrateur système, la question n’est plus technique, elle est budgétaire.
Comment puis-je savoir si mon environnement a été compromis ?
Pour détecter une éventuelle exploitation passée, vous devez analyser les journaux d'audit de Microsoft Entra ID. Recherchez des modifications suspectes dans les rôles d'administration, l'ajout de clés secrètes ou de certificats sur des principaux de service existants, ou des connexions provenant d'adresses IP inhabituelles.
La correction d’une faille ne remplace pas la discipline
Microsoft corrige. Les attaquants s’adaptent. Les configurations par défaut restent.
Cette course ne se gagne pas avec un patch. Elle se gagne avec une posture. Chaque compte créé, chaque permission accordée, chaque invité qui reste est une décision qui engage votre sécurité.
Le maillon faible n’est pas le logiciel. Il n’a jamais été le logiciel. C’est l’humain qui clique sur « Autoriser » sans lire, l’administrateur qui repousse l’audit au mois prochain, le dirigeant qui pense que la cybersécurité est un budget et pas une culture.
Vous pouvez commencer aujourd’hui. Ouvrez votre tenant Entra ID. Regardez les paramètres par défaut.
Comptez les comptes invités. Listez les applications enregistrées. Ce que vous trouverez ne vous plaira pas.
Regard OPJ · numéro du 15 octobre 2026
Ce que j'ai décortiqué il y a deux semaines
Des années de réquisitions. Deux faits, deux remèdes. Les abonnés les ont déjà lus. Vous, pas encore.
iOS 27 neutralise votre bloqueur de pubs DNS sans vous demander votre avis
La mise à jour iOS 27 embarque un réglage appelé Connectivity Assist. Activé par défaut, il contourne les bloqueurs de publicité basés sur le DNS comme NextDNS, AdGuard ou Pi-hole.
Ce que je fais : Je désactive Connectivity Assist sur tous mes appareils iOS dès la mise à jour installée.
Amazon équipe ses livreurs de lunettes qui photographient tout
Amazon a construit des lunettes connectées avec caméras intégrées pour ses livreurs. Elles prennent des photos de tout ce que le livreur voit, y compris les personnes et les propriétés.
Ce que je fais : Je n'achète plus rien sur Amazon quand je peux l'éviter.
La lettre complète en contient trois, avec mon regard d'ancien OPJ et le détail de chaque remède.
Gratuit, sans pub, désabonnement en un clic. La version complète à 5 €/mois.
Mais au moins, vous saurez.
Pourquoi Microsoft laisse-t-il des paramètres aussi ouverts par défaut ?
Pour des raisons de compatibilité. Un tenant trop restrictif par défaut casserait des intégrations existantes. Microsoft préfère que tout fonctionne immédiatement, quitte à ce que les administrateurs durcissent ensuite. C’est un choix commercial, pas une recommandation de sécurité.
Les failles CVE-2026 d’Entra ID sont-elles corrigées automatiquement ?
Pour les tenants gérés par Microsoft, oui. Pour les environnements hybrides ou gérés par des partenaires, la mise à jour dépend de l’administrateur. Vérifiez votre version et appliquez les correctifs disponibles sans attendre.
Ce que j'ai vraiment lu
Dans la même veine
| Ransomwares en PME : 5 Failles de sécurité critiques à corriger d'urgence (au-delà des clichés) |
Quand l’identité est la clé, la confiance devient une faille
En gendarmerie, j’ai passé des années à vérifier des identités. Une carte, un permis, un passeport : chaque document avait un numéro, une date, un filigrane. Et pourtant, le maillon faible n’a jamais été le papier.
Le maillon faible, c’était celui qui regardait le document sans le vérifier vraiment. Celui qui faisait confiance parce que la personne en face avait l’air pressé, poli, ou simplement parce que c’était l’heure de la pause.
La confiance par défaut est une porte ouverte. En sécurité, chaque accès doit se mériter, pas se présumer.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
Ce blog c'est une pépite, à chaque fois j'apprends un truc que je comprenais mal ailleurs. Merci pour le boulot, continuez !