Vous jouez à Mecha Chameleon sur Steam et vous téléchargez une carte Workshop ? Vous avez peut-être ouvert la porte à un malware qui exécute du code arbitraire sur votre PC en deux clics. Une faille dans le système de cartes personnalisées d’Unreal Engine 5 a permis à des attaquants d’infecter des milliers de joueurs via des blueprints truqués et des fichiers batch dissimulés. Un jeu de prop hunt est devenu un vecteur d’attaque.
Est-ce que vous utilisez Steam ? Si vous avez téléchargé un jeu douteux et exécuté des fichiers au hasard, vous risquez d’être piraté.
Ce week-end, un jeu prop hunt a révélé une faille critique qui a permis à des pirates d’infecter des milliers de machines. Source : windowscentral.com
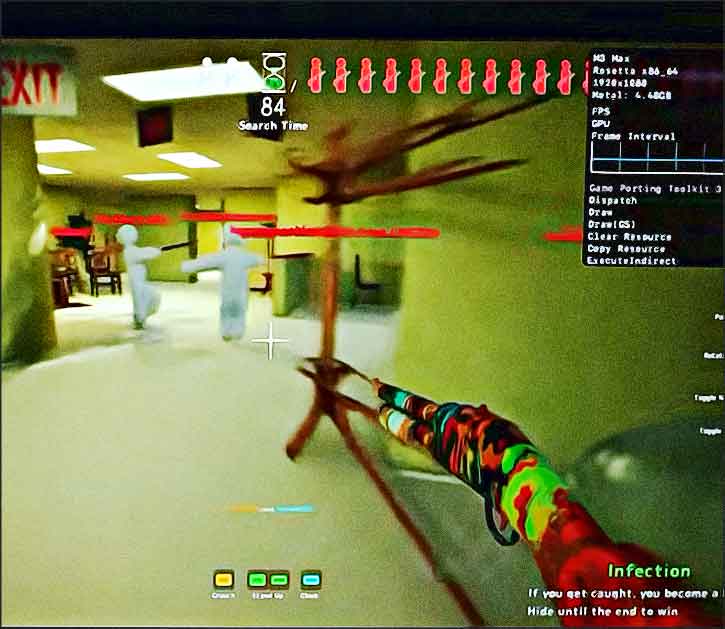
Mecha Chameleon est un prop hunt : vous êtes un personnage en bâtonnets qui se fond dans les décors. J’y ai joué. Lors de ma première partie, j’ai dominé. J’ai accumulé des points.
Mecha Chameleon est du prop hunt tournant sous Unreal Engine 5. Le meilleur aspect d’un jeu comme celui-ci, c’est qu’il repose sur du contenu généré par les utilisateurs. Beaucoup de ces jeux prennent en charge l’atelier (workshop). Sur la page de Mecha Chameleon, des millions de joueurs utilisent des cartes comme la galerie d’art, Minecraft, la maison de la famille Simpson, la piscine.
J’ai enfilé les lunettes d’investigation pour voir comment les gens étaient infectés via ce jeu indépendant.
Wilkins n’a pas fait preuve d’un niveau d’intelligence substantiel. Les flics l’ont littéralement identifié comme ceci : « Le sujet un a utilisé une adresse e-mail Google pour enregistrer le compte.
Qu’est-ce que l’exécution de code à distance dans Mecha Chameleon
La chronologie de l’affaire tient en 5 jours. Le premier signalement d’une carte suspecte arrive sur le forum communautaire, suivi le lendemain par la confirmation d’un accès non autorisé au serveur Discord. Le studio publie un correctif d’urgence au troisième jour, puis la mise à jour 3.1.0 au cinquième.
Cette séquence courte explique pourquoi les joueurs ont eu si peu de temps pour réagir. Une carte piégée pouvait être téléchargée et exécutée avant même que la communauté ne comprenne ce qui se passait.
Kale Kuggler en a parlé le 21 juin 2026 : une exécution de code à distance en deux clics. L’exécution de code à distance (RCE), c’est quand une faille permet d’exécuter du code sur votre système. Ce code peut être n’importe quoi :
- Lancer une calculatrice Ou la première étape d’une charge utile qui vole vos identifiants.
- Votre chaîne YouTube Vos jetons de connexion.
- Vos cryptomonnaies
Le rôle des blueprints Unreal Engine dans l’attaque
Quand vous jouez, le serveur en ligne vous demande souvent de télécharger un mod. Le téléchargement ne fait rien tant que vous ne lancez pas le jeu. Comme c’est un jeu Unreal Engine, lancer ces cartes personnalisées lance du code.
Kugler a découvert qu’ils exploitaient les blueprints d’Unreal Engine, une façon de coder par nœuds sans écrire de code. Beaucoup de ces mods contenaient une URL de lancement. En soi, ce n’est pas malveillant : un YouTuber crée une carte et dit « allez YouTube », avec une URL de lancement pour ouvrir un navigateur.
Mais Kugler, en utilisant l’outil Ghidra sur le fichier EXE du jeu, a trouvé des lignes intéressantes, comme « Shell Execute HWND ». Il n’y a aucun contrôle sur les arguments. Exécuter des commandes arbitraires nécessite de fournir un fichier malveillant à la commande d’URL de lancement, comme un fichier batch.
La preuve par l’expérience avec un fichier batch
Lorsque vous téléchargez certaines cartes du Steam Workshop, la distribution consiste en des dossiers. Tout ce qui se trouve dans le dossier est distribué aux utilisateurs. Des éléments comme les fichiers pack (géométrie, textures, audio) et le fichier d’aperçu peuvent être transmis.
Imaginez qu’à l’intérieur, il y ait un virus.exe
Il ne devrait jamais y avoir de fichier EXE distribué à côté de cela.
Mais si le développeur n’impose pas de restrictions, n’importe quoi peut être ajouté.
Pour tester, Kugler a créé un fichier batch nommé payload.bat contenant « who am I » et « pause ». Il l’a intégré via le système en indiquant le chemin vers ce fichier, et le fichier s’est lancé. Cela a fonctionné.
Comment fonctionne le téléchargement des cartes Steam Workshop
Le correctif 3.1.0 a modifié la validation des fichiers téléchargés depuis le Workshop. Désormais, chaque carte passe par une vérification de signature avant d’être chargée en mémoire, ce qui bloque l’exécution de scripts non signés.
Les développeurs ont aussi retiré l’appel système qui permettait à une carte d’écrire dans le dossier utilisateur du jeu. Cette fonction était utilisée par les créateurs pour les sauvegardes locales, mais elle servait aussi de porte d’entrée au code malveillant.
Voici ce qu’il faut retenir pour éviter de vous faire piéger sur Steam :
- Ne téléchargez que des cartes ou mods avec des milliers d’évaluations positives et une communauté active.
- Méfiez-vous des jeux indépendants récents qui deviennent virals trop vite sans historique solide.
- Vérifiez les fichiers téléchargés dans le répertoire Workshop avant de lancer une carte.
- Ne suivez jamais les instructions de sécurité publiées sur un serveur Discord piraté.
- Utilisez un antivirus à jour et un logiciel anti-malware comme Malwarebytes pour analyser les téléchargements suspects.
Questions fréquentes
Le jeu est-il sûr à jouer après la mise à jour 3.1.0 ?
Oui, si vous avez installé la version 3.1.0 ou ultérieure. Les cartes déjà téléchargées avant le correctif doivent être supprimées manuellement du dossier Workshop, car elles ne sont pas revalidées automatiquement.
Que faire si vous avez lancé une carte suspecte avant le patch ?
Déconnectez le jeu, changez le mot de passe de votre compte Steam et révoquez les sessions Discord actives. Vérifiez ensuite les appareils connectés à votre compte Discord depuis les paramètres de sécurité.
Les cartes du Workshop sont-elles toutes vérifiées par Valve ?
Non. Valve applique une vérification automatique limitée, mais la responsabilité de la validation finale repose sur le studio du jeu. C’est précisément ce que le correctif 3.1.0 renforce côté Meccha Chameleon.
Comment savoir si une carte Steam Workshop est sûre ?
Vérifiez le nombre d’évaluations, la note globale et la date de publication. Une carte avec peu de téléchargements et aucune évaluation est un signal d’alerte. Les cartes populaires utilisées par des millions de joueurs sont beaucoup plus sûres, même si aucun système n’est infaillible.
Les signes d’alerte à repérer sur une carte suspecte
Un fichier batch ou exe dans le dossier Workshop est un signe de danger. Les cartes légitimes ne contiennent que des fichiers pack, des textures, de l’audio et des aperçus. Si vous voyez un fichier exécutable, supprimez le contenu du dossier.
Autre signe : une carte qui demande des permissions inhabituelles ou qui tente d’ouvrir des URLs inconnues. Les blueprints malveillants portent souvent des noms de systèmes d’éclairage ou de scripts inoffensifs, mais leur code déclenche des commandes système.
Ce que cette affaire révèle sur la sécurité de Steam
La prise de contrôle du Discord s’est déroulée en parallèle de l’incident Steam. Les attaquants ont contourné la double authentification en récupérant un jeton de session actif, probablement via le même code exécuté depuis une carte du Workshop.
Une fois le jeton en main, ils ont pu publier des messages au nom des modérateurs et rediriger les joueurs vers des liens de téléchargement piégés. Le serveur a été verrouillé le temps de révoquer les sessions compromises.
La plupart du contenu de ces jeux provient de personnes jouant sur les cartes du Workshop. Vous devez faire confiance à ce que vous installez sur votre ordinateur.
| Type de fichier | Risque potentiel | Action recommandée |
|---|---|---|
| Fichiers pack (.pak, .umap) | Faible si la carte est populaire | Vérifier les évaluations |
| Fichiers exécutables (.exe, .bat) | Très élevé | Supprimer immédiatement |
| Blueprints nommés inoffensifs | Élevé si code caché | Inspecter avec Ghidra ou un éditeur |
| Fichiers d’aperçu (.png, .jpg) | Faible | Aucune action |
Voici ce que cette affaire nous apprend sur la chaîne d’approvisionnement des jeux vidéo :
- Les plateformes comme Steam ne vérifient pas le contenu des cartes Workshop avant publication.
- Les jeux Unreal Engine sont vulnérables aux blueprints malveillants.
- La popularité d’un jeu attire les cybercriminels qui veulent infecter un grand nombre de victimes.
- Les serveurs Discord des développeurs sont des cibles faciles pour les pirates.
Valve peut-il être tenu responsable des malwares sur Steam ?
Valve héberge les jeux et les cartes, mais ne vérifie pas activement le contenu des fichiers téléchargés. Les experts en sécurité estiment que la responsabilité incombe en partie à la plateforme, mais les recours juridiques restent complexes. En attendant, la prudence individuelle reste la meilleure protection.
Le nombre de cas de malwares distribués via des jeux Steam augmente. Les chercheurs ont documenté des attaques sur Dark Souls, des RCE actives sur Call of Duty Modern Warfare 2, et maintenant ce piratage massif via Mecha Chameleon. La tendance est claire : les cybercriminels ciblent les joueurs parce qu’ils sont nombreux et moins vigilants.
Si vous êtes un joueur régulier, vérifiez chaque téléchargement. Ne vous fiez pas à la réputation de Steam pour garantir votre sécurité. La plateforme est un vecteur de distribution, pas un rempart contre les malwares.
La prochaine fois que vous cliquez sur « s’abonner » à une carte Workshop, pensez à ce que vous installez sur votre machine. Un simplepeut suffire à vider votre portefeuille de cryptomonnaies
La question qui dérange (et que personne n’aborde)
Pendant que les guides anglo-saxons vous expliquent comment purger votre cache Steam, personne ne vous parle du vrai casse-tête hexagonal :
…viennent de se balader sur un serveur inconnu. En France on a des outils pour ça mais ils sont aussi discrets qu’un moddeur qui respecte les droits d’auteur.
La CNIL, par exemple, c’est pas juste un sigle pour faire joli :
- Si vous avez subi une fuite de données vous pouvez porter plainte en ligne et c’est gratuit.
- L’ANSSI elle est plus orientée sécurité des entreprises.
- Mais sa plateforme de signalement reste accessible aux particuliers un peu perdus.
Et pour le côté pratique, si vous avez payé un mod infecté (oui, ça arrive), la procédure de remboursement Steam est une chose, mais une réclamation auprès de votre banque pour fraude est une autre paire de manches.
Avant de relancer Counter-Strike, pensez à verrouiller votre compte avec une double authentification, et gardez sous le coude le lien de Pharos pour signaler les sites qui hébergent ce genre de saleté.
Ce que cela signifie pour vous, concrètement, tient en une phrase. Chaque carte téléchargée depuis le Workshop reste un fichier exécutable sur votre disque, même après la fermeture du jeu.
Le réflexe utile consiste à vider le dossier Workshop après chaque session de jeu en ligne, et à ne télécharger que des cartes dont l’auteur est identifié et dont les commentaires récents ne signalent rien d’anormal.
Ce que j’ai déjà écrit là-dessus
| Débloquer des jeux Steam avec un VPN: méthode fiable (mais risquée) |
| Steam sur ARM : la fin du monopole Intel et AMD ? |
Pour aller plus loin, NordVPN reste l’option que je recommande pour ce genre de situation.