Un inconnu s’approche de votre ordinateur pendant que vous cherchez un café. Il prend le contrôle de la machine en moins de trente secondes, sans mot de passe. Ce n’est pas une scène de film.
Des outils de hacking physique accessibles à tous le permettent. Derrière les câbles, badges et gadgets du quotidien se cache une surface d’attaque que la plupart des gens ignorent.
Ces gadgets visent à simplifier la vie des techniciens, des administrateurs réseau, des pentesteurs. Le danger vient des raccourcis qu’on accepte sans y penser. Les failles s’installent là.
On veut tout plus vite. Un câble qui charge le téléphone, une clé USB qui configure un poste en 2 minutes, un badge qui ouvre toutes les portes. La commodité est devenue le premier vecteur de risque. Chaque objet qui simplifie votre vie peut être détourné contre vous.
Un adaptateur HDMI inconnu branché derrière votre écran mérite votre attention immédiate. Dans les environnements à sécurité renforcée, des serrures de port et des scellés d’inviolabilité physiques rendent plus difficile l’insertion discrète d’appareils non autorisés.
Le Flipper Zero lit et clone les badges RFID et NFC, émule les télécommandes infrarouges, spamme le Bluetooth et se branche directement sur les circuits internes d’un équipement. Un outil de démonstration redoutable, qui prouve que la proximité physique reste l’un des vecteurs d’intrusion les plus sous-estimés.
Comment se protéger contre ces outils de piratage
Des gestes simples suffisent, comme verrouiller sa porte en partant travailler.
La première ligne de défense, c’est l’accès physique. Un hacker qui n’approche pas votre machine ne peut pas brancher un Bash Bunny dans un port USB. Dans un open space, un café ou une salle de réunion, ne laissez jamais votre ordinateur déverrouillé, même pour aller aux toilettes.
Les mises à jour ne sont pas optionnelles
Les correctifs corrigent des failles que les outils de hacking exploitent. Repousser une mise à jour de 3 semaines laisse une porte ouverte 3 semaines. Appliquez-les dès leur disponibilité, sur tous vos appareils :
- ordinateur
- téléphone
- box
- objets connectés.
Coupez ce que vous n’utilisez pas
Le Wi-Fi et le Bluetooth sont des portes d’entrée permanentes. Un Flipper Zero peut intercepter des signaux, perturber des connexions, cloner des badges. Pas de Bluetooth, pas de Wi-Fi : coupez-les. Deux secondes de réflexe réduisent la surface d’attaque.
Les objets connectés sont encore plus vulnérables
Enceintes, ampoules, caméras, thermostats : la plupart gardent les mots de passe par défaut définis en usine. Un attaquant qui connaît ces identifiants s’y connecte sans effort.
Les câbles USB abandonnés sont un piège classique. Un câble OMG ressemble à un chargeur, mais il contient un microcontrôleur capable d’exécuter des frappes de clavier ou des commandes sur la machine branchée. Un câble trouvé par terre dans un aéroport, une gare ou un espace de coworking ne se ramasse pas.
Tous les hackers ne sont pas des criminels. Les hackers en chapeau gris agissent dans des zones ambiguës, entre éthique et malveillance. Certains renforcent la sécurité, aident les entreprises à prévenir les cyberattaques.
La paranoïa n’est jamais bonne conseillère. La lucidité, si.
L’idée n’est pas de jeter tous vos appareils par la fenêtre. C’est de comprendre où se situent les risques réels. Ils sont souvent plus proches que vous ne le pensez, parfois au bout d’un simple câble.
La vérification physique régulière
Vérifiez les connexions derrière votre ordinateur, votre écran et les équipements audiovisuels partagés. Un adaptateur HDMI inconnu, une clé USB qui traîne, un câble absent hier : ce sont des signaux d’alerte.
Questions fréquentes
Pourquoi un câble USB peut-il être dangereux ?
Un câble OMG ou un câble piégé contient un microcontrôleur qui peut exécuter des commandes sur la machine à laquelle il est branché. Il ressemble à un chargeur ordinaire, ce qui le rend difficile à détecter à l'œil nu.
Les Mac sont-ils protégés contre le hacking physique ?
Non. Les Mac sont vulnérables aux malwares et au hacking au même titre que les PC Windows. Aucun système d’exploitation ne protège contre un appareil branché directement dans un port USB.
Que faire si je trouve un câble USB dans un lieu public ?
Ne le ramassez pas et ne l’utilisez pas. Signalez-le au personnel du lieu si possible. Un câble abandonné peut être un outil de hacking déguisé en chargeur.
La cybersécurité n’est pas un antivirus qu’on achète une fois. C’est une discipline quotidienne : poser son téléphone sur une table, brancher un câble inconnu, repousser une mise à jour. Les outils de hacking physique exploitent la confiance et la distraction. Ne leur offrez ni l’une ni l’autre.
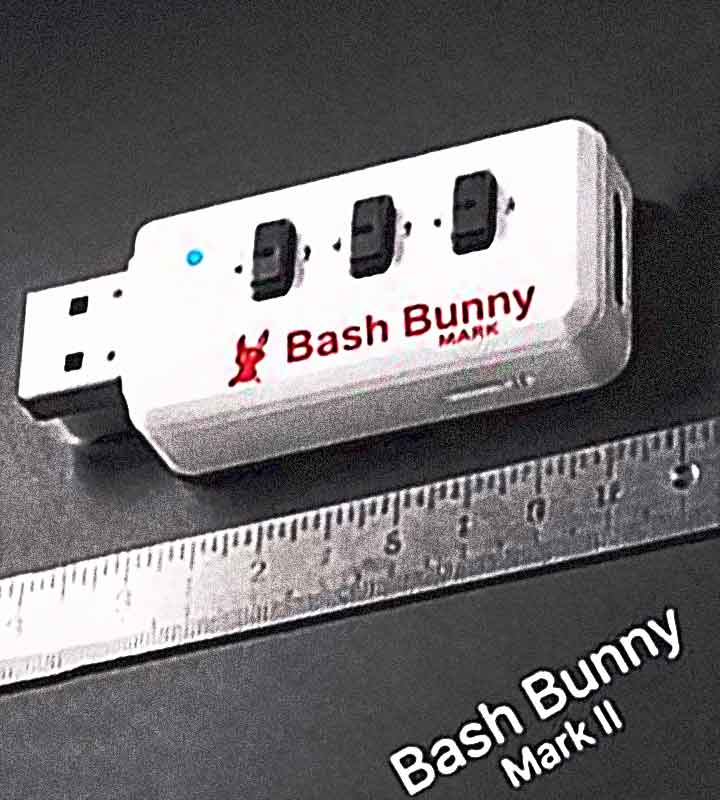
Le Bash Bunny, un mini-ordinateur déguisé en clé USB
Le Bash Bunny est un outil de hacking physique qui tient dans une poche et se fait passer pour n’importe quel périphérique USB. Son nom évoque une peluche. L’objet n’a rien de mignon. C’est un mini-ordinateur qui exécute des scripts dès qu’on le branche sur une machine.
Clavier, carte réseau, clé de stockage : il choisit son déguisement selon ce que la cible accepte. L’ordinateur le reconnaît comme un périphérique légitime, puis exécute le programme de l’attaquant.
Le port USB reste l’un des points d’entrée les moins surveillés sur un poste de travail. On branche une clé trouvée dans un couloir, un câble prêté par un inconnu, un adaptateur oublié dans une salle de réunion. Le système fait confiance. C’est la faille que ce genre d’appareil exploite.
Derrière sa coque plastique, le Bash Bunny embarque un processeur. Il enchaîne les frappes clavier simulées à une vitesse qu’aucun humain ne peut suivre. Vous croyez brancher une clé USB épaisse. Vous branchez une machine qui agit sur votre système.
Les démonstrations publiques montrent souvent des farces : ouvrir la webcam, afficher un message dans le bloc-notes, changer le fond d’écran. C’est spectaculaire et ridicule. S’arrêter là serait une erreur.
Ce que le Bash Bunny peut réellement faire
L’usage sérieux vise la collecte de données. Une fois connecté, il aspire l’historique de navigation, les mots de passe Wi-Fi enregistrés ou les identifiants stockés localement. La frontière entre gadget et arme devient floue.
Exfiltration discrète des données
Le scénario courant : récupérer des informations sans trace visible. Le Bash Bunny se présente comme un clavier, puis simule des raccourcis qui ouvrent une fenêtre de commande. En quelques secondes, il copie des fichiers sensibles vers son stockage interne.
Trois scénarios d’attaque classiques
- Vol d’identifiants et de mots de passe stockés localement.
- Récupération de l’historique de navigation complet.
- Exécution de scripts malveillants automatiques dès la connexion.
La rapidité d’exécution frappe. L’attaquant n’a pas besoin de compétences avancées une fois l’appareil configuré. Il branche, il attend quelques secondes, il repart. La victime n’a rien touché, rien vu.
Les bons réflexes pour se protéger
Le Bash Bunny n’attaque pas votre pare-feu. Il profite de la confiance qu’on accorde à un objet qu’on branche. Les protections les plus efficaces sont aussi les plus simples.
Verrouillez systématiquement votre session quand vous quittez votre poste. Si le verrouillage s’appuie sur un mot de passe robuste, l’attaquant ne peut pas enchaîner ses scripts sur une session ouverte.
Une clé USB qui traîne n’est jamais anodine. C’est un vecteur d’attaque, au même titre qu’un mail de phishing. La différence : elle ne demande aucune compétence technique pour faire des dégâts une fois armée.
Le Bash Bunny fonctionne-t-il sur tous les ordinateurs ?
Il cible principalement les machines sous Windows, macOS et Linux. Son efficacité dépend des permissions de la session ouverte et des protections logicielles en place. Une session verrouillée ou un port USB désactivé par une politique de sécurité réduit sa marge de manœuvre.
Peut-on détecter un Bash Bunny une fois branché ?
C’est difficile, car il se fait passer pour un périphérique légitime. Les journaux système peuvent montrer l’apparition d’un nouveau clavier ou d’une carte réseau, mais peu d’utilisateurs les consultent. Les protections physiques et la méfiance restent les meilleures défenses.
Le câble OMG, un chargeur qui vous espionne
Un câble OMG est un câble de chargement piégé qui dissimule un micro-ordinateur capable de prendre le contrôle d’un appareil une fois branché. Il ressemble à n’importe quel câble Lightning ou USB-C, recharge votre téléphone, et personne ne remarque la différence.
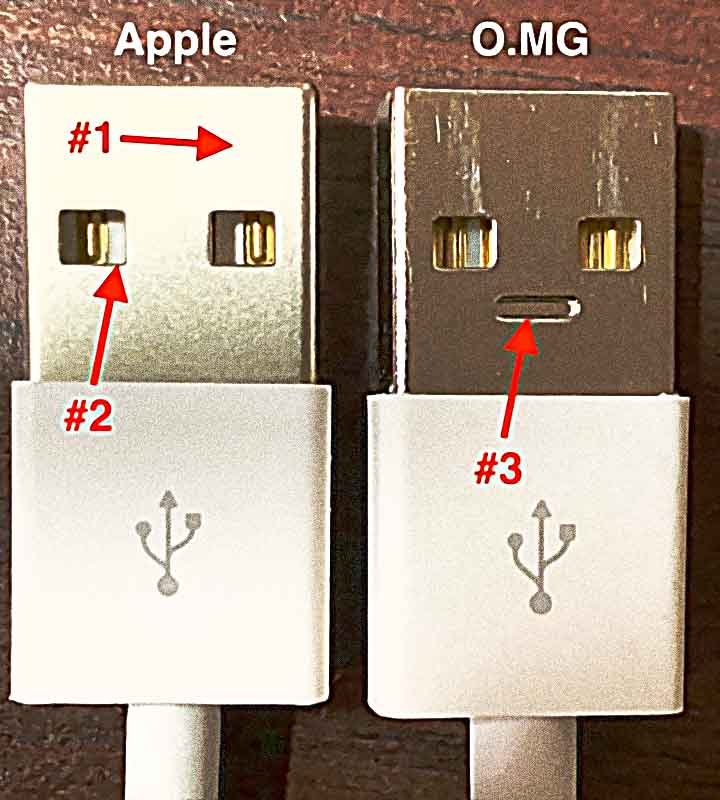
Il opère en deux temps. D’abord, il fonctionne comme un câble ordinaire. Ensuite, le pirate le réveille à distance via Wi-Fi et il devient un outil d’attaque. La frontière entre accessoire et arme est franchie sans que la victime n’ait rien vu.
Ce que fait le câble une fois activé
Le composant caché imite un clavier. Votre ordinateur ou votre téléphone croit que vous avez branché un périphérique de saisie légitime, et il accepte les commandes. En quelques secondes, le pirate déroule une séquence de frappes préparée à l’avance.
Les risques :
- Récupérer les mots de passe tapés sur le clavier.
- Copier des fichiers ou des identifiants de session.
- Installer un accès persistant pour revenir plus tard.
- Exfiltrer les données vers un serveur distant.
L’attaque ne demande aucune compétence à la victime. Il suffit qu’elle branche le câble pour charger son appareil. Le piège est d’une simplicité brutale.
Un câble OMG ne se contente pas de voler des données : il peut aussi exécuter des commandes à distance plusieurs jours après avoir été branché. Le pirate garde la main tant que le câble reste connecté à un appareil actif.
Le préservatif USB comme parade
Un préservatif USB est un adaptateur qui bloque les broches de données et ne laisse passer que le courant. Un câble piégé ne peut plus envoyer de commandes, même si le pirate tente de le réveiller. Vous perdez le transfert de fichiers, vous conservez la charge.
Pour un câble trouvé dans une salle de conférence, c’est un compromis raisonnable. Ce type d’accessoire coûte quelques euros et se transporte sans encombre. Je le vois comme un réflexe de bon sens, au même titre que vérifier l’état de ses ports USB sur un ordinateur partagé.
Les objets anodins, couverture idéale
On apprend à se méfier des liens suspects, des pièces jointes, des sites douteux. Mais un câble, on le branche sans réfléchir.
C’est un geste réflexe, presque intime. Le pirate exploite cette confiance dans le matériel que l’on touche.
Les réflexes qui réduisent le risque
Je ne vais pas vous dire de jeter tous vos câbles. Mais quelques habitudes changent la donne :
- Ne jamais brancher un câble ou un support USB qui ne vous appartient pas.
- Utiliser un préservatif USB sur les prises publiques.
- Verrouiller sa session à chaque absence, même courte.
- Mettre à jour les logiciels de vos appareils régulièrement.
- Changer les mots de passe par défaut de vos objets connectés.
- Désactiver le Wi-Fi et le Bluetooth quand vous ne vous en servez pas.
- Activer l’authentification à 2 facteurs partout où c’est possible.
- Inspecter les connectiques des postes partagés et des salles de réunion.
Ils demandent juste de remplacer l’automatisme par une vérification. Le jour où vous hésitez devant un câble inconnu, vous avez gagné.
Mon avis sur ce type d’outil
Le câble OMG illustre à quel point la sécurité physique et la sécurité logique sont indissociables. On pense à protéger ses mots de passe, ses comptes, son réseau. On oublie que la première porte d’entrée reste un objet que l’on tient dans la main.
Dans mon ancienne vie d’enquêteur, j’ai appris qu’un dispositif discret cause plus de dégâts qu’une attaque spectaculaire. Le câble piégé est exactement cela : invisible, crédible, et efficace contre la confiance que nous accordons aux objets du quotidien.
Détecter les dispositifs physiques au quotidien
| Situation concrète | Le réflexe qui sauve | Ce que l’attaquant espère |
|---|---|---|
| Vous trouvez une clé USB sur le parking de l’entreprise ou dans le hall d’accueil | Ne la branchez jamais, même « juste pour voir à qui elle appartient ». Remettez-la au service informatique ou à la sécurité sans l’ouvrir | Que la curiosité l’emporte sur la méfiance. C’est le principe du Rubber Ducky : une frappe automatisée en 3 secondes |
| Un chargeur USB « oublié » dans une salle de réunion ou une chambre d’hôtel | Utilisez uniquement votre propre chargeur. Si vous devez absolument recharger, préférez une prise secteur avec votre câble | Que vous branchiez votre téléphone sur un câble OMG qui enregistre les frappes ou injecte des commandes |
| Un port USB libre sur une borne publique (aéroport, gare, hall d’exposition) | Traitez-le comme une menace : utilisez une batterie externe ou un « préservatif USB » (adaptateur sans fil de données) si vous en avez un | Que vous connectiez un appareil professionnel à un port compromis, transformé en point d’exfiltration |
| Un inconnu qui s’approche de votre poste de travail avec un badge « technicien » ou « maintenance » | Vérifiez son identité auprès de l’accueil ou du service concerné avant de lui laisser le moindre accès physique. Un vrai technicien ne s’en offusquera pas | Que le badge suffise à endormir la méfiance pour brancher un dispositif en toute discrétion |
Le Flipper Zero, le couteau suisse qui dérange
Le Flipper Zero concentre dans quelques centimètres carrés des outils de hacking physique : lire, stocker, cloner ou émuler des signaux sans fil. Les passionnés y voient un couteau suisse pédagogique. Les responsables sécurité y voient un révélateur des failles de nos objets connectés.
J’avais déjà évoqué cet appareil dans un article précédent, pour retrouver la fréquence d’une télécommande de climatisation. Le côté sympathique. Cette fois, on regarde ce qui se passe quand le boîtier change de main et d’intention.
Ce que fait réellement le Flipper Zero
En sortie de boîte, l’appareil gère trois familles de signaux. L’infrarouge, pour piloter une télévision ou une climatisation. Le RFID et le NFC, qui équipent les badges d’accès aux immeubles, les cartes de chambre d’hôtel, certains titres de transport et des cartes de paiement. Il capture aussi les appareils Bluetooth basiques et se connecte aux circuits internes d’un équipement via les ports situés sur sa partie supérieure.
La démonstration la plus frappante reste celle du badge d’accès
Un badge de studio placé en mode appairage suffit pour que le Flipper enregistre ses informations. Résultat : une capacité théorique d’entrer dans le bâtiment sans toucher le badge physique. Voilà le problème posé, sans être expert en électronique.
Un badge RFID passif se lit à quelques centimètres. Un badge NFC se clone en quelques secondes. Aucun des deux ne vérifie l’identité de la personne qui le présente.
Comment le Flipper capture ces signaux
Le principe est simple : le Flipper écoute, enregistre, puis rejoue. Pour l’infrarouge, il apprend le code émis par la télécommande d’origine. Pour le RFID et le NFC, il lit l’identifiant unique de la carte, le stocke, puis le restitue à la demande. Pour le Bluetooth, il scanne les appareils visibles et peut saturer l’environnement de requêtes parasites.
La difficulté n’est pas de faire fonctionner l’outil. Elle est de comprendre que nos objets émettent en permanence, sans réfléchir, et qu’un appareil à moins de 100 euros sait les écouter. Source : guidepointsecurity.com
Le spam Bluetooth, ou la panne à portée de main
Ceux qui m’ont traité de « larpeur » sur le précédent article vont être servis. Le Flipper embarque une fonction baptisée « kitchen sink » : envoyer un flot de signaux Bluetooth parasites vers une cible. Le téléphone visé devient inutilisable, submergé de notifications.
Le résultat observé est spectaculaire : des AirPods apparaissent partout à l’écran. C’est une attaque de déni de service légère, mais elle démontre que la proximité physique est un vecteur d’intrusion à part entière.
Avec 17 ans de gendarmerie derrière moi, j’ai appris à me méfier de ce qui paraît anodin. Une panne de téléphone en pleine rue, c’est souvent une coïncidence. Mais si elle survient dans une zone sensible, au moment où quelqu’un a intérêt à vous isoler, la coïncidence devient une piste.
Pourquoi cette attaque fonctionne
Le Bluetooth accepte par défaut les demandes de connexion entrantes. Le Flipper envoie des paquets en rafale, le téléphone traite chaque demande comme une notification, et l’utilisateur se retrouve noyé sous les alertes. Aucune donnée n’est volée, mais l’appareil devient inexploitable pendant plusieurs secondes, parfois plusieurs minutes.
Sur un poste de travail partagé, dans un open space ou une salle de réunion, cette nuisance peut détourner l’attention pendant qu’une autre action se déroule. C’est le principe de la diversion.
Cloner une carte bancaire, mythe et réalité
La question revient souvent : le Flipper Zero peut-il cloner une carte bancaire ? La réponse est plus nuancée que ce que racontent les vidéos spectaculaires. L’appareil lit le numéro de la carte et sa date d’expiration via le NFC. Il ne peut pas récupérer le cryptogramme visuel, ni les clés cryptographiques nécessaires à une transaction complète.
Il peut copier les données non protégées de la piste, pas l’intégralité du secret bancaire. Les cartes modernes utilisent des algorithmes de validation dynamique qui rendent le clonage inopérant pour un paiement physique.
Ce que ça change pour vos paiements
Le risque n’est pas nul. Un numéro de carte et une date d’expiration suffisent pour certains achats en ligne mal protégés. La parade : activer les notifications de paiement, surveiller les débits inhabituels et utiliser des cartes virtuelles jetables pour les sites douteux.
Le Flipper ne transforme pas n’importe qui en faussaire. Il montre à quel point une partie de nos données bancaires circule à portée de n’importe quel lecteur NFC.
Ce qu’il faut retenir du Flipper Zero
Le Flipper Zero n’est pas une arme magique. C’est un outil pédagogique qui illustre à quel point nos objets du quotidien émettent sans réfléchir. Il fait aussi tourner Doom, pour ceux que la question taraude. Le clavier se prête au jeu.
On imagine souvent le pirate comme un type encapuchonné dans un sous-sol, tapant sur un clavier vert fluo. La réalité est plus banale, et plus dérangeante. Une bonne partie des attaques physiques ne demande pas d’être un génie du code, juste d’avoir accès à votre matériel pendant quelques minutes. Et quelques minutes suffisent.
Pourquoi cet outil dérange autant
Le Flipper Zero cristallise les tensions parce qu’il rend visible ce que l’industrie préfère taire : la sécurité de nos badges, de nos télécommandes et de nos cartes repose sur l’obscurité, pas sur la robustesse. Quand un appareil grand public démonte cette obscurité en quelques secondes, la question n’est plus « comment se protéger du Flipper », mais « pourquoi ces systèmes sont-ils si faibles ? »
La réponse tient en une phrase : parce que personne ne vérifie. Les fabricants de badges RFID livrent des solutions fonctionnelles, pas des coffres-forts. Tant que la fraude reste marginale, l’investissement dans des technologies plus sûres paraît superflu. Le Flipper a montré que la fraude peut devenir un loisir.
Les attaques physiques, un angle mort de la cybersécurité
Le Flipper Zero n’est qu’une facette d’un problème plus large : les attaques physiques. On sécurise les mots de passe, on installe des antivirus, on met à jour les logiciels. Puis on laisse un badge d’accès traîner sur un bureau, un ordinateur déverrouillé pendant une pause café, un port USB accessible derrière un écran.
Ces outils qui modifient les comptes locaux
Au-delà des gadgets, des outils comme chntpw modifient les données SAM des comptes locaux Windows. Ces méthodes ne contournent pas un volume BitLocker verrouillé et peuvent endommager des identifiants protégés par DPAPI ou EFS. D’où l’importance de conserver des copies forensiques de vos données avant toute intervention.
Le point commun entre ces outils et le Flipper Zero ? Ils exigent un accès physique. Pas de piratage à distance, pas de faille logicielle exploitée. Juste une machine laissée sans surveillance quelques minutes, et le tour est joué.
Le Flipper Zero ne crée pas de vulnérabilités nouvelles. Il les expose. Et c’est peut-être la meilleure raison de s’y intéresser, avant que quelqu’un d’autre ne le fasse à votre place.
Ce que j’ai vraiment lu
| GuidePoint Security, Building a Hardware Hacking Arsenal |
Le hacking physique, vu par un ancien OPJ, ce que les gens ignorent
Pendant mes années en brigade territoriale, j’ai appris une chose que le grand public ne veut pas entendre : la plupart des intrusions ne viennent pas d’une faille logicielle, mais d’un objet posé sur un bureau.
Une clé USB trouvée dans un parking, un chargeur oublié dans une salle de réunion, un câble qui traîne.
Toujours.
En enquête préliminaire, on m’a confié des dossiers où la compromission venait d’un support physique. Pas besoin d’être un génie du code : il suffit de connaître la psychologie humaine.
Et croyez-moi, après des centaines d’auditions, je peux vous dire que la curiosité tue plus sûrement qu’un malware.
Sur une scène d’infraction, je regarde d’abord ce qui a été déplacé. Un objet qui n’est pas à sa place raconte toujours une histoire.
Pour aller plus loin, NordVPN reste l'option que je recommande pour ce genre de situation.