La sécurité de l’IA est devenue un marché du travail en France. L’AI Act impose des audits obligatoires. Les recruteurs cherchent des profils capables de transformer des exigences réglementaires en actions techniques.
Les opportunités dépassent le nombre de candidats préparés. Ce guide montre comment éviter 3 erreurs qui bloquent les débutants et comment entrer dans le secteur.
La sécurité de l’IA n’est plus une lubie de chercheurs californiens. Avec l’AI Act, les entreprises européennes doivent auditer leurs modèles, documenter leurs risques et prouver leur conformité. Des postes s’ouvrent partout en France, de l’ANSSI aux startups spécialisées.
Le hic ? La plupart des candidats foncent dans trois murs : vouloir tout théoriser, ignorer les formations courtes, attendre qu’un poste « parfait » existe.
L’AI Act a tout changé, et personne ne l’a vu venir
Le règlement européen sur l’IA impose une analyse de conformité avant toute mise sur le marché d’un système dit à haut risque. Concrètement, vous devez documenter les jeux de données d’entraînement, les mesures de supervision humaine et les procédures de journalisation. Un système de notation de candidats ou un outil de tri de CV entre dans cette catégorie, pas un chatbot de FAQ interne.
L’entrée en vigueur de l’AI Act européen a rebattu les cartes. Ce qui ressemblait à une niche réservée à quelques chercheurs en philosophie des sciences est devenu un enjeu industriel et réglementaire. Les entreprises qui développent ou déploient des modèles à risque doivent auditer, tester et documenter leurs systèmes.
Les opportunités se multiplient en France et en Europe. L’ANSSI et la CNIL recrutent des profils capables de comprendre les mécanismes internes des réseaux neuronaux. Le secteur privé cherche des ingénieurs en interprétabilité et des évaluateurs de risques.
Vous n’avez plus besoin d’habiter à San Francisco pour travailler sur l’alignement des modèles. L’écosystème européen bouge. Les portes d’entrée sont concrètes, à condition de savoir où frapper.
Le cadre réglementaire structure le marché. Les compétences en évaluation de risques et en rédaction de rapports de conformité deviennent des métiers à part entière.
Beaucoup me demandent comment travailler dans la recherche en sécurité de l’IA. Ma réponse est souvent la même. C’est facile à dire, moins à faire au quotidien.
L’organisation 80,000 Hours a rédigé un guide détaillé sur le sujet. Un pavé, mais efficace pour y voir clair. Ils proposent des appels de coaching de carrière individuels et gratuits pour structurer votre parcours.
Obtenir ce niveau de confiance dans la sécurité des systèmes d’IA demande du temps. Il y a beaucoup de choses à faire pour améliorer nos chances de survie collective. Cela inclut le travail politique, la gouvernance, le plaidoyer ou le développement du domaine.
Le champ des possibles est vaste. Ce qui compte, c’est de choisir un axe qui vous motive et de vous confronter aux problèmes concrets. Personne n’a une vision parfaite du domaine de toute façon.
Un écosystème européen qui se structure à toute vitesse
Vous cherchez à démarrer une carrière dans ce secteur depuis la France ? Le cadre réglementaire est devenu un accélérateur : il impose des obligations strictes de conformité. Cette loi crée une demande de profils capables d’auditer les systèmes.
Côté institutions, plusieurs organismes français recrutent ou financent des projets. L’ANSSI a ouvert des travaux sur la sécurité de l’IA avec son laboratoire d’innovation. La CNIL s’intéresse aux impacts des modèles sur la vie privée et lance des appels à projets sur l’IA responsable.
Au niveau européen, le Joint Research Centre travaille sur des méthodes d’évaluation. L’ENISA publie des rapports sur les risques liés à l’IA. Pour un débutant, suivre ces publications et assister à leurs événements publics reste le meilleur moyen de comprendre les besoins concrets et de rencontrer les bonnes personnes.
Une porte d’entrée que tout le monde snobe
Erreur de lecture. La majorité des recrutements en sécurité IA ne se joue pas sur un papier académique.
Les cabinets de conseil en conformité AI Act, les départements « IA responsable » des grandes boîtes, les équipes d’évaluation des startups : tous cherchent des gens capables de rédiger des rapports d’audit clairs et de poser des questions précises. Pas de démontrer un théorème.
Le bureau européen de l’IA recrute sur des profils de conformité et d’évaluation, pas uniquement des chercheurs. Si vous savez lire un texte réglementaire sans vous endormir et expliquer un risque à un directeur juridique, vous êtes déjà rare.
Les différents travaux techniques en sécurité
La sécurité de l’IA se scinde en deux chantiers distincts. D’un côté, la sécurité par l’IA (détection d’anomalies, filtrage de phishing, corrélation de logs). De l’autre, la sécurité de l’IA (robustesse du modèle, empoisonnement des données, extraction de prompts). Les deux demandent des compétences différentes et souvent des profils différents.
La recherche en sécurité de l’IA n’est pas un monolithe
Elle recouvre des activités aussi variées que l’étude des mécanismes internes des modèles ou la formalisation mathématique de propriétés de sûreté. Cette diversité implique qu’il existe une voie d’entrée adaptée à chaque profil. Le domaine recrute plusieurs types de spécialistes.
- Les ingénieurs en interprétabilité qui ouvrent le capot des modèles.
- Les évaluateurs de risques qui conçoivent des protocoles de surveillance.
- Les chercheurs en preuves formelles qui valident les propriétés de sûreté.
Certains chercheurs étudient les modèles comme un psychiatre étudie ses patients. Ils leur parlent, les testent et observent leurs réactions. D’autresde surveillance pour repérer les comportements dangereux en temps réel. D’autres encore essaient de prouver formellement des choses sur les réseaux neuronaux. conçoivent des protocoles
| Axe de recherche | Question centrale | Compétences utiles |
|---|---|---|
| Interprétabilité | Comment les modèles fonctionnent-ils en interne ? | Python, apprentissage automatique, analyse de données |
| Dynamique d’entraînement | Comment éviter de produire des modèles dangereux ? | Mathématiques appliquées, optimisation, systèmes |
| Évaluations de sécurité | Comment tester les comportements à risque ? | Esprit critique, ingénierie logicielle, psychologie cognitive |
| Preuves formelles | Comment prouver des propriétés de sécurité ? | Logique mathématique, théorie de la preuve, abstraction |
Questions fréquentes
Faut-il une autorisation pour utiliser ChatGPT au travail ?
Oui, dans la plupart des organisations. Votre employeur doit encadrer les usages par une charte interne et vérifier que les données saisies ne sont pas confidentielles. Sans cadre, vous engagez votre responsabilité et celle de l’entreprise.
Un outil d’IA peut-il fuiter mes données sans que je le sache ?
Oui, via les journaux de conversation, les plugins tiers ou une faille d’API. Les incidents documentés en entreprise passent souvent par un compte personnel utilisé pour du travail. La parade reste la même : compte pro, paramètres de rétention vérifiés, formation des équipes.
Quel est le meilleur point de départ pour se lancer ?
Le mieux est de consulter le guide de 80,000 Hours. Il couvre les différentes voies en détail. Vous pouvez aussi écouter leur podcast sur l’IA pour vous familiariser avec le vocabulaire du domaine avant de réserver un appel de coaching.
Les mathématiques pour modéliser le risque
Imaginer précisément des choses puis raisonner sur leurs propriétés est une façon efficace de penser le monde. Les mathématiques permettent de construire et de vérifier des chaînes de raisonnement plus longues que de simples intuitions.
La diversité des profils est une force dans ce domaine. Certains chercheurs viennent des maths pures, d’autres de l’ingénierie logicielle ou de la philosophie des sciences. Ce qui compte, c’est la rigueur et la curiosité. Il faut poser les bonnes questions plutôt qu’attendre d’avoir toutes les réponses.
L’industrie essaiera toujours de transformer votre enthousiasme à améliorer le monde en enthousiasme à améliorer des produits rentables. Que vous alliez dans le milieu universitaire ou le gouvernement, vous ferez face à des pressions contradictoires. Les publications et les financements ne correspondent presque jamais à ce qui résout le problème de fond. Garder les yeux sur l’objectif réel demande une discipline de fer.
Peut-on travailler dans la sécurité de l’IA sans jamais coder ?
Oui, et c’est même un angle que les puristes négligent bêtement. Les équipes d’évaluation des risques, de conformité AI Act ou de gouvernance ont besoin de profils capables de lire un papier technique, d’en extraire les implications de sécurité et de les traduire pour des décideurs. J’ai vu des juristes et des anciens auditeurs devenir très bons là-dedans. Le code aide, il ne conditionne pas tout.
L’état d’esprit pour durer dans le domaine
Si votre approche de l’avenir de l’humanité repose sur des impressions vagues, il va falloir expérimenter la réflexion réelle. Il vous faut une clarté conceptuelle et une vision d’ensemble. Il est trop facile de tomber dans un état d’esprit où l’on vous donne un chiffre à faire augmenter.
Éviter le piège des indicateurs simplistes
Le chiffre que vous essayez d’optimiser, c’est la bonté globale attendue de l’avenir. Votre manager ne vous dira pas ça lors de vos évaluations de performance annuelles. Vous devez prendre des décisions sur votre travail malgré l’absence d’indicateurs simples de ce qui compte vraiment. Cela signifie que vous avez besoin de modèles mentaux clairs et précis de la situation globale.
Garder une marge de manœuvre réelle
La bonne chose à faire peut sembler différente de ce que font les gens autour de vous. Elle n’est peut-être pas non plus la plus prestigieuse ni la mieux rémunérée. Essayez quand même de faire la bonne chose. Vous pourrez peut-être contourner le problème en vous accordant suffisamment de marge de manœuvre dans votre vie.
Cela passe parfois par une source de revenus alimentaire qui n’a rien à voir avec le travail que vous voulez vraiment faire. L’important est qu’elle vous laisse suffisamment de temps libre et d’énergie mentale pour travailler sur la sécurité de l’IA sans être rémunéré directement pour cela.
Choisir sa voie et passer à l’action
Trouver l’équilibre entre impact et compétences
C’est un sujet difficile à aborder car différentes personnes ont besoin d’entendre des choses différentes. Si vous vous dites que vous pouvez travailler sur ce qui vous passionne le plus, vous faites fausse route. Ce qui vous passionne n’a pas beaucoup d’importance à l’échelle du problème. Réfléchissez à l’impact de vos actions.
Les premiers pas concrets
Commencez petit. Fixez des objectifs clairs pour vos premiers mois.
- Lire les papiers fondateurs du domaine. Reproduire des expériences simples sur votre machine.
- Contacter des chercheurs via les communautés en ligne.
Les communautés en ligne accueillent les nouveaux venus sérieux. Maîtrisez les bases en programmation et en apprentissage profond avant de vous attaquer aux problèmes ouverts.
| Critère | Travail théorique | Travail empirique |
|---|---|---|
| Compétences requises | Mathématiques, abstraction | Génie logiciel, expérimentation |
| Objet d’étude | Systèmes hypothétiques | Systèmes existants |
| Limite principale | Difficulté à valider les idées | Dépend des modèles actuels |
| Exemple concret | Alignement de futurs agents | Interprétabilité des modèles |
Côté formations, la France bouge enfin
Bon, c’est encore le bazar, mais au moins ça existe.
- Polytechnique, l’ENS Paris-Saclay,
- L’Institut Polytechnique de Paris ont monté des modules sur l’IA de confiance.
C’est pas encore la grande messe, mais c’est un début. Vous êtes déjà dans la vie active ? Pas de souci.
L’INRIA et le SCAI (Sorbonne Center for Artificial Intelligence) organisent des séminaires ouverts. Y’a même des ressources en ligne gratuites. Faut juste chercher.
Le programme européen AI Safety Fundamentals reste la référence technique (oui, c’est en anglais, mais on peut suivre à distance). Et si vous voulez mettre les mains dans le cambouis, l’AI Safety Camp et les hackathons locaux (Paris, Lyon) vous mettent face à des cas réels avec des mentors qui bossent dans le domaine.
Voilà ce que vous devrez bosser si vous voulez entrer dans le game.
- Python et les bases du machine learning, évidemment.
- L’apprentissage profond via des cours en ligne.
- Reproduire des papiers de recherche en sécurité.
- Lire tout ce qui sort sur l’alignement, c’est quotidien.
Dernier truc, la persévérance
La recherche en sécurité IA, c’est dur. Vraiment dur. Mais vous contribuez à quelque chose qui compte.
Pas juste à optimiser un taux de clic. La prochaine fois qu’une offre d’emploi vous promet de « changer le monde », posez-vous la question : est-ce qu’on change le monde, ou est-ce qu’on fait bouger une courbe de croissance ? (à lire aussi Agents de codage IA : 4 règles pour des PR enfin propres)
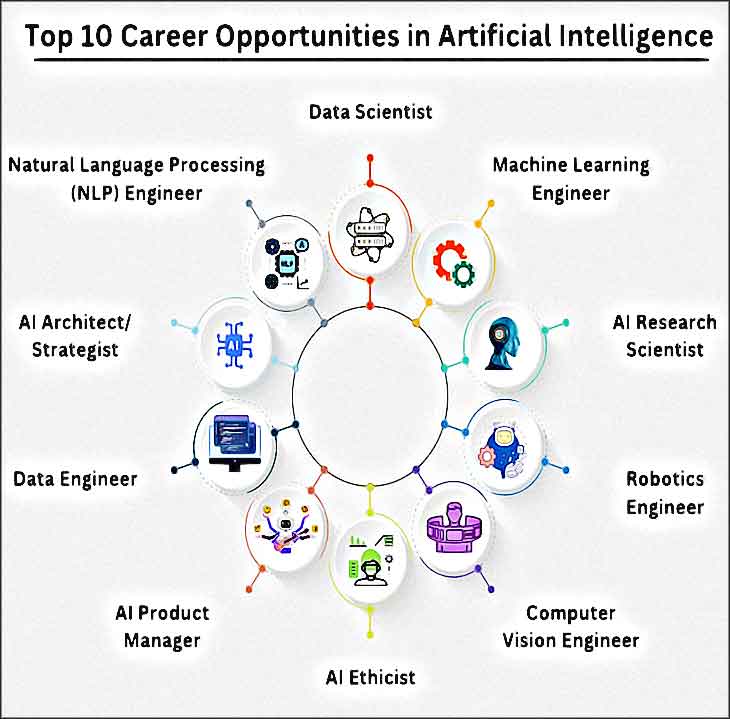
Les métiers de l’IA dépassent largement la recherche
Les offres en sécurité de l’IA couvrent aussi des rôles non techniques. Un juriste spécialisé en conformité AI Act, un responsable de la protection des données qui audite les pipelines, un chef de projet qui traduit les exigences CNIL en specs techniques. Ces profils manquent autant que les data scientists.
Quand on pense carrière dans l’IA, on visualise direct le data scientist ou l’ingénieur machine learning. OK, ces profils s’arrachent et les salaires suivent dès le début. Mais réduire le secteur à ça, c’est une erreur. Le domaine est plus poreux qu’on ne le croit.
Les métiers créatifs et appliqués, la porte d’entrée qu’on ignore
Ces jobs n’existaient pas il y a 5 ans. Ils explosent. L’IA ne tue pas la créativité, elle la booste. Vous avez du flair pour la com ou le design ?
C’est une piste. Pareil pour les postes d’IA appliquée (product manager IA, consultant) qui mélangent stratégie et compréhension des usages. Ici, les soft skills comptent plus que votre niveau en Python.
Les hybrides entre technique et éthique
Le profil qui monte, c’est l’hybride. Celui qui comprend assez de technique pour lire un papier sur l’interprétabilité et assez de droit pour savoir ce que l’AI Act impose. Les boîtes s’arrachent ces moutons à cinq pattes.
Mon conseil : ne restez pas bloqué dans une case. Si vous codez, lisez du droit. Si vous venez du droit, la valeur est dans la jonction.
Pas besoin d’être un crack en maths pour démarrer
Fausse idée reçue : il faudrait un doctorat en maths appliquées. N’importe quoi. Un BTS, un bachelor spécialisé, ou des formations type IBM SkillsBuild ou OpenClassrooms suffisent pour commencer. La progression est rapide si vous êtes curieux et que vous codez régulièrement.
En 2-3 ans, vous passez de débutant à expert (surtout si vous montez des projets perso). Et après quelques années d’expérience, vous pouvez viser des postes stratégiques.
Lead data scientist ou Responsable IA. Directeur de l’innovation.
Votre job évoluera en permanence
C’est ça qui est addictif.
Quels salaires espérer dans la sécurité IA en France ?
Ça dépend énormément du poste et du secteur
Un ingénieur sécurité IA débutant tourne entre 45 000 et 55 000 euros brut annuel. Les profils expérimentés dans les grands groupes ou startups spécialisées dépassent facilement les 80 000 euros. La recherche publique paie moins, mais vous avez l’autonomie (et le sens).
Piège n°1, vouloir tout théoriser avant d’agir
Le plus gros piège chez les débutants, c’est la paralysie par l’analyse. Ils lisent vingt papiers, écoutent quinze podcasts, suivent dix comptes Twitter. Et ils n’ont toujours pas écrit une ligne de code. À force de vouloir comprendre tout le domaine avant de choisir, ils ne choisissent jamais.
- La vérité : vous n’aurez jamais une vision complète.
- Personne ne l’a.
Commencez par un angle, n’importe lequel, et laissez le terrain vous corriger.
Pendant mes années d’enquête, j’ai vu des collègues bloqués sur un dossier pendant des semaines parce qu’ils attendaient d’avoir tous les éléments. Les bons, ils avançaient avec 70 % des infos et corrigeaient en route. La sécurité IA, c’est pareil.
Piège n°2, ignorer les formations courtes et gratuites
Beaucoup de candidats pensent qu’il faut un master spécialisé ou un doctorat. Résultat : ils n’osent pas postuler et laissent passer des opportunités. Les ressources gratuites existent, et elles sont solides. Objectif IA de France Num pose les bases.
Les recommandations de l’ANSSI sur la sécurité des systèmes d’IA générative vous donnent un cadre de lecture applicable en entreprise.
Le vrai filtre n’est pas le diplôme. C’est votre capacité à démontrer que vous comprenez les risques et que vous savez les documenter.
Piège n°3, attendre le poste « parfait »
Dernier piège : attendre l’offre qui coche toutes les cases. Salaire élevé, mission noble, équipe brillante, télétravail total. Ce poste n’existe pas, ou alors il est déjà pris.
La bonne stratégie est inverse
Prenez le poste le moins pire qui vous rapproche du domaine. Un job d’évaluateur junior, un stage dans un service conformité, une mission freelance en rédaction de rapports d’audit.
L’important, c’est d’être dans l’écosystème, de rencontrer des gens, d’accumuler des preuves de compétence. Le poste parfait viendra plus tard, quand vous aurez un réseau et un portfolio. Pas avant.
La sécurité des données, angle mort des débutants
Un LLM public comme ChatGPT ou Gemini peut réutiliser vos saisies pour entraîner ses modèles, sauf si vous désactivez l’option dans les paramètres du compte. Pour les données clients, passez par une version entreprise ou une API avec clause de non-réutilisation. Vérifiez ce point avant de coller un contrat ou un fichier RH dans la fenêtre de chat.
Un point que les guides techniques oublient : la sécurité de l’IA ne concerne pas que les modèles. Elle concerne aussi les données que vous manipulez en les testant. Quand vous reproduisez des expériences sur des jeux de données réels, quand vous interrogez des API publiques, quand vous partagez vos résultats sur des forums, vous laissez des traces.
Vos recherches sur des vulnérabilités, vos scripts d’évaluation, vos notes sur des failles potentielles : tout ça a de la valeur. Pas seulement pour vous.
16 ans en gendarmerie m’ont appris une chose : on ne protège bien que ce qu’on sait être exposé. La plupart des débutants en sécurité IA n’ont aucune idée de ce que leurs recherches révèlent sur eux. Votre historique de navigation, vos requêtes API, vos dépôts de code publics : c’est un profil complet de vos centres d’intérêt. Et ce profil intéresse du monde.
Un VPN pour vos recherches, un navigateur dédié, des comptes séparés pour vos tests. C’est de l’hygiène de base, pas de la paranoïa.
Pour sécuriser vos recherches :
, le VPN open source
Ce que les gens en disent vraiment
Les retours terrain convergent sur un point : la formation des équipes compte plus que l’outil choisi. Une PME qui a formé ses salariés aux bons réflexes (ne pas coller de données clients, vérifier les sources, signaler un doute) réduit nettement les incidents. L’inverse est vrai aussi : un bel outil sans sensibilisation ne protège personne.
Quand on débute en sécurité de l’IA et protection des systèmes, les erreurs viennent rarement des outils sophistiqués, mais des automatisations mal pensées. Un administrateur système fraîchement nommé dans une petite structure raconte qu’avant son arrivée, aucun pare-feu ne protégeait le réseau et que rien n’était sauvegardé. Pour automatiser des sauvegardes quotidiennes entre plusieurs machines, il a envisagé de désactiver l’authentification par mot de passe au profit de clés SSH sans phrase secrète, afin d’éviter toute saisie manuelle. La question qu’il pose est simple : est-ce vraiment moins sûr ? Sa situation montre un dilemme classique : la commodité d’un accès sans friction contre le risque d’une clé volée qui ouvre tout, sans demande de confirmation.
Autre cas qui illustre le coût réel de l’absence de sauvegarde : une blogueuse a vu plus de 500 publications supprimées après le piratage de son espace. Elle n’avait aucune copie de secours. Elle a tenté de récupérer ses articles un par un en fouillant les versions cachées des pages, en copiant le code source puis en recollant les identifiants dans son éditeur. Ça fonctionnait parfaitement au début : dates, heures, libellés et étiquettes revenaient à l’identique (les commentaires restaient perdus, mais elle les conservait dans ses courriels). Puis le procédé s’est bloqué brutalement, après avoir récupéré à peine un quart du contenu. Elle cherchait alors un moyen de tout rapatrier d’un coup, sans succès. La leçon qu’elle en tire : désormais, sauvegarde mensuelle systématique.
La sécurité des plateformes de développement mérite aussi qu’on s’y attarde. Un créateur d’outil pour développeurs expliquait que la sécurisation de son framework s’était nettement améliorée, mais qu’elle restait trop « verbeuse » pour une démonstration courte. Le principe qu’il décrit est pourtant formateur : côté serveur, on publie exactement l’ensemble des documents qu’un client ou un utilisateur précis doit recevoir, et on peut autoriser ou interdire des comportements via des listes blanches et noires. C’est une logique de contrôle fin des permissions en sécurité applicative que tout débutant gagne à comprendre tôt, plutôt que de découvrir après coup les failles d’une exposition trop large.
Enfin, un échange sur une plateforme de connaissances chiffrée pose une question de fond : où sont stockées les clés de chiffrement, et où se produit le déchiffrement (côté serveur ou côté client) ? L’utilisateur suppose que les clés sont conservées chiffrées dans la base de données, et demande si le mot de passe sert à les charger temporairement en mémoire à la connexion. Il ajoute une remarque lucide : l’idée du chiffrement est séduisante, mais l’usage de grands modèles de langage réduit considérablement la vie privée qu’on croit gagner. C’est un arbitrage que les débutants en sécurité de l’IA doivent intégrer : chiffrer ses données ne sert à rien si les traitements qu’on leur applique les exposent ailleurs.
- Do I need to have a passphrase for my SSH RSA key? (CC-BY-SA 4.0)
- Best Way to Retrieve Over 500 Deleted Blog Posts from Caches? (CC-BY-SA 4.0)
- Facebook "Your account is temporarily locked" message help request (CC-BY-SA 4.0)
Sources
Article mis à jour le 02/08/2026 : ajout d’un fait récent issu de « AI safety technical research | Career review | 80,000 Hours ». Source : 80000hours.substack.com
Ce qui a servi de base
| The 80,000 Hours Podcast ↗ |
| Possibilités d’emploi à l’Office européen de l’IA ↗ |
Ce qui prolonge celui-ci
| Advent of Cyber 2025 : 24 défis gratuits pour débuter en cybersécurité |
La sécurité de l’IA vue par un ancien OPJ, ce que les débutants ne voient pas
Quand j’étais officier de police judiciaire, une réquisition au fournisseur d’accès suffisait pour obtenir un nom et une adresse en moins de 24 heures. Les gens imaginent que la trace numérique s’efface, mais elle est consignée, horodatée, conservée.
J’ai passé 3 ans à Saint-Pierre-et-Miquelon, où l’isolement numérique était tel qu’une simple mise à jour prenait une éternité. Ça m’a appris une chose : la sécurité ne dépend jamais de l’outil, mais de la rigueur avec laquelle on l’applique.
La sécurité n’est pas un logiciel qu’on installe, c’est une discipline qu’on applique chaque jour.